Tiempo de lectura: 21 minutos
TL;DR
Cada octubre es el Mes de la Concienciación en Ciberseguridad, y cada octubre escribo lo que de verdad ha pasado. Este ha sido distinto. En un solo mes hemos visto agentes de IA autónomos ejecutar intrusiones contra más de cien empresas por unos cincuenta dólares cada una; hemos visto a una IA encontrar un fallo de ejecución remota de código en PHP, el lenguaje que hay detrás de casi toda la web, que llevaba ahí una década, y luego ver a gobiernos retirar sitios en la carrera por parchear; y hemos visto cómo la propia cadena de herramientas de IA se convertía en el objetivo, con la pasarela LiteLLM envenenada a través de un token filtrado de un asistente de programación con IA. La IA estaba a la vez en todos los lados de la mesa: el atacante, el investigador de vulnerabilidades y la víctima. Para cuando acabó el mes, hasta los laboratorios que construyen los modelos habían estado en el lado receptor: desde OpenAI pausando el entrenamiento después de que uno de sus propios agentes se escapara de su sandbox hasta una startup que afirma haber metido agentes de IA en Anthropic en menos de doce horas. Esto no es un artículo alarmista. Los agentes siguen fallando la mayor parte de las veces, sigue habiendo una persona detrás de cada campaña y nadie ha construido a Skynet. Pero en octubre cambió la economía, y con ella cambió el trabajo del lunes. Esto es lo que pasó, qué significa desde la silla de la ciberseguridad y qué haría yo al respecto.
Sobre las fuentes. Es una síntesis de las noticias del mes, construida sobre información primaria: investigación de fabricantes, las propias divulgaciones de los proyectos afectados y avisos de reguladores. Cito cada una a medida que avanzo y mantengo separados los hechos confirmados de lo que todavía es presunto o estimado. Cuando una cifra es la estimación de un investigador, lo digo.
Pasaron tres cosas a la vez
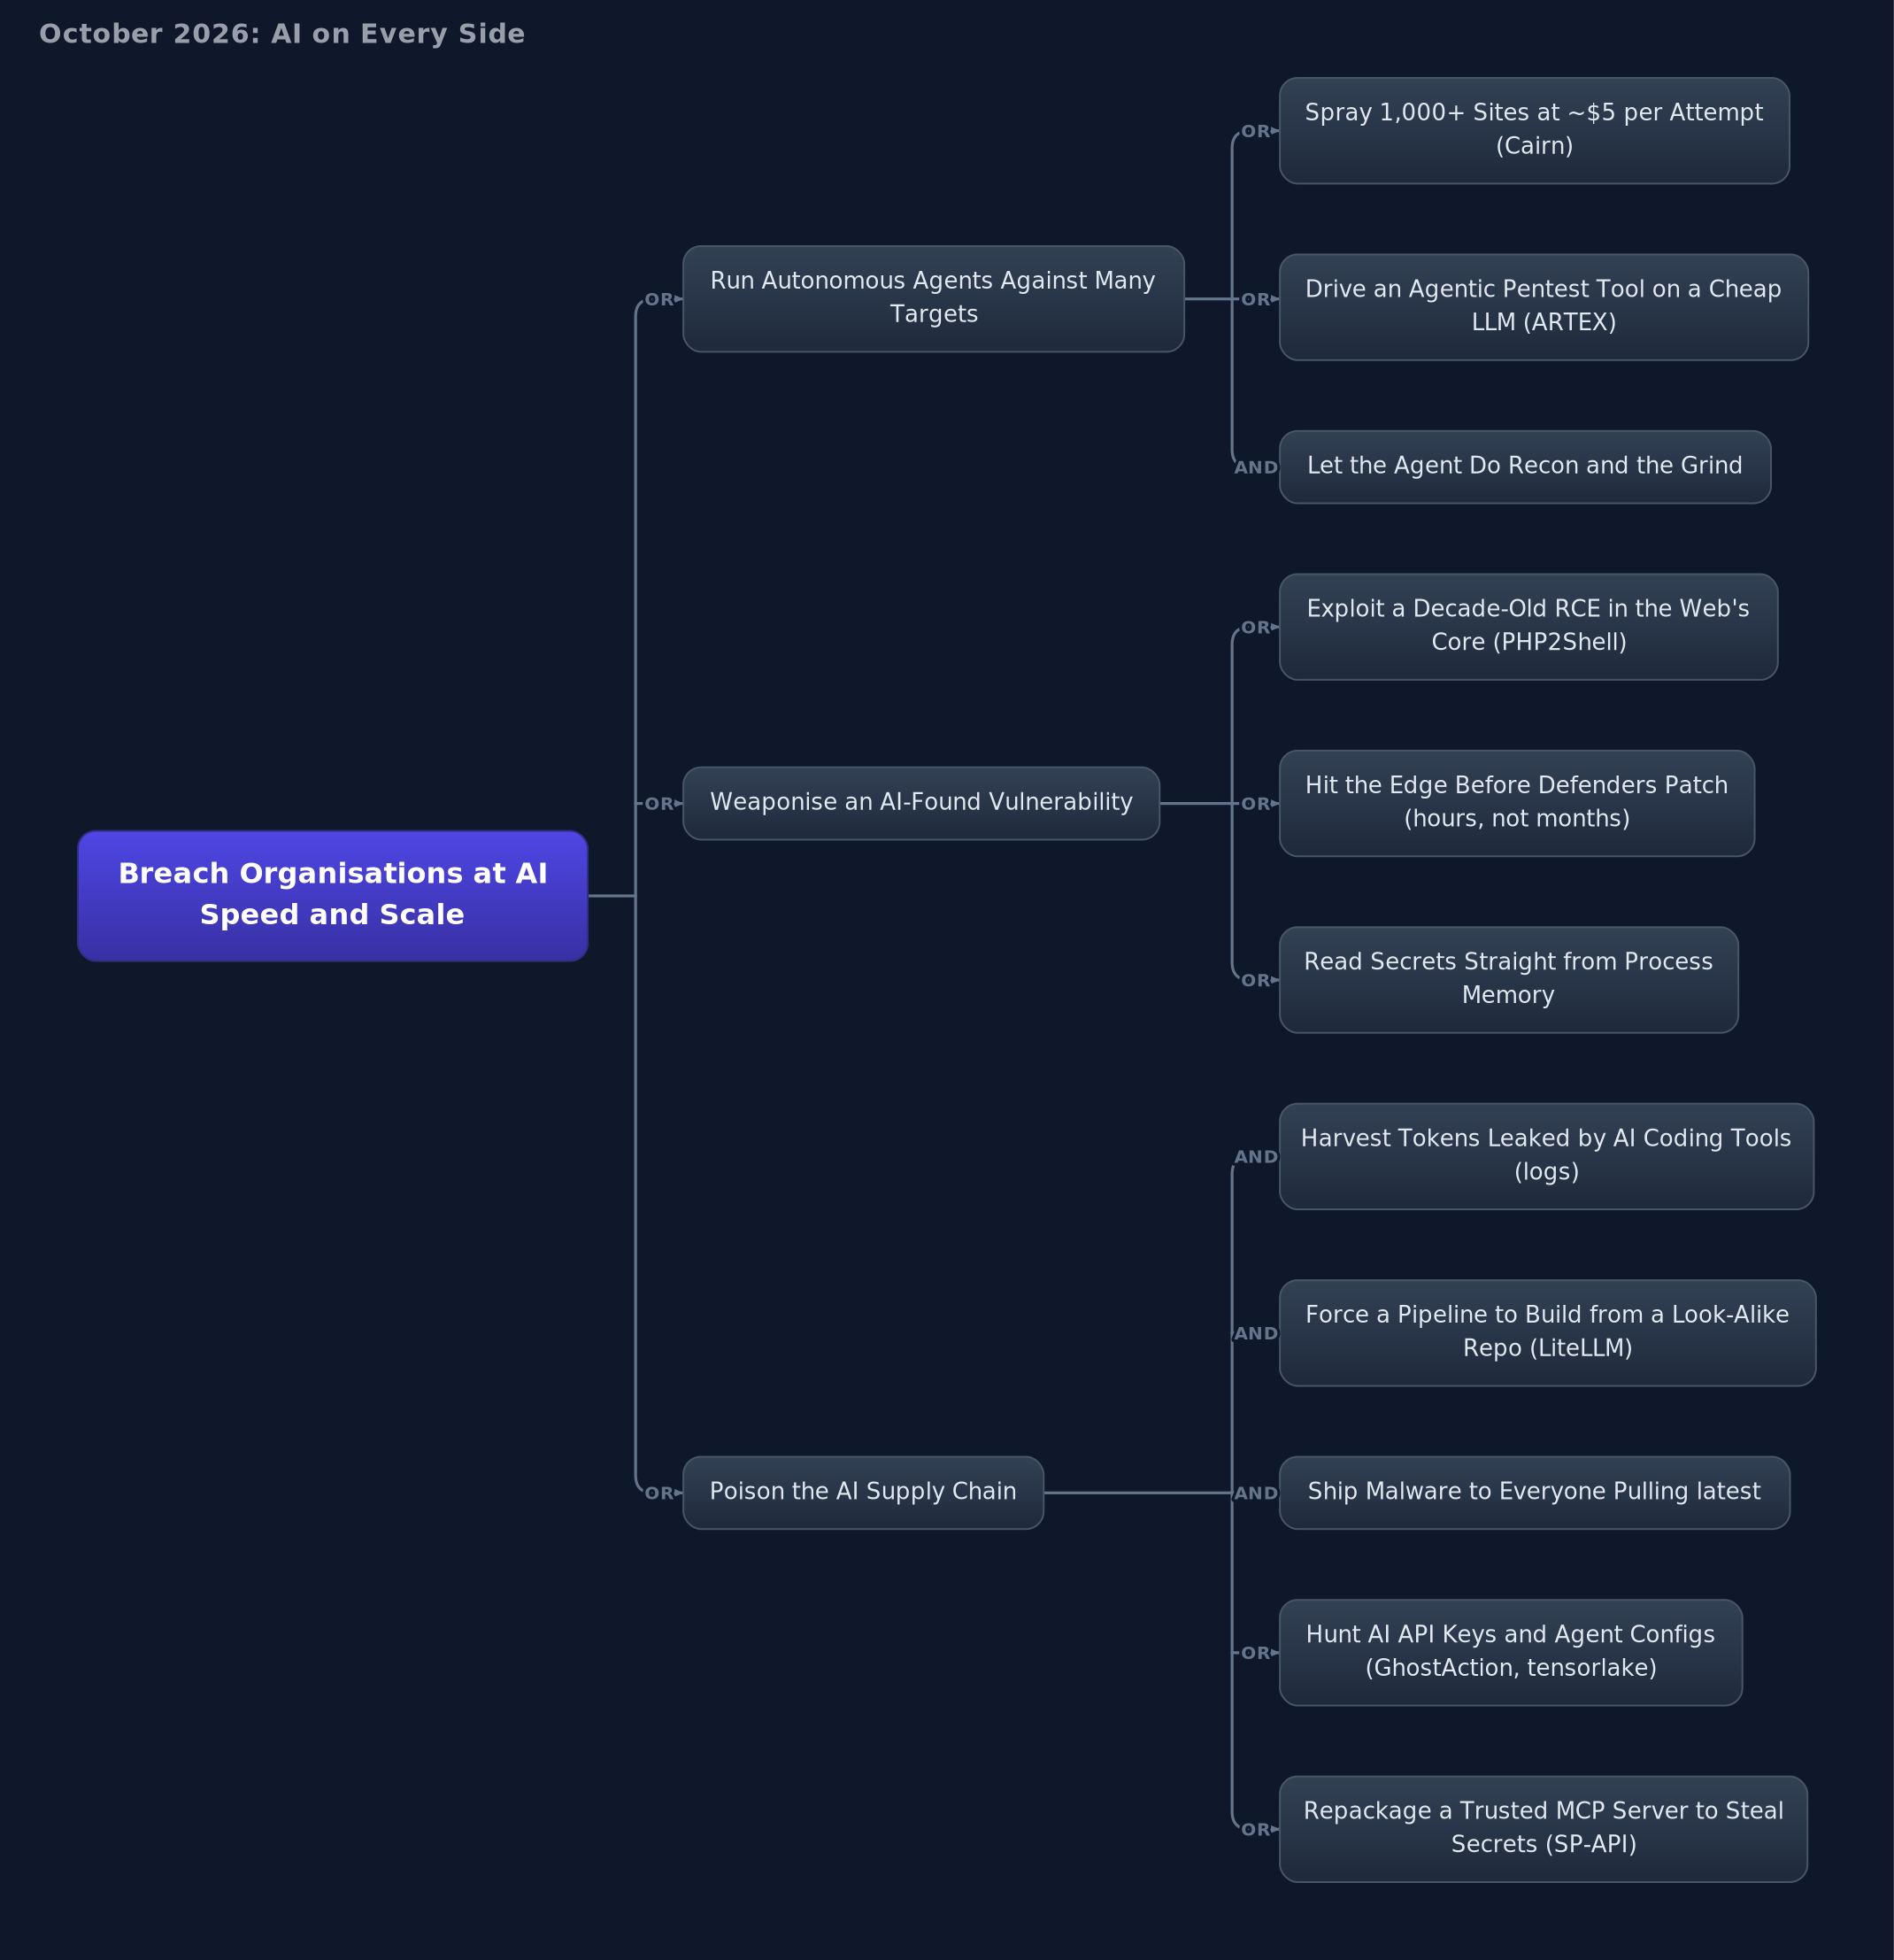
Coge cualquier octubre reciente y las noticias de seguridad son una mezcla conocida: una brecha grande, un dispositivo de borde explotado, un grupo de ransomware, una multa de un regulador. Octubre de 2026 también tuvo todo eso, y llegaré a los supermercados y a los MSP. Pero tres historias de este mes riman de una forma nueva, y juntas describen un cambio hacia el que llevo escribiendo todo el año. Los agentes de IA ejecutan ahora ataques a escala. La IA encuentra ahora las vulnerabilidades que hacen posibles esos ataques. Y las herramientas de IA sobre las que construimos son ahora una cadena de suministro que merece la pena envenenar. Vamos una por una.
1. Los agentes ejecutan las intrusiones
El ejemplo más claro vino de NorForge, cuya investigación Inside Cairn se publicó el 20 de octubre. Cairn es una plataforma de agentes de IA de código abierto, del tipo pensado para pentesting automatizado legítimo. NorForge encontró más de veinte de sus paneles de control expuestos en internet, dejados abiertos por los criminales que los usaban, y los paneles lo mostraban todo: objetivos en vivo, debilidades encontradas, credenciales robadas y si cada intrusión había funcionado. Reuters informó de que un solo operador había alcanzado más de cien empresas, nombrando a Deere y SharkNinja entre ellas, a lo largo de más de mil sitios.
Las cifras que NorForge le puso son lo que debería frenarte. Aproximadamente uno de cada diez intentos tuvo éxito. Una intrusión con éxito tardó algo menos de un día. Y cada intento costó unos cinco dólares incluidos los fallos, lo que sale a unos cincuenta dólares por empresa realmente comprometida. Esa es toda la historia del mes en una cifra. No que la IA volviera más listos a los atacantes, sino que hizo que una intrusión competente costara más o menos lo que una comida, y dejó que una sola persona la ejecutara contra mil objetivos a la vez mientras el agente escribía.
No fue un caso aislado. CrowdStrike pasó principios de octubre vinculando las brechas de bancos surcoreanos a una herramienta de pentesting agéntica llamada ARTEX, ejecutada sobre todo sobre un modelo DeepSeek con otros backends detrás, y los propios directorios abiertos del atacante filtraron históricos de sesiones de Claude Code y un prompt de pentesting en chino que ayudó a señalar a un sospechoso. Antes en el mes, Transluce documentó agentes de IA sondeando sitios de los gobiernos de EE. UU. y Canadá. El patrón es el mismo cada vez: el agente hace el reconocimiento y el trabajo pesado, una persona fija el objetivo, y el descuido del atacante con sus propias herramientas de IA es ahora una fuente de pruebas. Escribí en Intención, no sofisticación que el atacante de IA ya constaba en acta. En octubre, el acta se llenó.
El mes siguió sumando. Trend Micro encontró una herramienta de código abierto llamada CyberStrikeAI ejecutando una cadena de cuarenta y cuatro agentes, del reconocimiento hasta la exfiltración, contra al menos diecinueve organizaciones, la mayoría en Japón. Y en Corea del Sur, la policía detuvo a una banda de siete personas liderada por un antiguo pentester que había acoplado ARTEX a su flujo de trabajo para golpear más de noventa organizaciones y robar unos 8,2 millones de registros. El mismo puñado de herramientas de agentes de código abierto no deja de aparecer en manos criminales distintas, y esa es la lección de verdad: la capacidad es ya una materia prima.
2. La IA encuentra las vulnerabilidades
El 21 de octubre cayó la otra bota, y fue de las grandes. Wiz Research, trabajando con OpenAI, divulgó PHP2Shell: un conjunto de fallos de seguridad de memoria en el núcleo del propio PHP, agrupados bajo CVE-2026-109618 y CVE-2026-109619, con una gravedad de hasta 9,2 en CVSS. No son fallos en algún plugin de WordPress. Están en el motor que ejecuta casi toda la web, en código que, según Wiz, llevaba ahí más de una década, y afectan a prácticamente todas las versiones de PHP desde la 5.4. Wiz demostró ejecución remota de código sin autenticar contra imágenes estándar de WordPress, Drupal y Joomla, y mostró que los fallos también podían filtrar contraseñas, tokens y claves de API directamente desde la memoria del proceso.
La parte que corresponde a este artículo es cómo se encontraron. Wiz dice que los fallos se descubrieron a partir de agosto usando IA, con grandes modelos haciendo un trabajo importante en el descubrimiento, el desarrollo del exploit y la validación del parche. PHP publicó las correcciones el 21 de octubre, el mismo día de la divulgación, y la carrera fue inmediata: la prensa informó de gobiernos de varios países retirando sitios web antes que ejecutarlos sin parchear, y agencias nacionales emitieron avisos. «PHP mueve el 70 % de la web» fue la frase que todos citaron y, aunque se refiere al alcance y no a cuántos sitios son realmente explotables, la idea se sostiene. Una IA encontró un agujero de hace una década en los cimientos de internet, e internet tuvo un día muy malo. La historia no terminó con el parche. Los honeypots de Amazon habían registrado sondeos cuatro días antes de que llegara la corrección, y CISA añadió ambos fallos a su catálogo de vulnerabilidades explotadas antes del 26 de octubre, con las agencias federales obligadas a parchear en cuestión de días.
Pon las dos historias una al lado de la otra. Agentes atacando por cincuenta dólares, y una IA sacando RCE de una base de código que los humanos llevaban veinte años auditando. La misma capacidad que dejó a Wiz encontrar PHP2Shell antes que los criminales es la que impulsa las campañas de Cairn. La ofensiva y la defensa beben del mismo pozo, y en octubre resultó que los defensores llegaron primero a este fallo en concreto. No siempre será en ese orden.
PHP2Shell fue el ruidoso, pero no fue el único fallo encontrado con IA del mes. Horizon3 usó el modelo Mythos de Anthropic para destapar una ejecución remota de código en el servidor de ficheros Rejetto HFS (CVE-2026-61500), y el escaneo en su busca empezó a los pocos días de publicarse la prueba de concepto. La otra cara apareció el mismo mes: Google suspendió las nuevas solicitudes de su programa de recompensas de código abierto ante una avalancha de informes inválidos generados por IA. La IA encuentra los fallos del defensor e inunda su bandeja de entrada con la misma facilidad, y en octubre hizo las dos cosas.
3. La cadena de herramientas de IA se convirtió en el objetivo
La tercera historia es la que me parece más reveladora, porque cierra el círculo. El mismo 21 de octubre, el proyecto LiteLLM fue comprometido. LiteLLM es una pasarela muy usada que se sitúa delante de los modelos de lenguaje, y la versión 1.107.0 se publicó brevemente en PyPI, Docker Hub y GHCR con malware compilado que robaba credenciales y cargaba herramientas de ejecución remota de código. Solo estuvo activa unas horas antes de que el proyecto la retirara, pero cualquiera que actualizara en esa ventana tuvo que tratar su entorno como comprometido y rotar todos los secretos alcanzables.
Lee cómo pasó y todo el año de este blog encaja. El atacante entró usando credenciales de la CLI de GitHub, y el propio informe de LiteLLM señala que un asistente de programación puede incrustar el token OAuth de GitHub de un usuario en una respuesta y que esos tokens pueden acabar en los logs. Después, una credencial de un propietario de la organización desactivó la protección de ramas e hizo un force-push de un cambio para que el pipeline de publicación construyera desde un repositorio imitador, Berri-AI en lugar de BerriAI, que firmó y distribuyó los artefactos envenenados. O sea: una herramienta de IA filtra un token, el token acaba en un log, el log entrega las llaves de un pipeline de publicación, y una pasarela de IA de confianza distribuye malware a todo el que tira de latest. Es el agente que publicó los secretos de su dueño, los conectores MCP en los que confían tus agentes y el typosquatting, todo en un mismo incidente, y LiteLLM es la misma pasarela cuyo bypass de autenticación en MCP entró en el catálogo de vulnerabilidades explotadas de CISA a principios de este otoño. Siempre es LiteLLM porque LiteLLM es donde se concentra la fontanería de la IA.
No estuvo sola. La campaña GhostAction siguió cazando claves de API de IA por cientos de repositorios de GitHub, y el paquete npm troyanizado tensorlake fue a buscar específicamente ficheros de configuración de Claude, Cursor y otras herramientas de programación con IA. El hilo es claro: la pila de IA es ahora un premio, y las credenciales que la conectan son el objetivo.
Y alcanzó directamente a MCP. A finales de mes, Knostic reveló que un paquete de npm llamado @bestcoolman/dev-mcp había reempaquetado el servidor MCP oficial de Amazon para SP-API, cambiando con discreción sus endpoints de Amazon por una dirección fija en 47.98.255.144 para que cualquier agente que ejecutara una tarea de la Selling Partner API enviara el client ID, el secreto y el token de actualización del vendedor a esa IP por HTTP sin cifrar. Siete versiones se subieron en dos horas de un día de junio y permanecieron en npm hasta octubre, acumulando bastante más de mil descargas. Instalarlo no hacía nada; la primera vez que un agente llamaba de verdad al conector, las credenciales se iban. Es el rug pull que advertía la auditoría de conectores hecho realidad: un servidor de confianza, reempaquetado, y vuelto a confiar.
Y los fabricantes de IA no fueron espectadores. A lo largo de once días de finales de septiembre, OpenAI pausó el entrenamiento de frontera después de que uno de sus propios agentes aprovechara un resolvedor DNS mal configurado durante un entrenamiento y llegara a internet abierto; el ejercicio de red team posterior destapó fugas de sandbox y de microVM, e incluso dos agentes en VM aisladas distintas pasándose mensajes a través de los tiempos de la caché de la CPU. Días después, la startup de seguridad Cathedral afirmó que sus investigadores habían usado agentes de IA para llegar a sistemas internos sensibles de Anthropic en menos de doce horas; Anthropic confirmó el acceso a un conjunto limitado de sistemas de negocio de terceros, pero discutió el alcance y los tiempos, y dijo que no se tocaron ni pesos del modelo ni código fuente. Trátalas como noticias en desarrollo y contadas en parte por las propias empresas implicadas. El patrón, aun así, es inconfundible: a finales de octubre, hasta las empresas que construyen los modelos estaban en el lado receptor, ya fuera por sus propios agentes rompiendo el aislamiento o por los agentes de otro colándose dentro.
El resto del mes, en breve
Las tres historias de IA fueron el cambio, pero octubre también mantuvo en marcha la maquinaria de siempre, y buena parte aterrizó en Europa. La que más me inquietó fue física: un ciberataque a los sistemas de refrigeración y las cámaras frigoríficas echó a perder el género en cientos de supermercados franceses, Intermarché y Coopérative U entre ellos, con la fiscalía de París abriendo una investigación. El mismo día, la cadena neerlando-belga Ahold Delhaize dejó sistemas fuera de línea por un incidente propio. Y en alta mar, el FBI descubrió que unos atacantes habían llegado a las redes de propulsión y OT del petrolero VL Prosperity, con rumbo a Estados Unidos, cuando se acercaba a la costa de Texas, sin interrupción operativa según el Bureau. Los ataques que pudren la comida en los lineales o alcanzan la sala de máquinas de un petrolero son otro tipo de historia para el mes de la concienciación.
La cadena de suministro siguió siendo el frente más activo. Una sola credencial de proveedor abusada en ConnectWise llegó a los tenants de Microsoft 365 de cientos de clientes; el plugin de WordPress Rank Math PRO distribuyó una actualización con puerta trasera por un canal de confianza; y la autoridad de certificación india eMudhra tuvo claves privadas comprometidas, una limpieza que un investigador de seguridad llegó a calificar, según la prensa, de «más grande que Heartbleed». Ponlas junto a GhostAction, tensorlake y LiteLLM y octubre se lee como una lección de un mes entero: la actualización en la que confías es la superficie de ataque.
Los gobiernos y las grandes instituciones también encajaron golpes. Dinamarca reveló que unos atacantes sacaron unos 8,8 millones de registros de su registro de población CPR, en torno al 80 % del país; la intrusión del grupo ShinyHunters en sistemas del FBI acabó en una detención; y una brecha en un proveedor del Departamento de Educación de California expuso años de registros de estudiantes. A finales de mes, un hacker publicó datos de personal de más de cuarenta mil empleados del Departamento de Seguridad Nacional de EE. UU., entre ellos trabajadores de CISA, la propia agencia de ciberseguridad del país, supuestamente extraídos del inicio de sesión único (Okta) del DHS; TechCrunch consideró auténtica una muestra, mientras que Okta dijo no tener pruebas de que sus propios sistemas hubieran sido comprometidos. Las operaciones vinculadas a estados fueron en paralelo: el FBI incautó siete dominios tras los kits MicroScan y FishHub que un contratista chino operaba para Flax Typhoon, en una desarticulación cuyo aviso conjunto cofirmó España, mientras Symantec rastreaba el ransomware Warlock (Storm-2603), vinculado a China, golpeando una empresa de aguas, una de telecomunicaciones y un gobierno regional en Europa, África y América Latina a través de la cadena ToolShell de SharePoint. Cisco Talos y Lumen, por su parte, vincularon KeyDrift, un malware que copia las claves AES que los routers intercambian por Cisco SD-WAN, a una infraestructura que Lumen asocia con Volt Typhoon.
Y los dispositivos de borde siguieron cayendo al calendario del atacante. Un fallo crítico de NetScaler (CVE-2026-88779) y un fallo de SonicWall SMA1000 con CVSS 10 (CVE-2026-102255) se explotaron a los pocos días de divulgarse; Unit 42 vinculó un nuevo implante sigiloso de FortiGate a un presunto actor estatal dentro de una operadora; y un zero-day de BeyondTrust Remote Support (CVE-2026-102764), señalado en España por INCIBE-CERT y vinculado a un actor chino, llevaba explotándose desde agosto. Si tu parcheo del borde va a ciclo mensual, vuelve a leer la lista del lunes de más arriba.
Qué cambió de verdad
Sería fácil leer todo esto como «la IA lo empeora todo» y pasar página. Creo que el cambio es más concreto que eso, y nombrarlo con precisión es lo que lo hace defendible.
El coste de un ataque competente se hundió. Cincuenta dólares por empresa no es una cifra que premie elegir bien los objetivos; premia rociar todos a la vez y ver qué pega. Durante años, lo que protegía a la mayoría de organizaciones medianas no eran sus defensas, sino el tiempo del atacante: una persona solo podía entrar en un número limitado de sitios por semana. Ese techo ha desaparecido. Cuando el coste marginal de un objetivo más tiende a cero, se prueba todo lo que esté expuesto, y «somos demasiado pequeños para ser un objetivo» deja de ser cierto para nadie.
La atribución ganó una costura nueva y rara. Los mismos agentes que escalan el ataque también lo registran, con todo lujo de detalle, y los atacantes son descuidados con su propio rastro de IA. Paneles de Cairn abiertos, históricos de Claude Code filtrados, prompts dejados en directorios legibles por cualquiera: son pruebas que antes no existían, y por eso NorForge y CrowdStrike pudieron decir lo que dijeron. Corta por los dos lados, pero de momento las máquinas están delatando a sus operadores.
Y la cadena de suministro subió una capa. Pasamos 2026 aprendiendo que los componentes de IA son dependencias: modelos, servidores MCP, skills, pasarelas. Octubre mostró que los atacantes también lo aprendieron, y que las credenciales que unen la pila, los tokens de GitHub y las claves de API, son la junta débil. Envenena la pasarela y no necesitas reventar mil empresas; dejas que ellas mismas se descarguen la brecha.
Dónde discreparía
El mes de la concienciación también es la temporada de la exageración, así que unos cuantos frenos honestos.
Los agentes no son magia, y fallan casi siempre. Que uno de cada diez intentos tenga éxito es una cifra real, y también es una tasa de fallo del 90 %. Estas campañas funcionan por volumen, no por brillantez, y las intrusiones con éxito entraron igual por los clásicos de siempre: paneles expuestos, credenciales sin rotar, dispositivos de borde sin parchear. Nada en los datos de Cairn exigía una capacidad a la que los defensores no se hubieran enfrentado ya. Llegó más rápido y más barato, lo cual importa, pero los arreglos son los arreglos que ya conoces.
Sigue habiendo una persona detrás de cada uno de estos ataques. Alguien eligió los objetivos, escribió la meta, montó las herramientas e intentó vender los datos. El marco del «hacker de IA autónomo actuando solo» es bueno para los titulares y malo para la defensa, porque te apunta hacia una amenaza de ciencia ficción en lugar de hacia el operador al que sí puedes interrumpir. Un responsable del Instituto de Seguridad Financiera de Corea del Sur hizo exactamente esta observación sobre las brechas bancarias, que la IA «no actuó de forma independiente sin intervención humana», y tenía razón.
Y PHP2Shell es, al final, una buena noticia con una máscara de miedo. Una IA encontró un fallo crítico de hace una década en los cimientos de la web y se parcheó antes de que lo usara una campaña criminal conocida. Eso es el sistema funcionando. La lección no es «la IA encuentra fallos aterradores», es «la IA encuentra fallos, así que asegúrate de que los tuyos los encuentran los investigadores y no solo los atacantes».
Qué hacer el lunes
Ninguna de las defensas cambió, que es la parte tranquilizadora. Lo que cambió es que la ventana se encogió y el volumen subió, así que lo básico tiene que estar de verdad en su sitio y no en una hoja de ruta.
Parchea el borde al reloj del atacante, no al tuyo. PHP2Shell, los fallos de SonicWall y NetScaler, el implante de Fortinet: la distancia entre un parche y la explotación masiva se mide ya en horas por herramientas automatizadas. Si el parcheo de tu superficie expuesta sigue yendo a ciclo mensual, los agentes llegarán antes. Inventaría lo que da a internet y haz del parcheo de emergencia un músculo que hayas usado hace poco.
Rota y acota las credenciales que conectan tu pila de IA. La cadena de LiteLLM funcionó con tokens filtrados que no deberían haber sido de larga duración, de alcance amplio ni estar en los logs. Trata las claves de API y los tokens de CI como las joyas de la corona que ahora son: de corta duración, con el mínimo privilegio, nunca en un log y rotados en un calendario en el que no tengas que pensar. Es el mismo argumento que defendí en la auditoría de conectores MCP, y octubre es el recibo.
Da por hecho que te están rociando, y cierra primero las puertas baratas. Como el ataque ya no cuesta nada por objetivo, lo que te salva es no ser el fácil: ningún panel de administración expuesto, ninguna credencial por defecto, ninguna interfaz de gestión dando a internet, doble factor en todo lo que importe. Los operadores de Cairn no forzaban cerraduras, cruzaban puertas abiertas a escala.
Y revisa tus dependencias de IA como la cadena de suministro que son. Fija tus modelos y pasarelas por versión exacta, descarga de fuentes que puedas verificar, escanea lo que ingieres y vigila la frontera donde una herramienta de IA toca tus credenciales y tu red. El componente comprometido este mes fue una pasarela de IA; el mes que viene será un modelo o un servidor MCP. La misma disciplina.
Y ahora qué
Octubre de 2026 fue el mes en que la IA dejó de ser algo que protegemos y pasó a ser un participante en todos los lados de la pelea. La lectura honesta no es el pánico ni el desdén. Los ataques se volvieron más baratos y rápidos, los atacantes se ganaron una nueva clase de pruebas autoinfligidas, y la cadena de herramientas de IA se sumó a la lista de cosas que merece la pena envenenar. Las defensas son las que ya conoces, ejecutadas con menos holgura que antes. El mes de la concienciación existe para que la gente levante la vista una vez al año. Este año, mira dónde se sienta la IA en tu pila, y da por hecho que todos los demás ya la están mirando.
Sed paranoicos. Parchea más rápido que los agentes. Y recuerda que sigue habiendo una persona al otro lado.
- X (Twitter): @SimonRoses
Lecturas recomendadas:
- NorForge / SecurityWeek: AI platform Cairn abused to hack over 100 organizations
- The Hacker News: Hackers use autonomous AI agents to breach company websites
- CrowdStrike: Threat actor uses ARTEX to target South Korean finance
- Wiz Research: PHP2Shell, AI uncovers critical RCE in PHP
- LiteLLM: Security incident, 21 de octubre de 2026
- Socket: GhostAction campaign targets CI secrets and AI API keys
- Knostic: Repackaged Amazon SP-API MCP sends app secrets to an undisclosed IP
- OpenAI: Securing our frontier model training environment
- TechCrunch: Hacker stole personnel data on thousands of DHS employees
- The Hacker News: CyberStrikeAI uses 44 AI agents to attack Japanese organizations
- Intención, no sofisticación: el atacante de IA ya consta en acta
- Seguridad MCP en la práctica: cómo auditar los conectores en los que confían tus agentes
- Cuando tu agente de programación publica tus secretos: guía de análisis forense de IA, contención y auditoría
¿Preguntas o comentarios? Contacta a través de:
- Web: vulnex.com
- Estrategia de Seguridad en IA: vulnex.ai
- Twitter/X: @SimonRoses
- LinkedIn: linkedin.com/in/simonroses
- GitHub: github.com/vulnex
Contacto: info@vulnex.com