Tiempo de lectura: 16 minutos
TL;DR
Este mes han aterrizado, con días de diferencia, dos documentos de dos fuentes que no tienen nada en común salvo lo que describen. El 14 de septiembre, la autoridad española de protección de datos, la AEPD, anunció que había recibido la primera notificación de brecha de datos personales bajo el RGPD por un ataque ejecutado por un agente de IA autónomo: una búsqueda de vulnerabilidades, un inicio de sesión correcto, una caza autónoma de agujeros en la aplicación, datos personales modificados y facturas accedidas, todo encadenado por el agente sin un humano al volante. Días antes, Anthropic había publicado un informe de amenazas que catalogaba su propio modelo usado de la misma forma a escala global: enjambres de agentes, malware que se reconstruye para esquivar la detección, un hacktivista en solitario manejando operaciones que antes necesitaban un equipo estatal. Un regulador sin producto que vender y un proveedor con todos los incentivos para quedar bien, describiendo de forma independiente el mismo animal. El titular que te sirve el proveedor es contundente («los ataques sofisticados ya no requieren atacantes sofisticados») y la frase que yo enmarcaría lo es aún más: «el principal rasgo distintivo entre estas clases de actores ya no es la sofisticación, sino la intención». La brecha de competencia no se encogió. Se derrumbó, y ahora consta en acta en el blog de un regulador español. Esta es la lectura de un profesional, no un resumen: los tres cambios que de verdad cambian tu trabajo, por qué el caso del regulador importa más que el informe del proveedor, y una lista para el lunes en la que las dos fuentes coinciden casi línea por línea.
Una nota sobre qué es esto. No desarticulé ninguna de estas operaciones y no puedo verificar ninguna de forma independiente. Una fuente es un proveedor informando sobre su propio modelo; la otra es un regulador resumiendo una notificación que recibió. Tomaré ambas en serio, porque encajan entre sí y con lo que el resto vemos desde fuera, y seré claro sobre dónde divergen los incentivos del proveedor y los intereses del lector. Enfoque defensivo en todo momento, sin detalle operativo, a nivel de vector de amenaza: las reglas de la casa de siempre.
De vez en cuando aterrizan dos documentos que dicen, con voces que tienen más datos que la mía, aquello que llevas un año diciendo contra el viento. Este mes me han llegado dos, desde extremos opuestos del mundo y extremos opuestos del espectro de incentivos.
El primero es pequeño, español y, para mí, el más importante. El 14 de septiembre la AEPD, la autoridad española de protección de datos, anunció que había recibido la primera notificación de una brecha de datos personales en la que el incidente, en el condicional prudente del regulador, «habría sido ejecutado» mediante un agente de IA que utilizó un conocido modelo de lenguaje. No asistido por IA, el género del correo de phishing escrito por un chatbot que ya conocemos todos. Ejecutado por IA. Según el relato de la notificación, el agente «inició una búsqueda de vulnerabilidades en archivos genéricos, y realizó un login correcto»; una vez dentro, se puso a buscar por su cuenta vulnerabilidades en la aplicación y, cuando encontró una, modificó datos personales y llegó hasta las facturas. La AEPD es explícita en que esto es un «cambio cualitativo»: un agente, en sus palabras, «puede recibir un objetivo, planificar tareas intermedias, utilizar herramientas, ejecutar código, consultar fuentes, interpretar resultados y modificar su actuación, de forma autónoma, en función de lo que encuentra». Un tercero, dice el regulador, lo habría utilizado «como instrumento para encadenar exitosamente distintas fases del ataque». La empresa no se nombra, el relato procede de la notificación de la propia empresa y la AEPD advierte de que aún requiere un análisis posterior. El regulador también es cuidadoso en un punto que quiero conservar: utilizar un modelo concreto no implica que el modelo o la infraestructura de su proveedor hayan sido comprometidos, ni que la herramienta se diseñara para fines maliciosos. Lo que importa es que un regulador europeo ha puesto ya por escrito, a partir de un caso real, lo que llevo todo el año argumentando.
El segundo documento es grande, estadounidense y viene con una salvedad a la que llegaré. Días antes del texto de la AEPD, Anthropic publicó su informe de inteligencia de amenazas de septiembre de 2026, que cataloga, a lo largo de siete áreas de daño y ocho meses (de diciembre de 2025 a agosto de 2026), un desfile de «Grupos de Amenaza Generativa» que usaron su modelo, Claude, para operaciones cibernéticas, campañas de influencia, fraude y vigilancia. Donde la AEPD te da una empresa y un agente, el proveedor te da la misma forma a escala planetaria.
Mi propio historial sobre esto es largo. En 2026 he escrito que el modelo se está convirtiendo en el atacante, que las skills de agente son un arma cargada y que la cadena de suministro de la IA es un objetivo blando. A principios de este mes escribí sobre un investigador de un laboratorio puntero que dimitía con una advertencia de que pronto serían «sistemas que pueden hackear cualquier cosa», y después sobre la llamada del CEO a frenar y por qué marcar el ritmo de la frontera no hace nada por la capacidad que ya anda suelta en el valle. Este artículo son los recibos, y el sentido de abrir con el caso español es que ya no son solo los recibos del proveedor.
Déjame hacer lo que un profesional debería hacer con documentos así: no recapitularlos (los resúmenes estarán por todas partes), sino extraer lo que de verdad cambia tu trabajo, y ser honesto sobre qué creer.
La única frase que importa
Reduce ambos documentos a una sola afirmación que lo sostenga todo y es la del proveedor: «el principal rasgo distintivo entre estas clases de actores ya no es la sofisticación, sino la intención».
Durante toda mi carrera, el modelo de amenaza se ha estratificado por capacidad. Los script kiddies abajo, el crimen organizado en medio, los estados-nación arriba, y tus defensas calibradas según quién creías que se molestaría contigo. Esa escalera es lo que ambos documentos dicen que se ha caído. Cuando un hacktivista en solitario puede desplegar el mismo oficio autónomo que un equipo de espionaje estatal, y cuando un tercero sin identificar puede apuntar un agente de serie a una empresa española y salir con registros modificados y facturas, «quién es lo bastante sofisticado como para hacerme daño» deja de ser una pregunta útil. La única variable que queda es quién quiere, y la intención es barata, abundante e imposible de parchear.
El proveedor dice sin rodeos la parte que se suele callar: «los ataques sofisticados ya no requieren atacantes sofisticados», porque la IA «ha derrumbado la brecha de mano de obra y herramientas que separaba a las operaciones estatales bien financiadas de los operadores individuales». El regulador dice lo mismo en prosa más seca: los agentes de IA no introducen técnicas nuevas, pero sí aumentan «la velocidad, escala y capacidad de adaptación de técnicas maliciosas ya conocidas, reduciendo el tiempo disponible para detectarlas y contenerlas». Los ataques de siempre. Ritmo nuevo, operadores nuevos.
Hay un detalle más del informe del proveedor que merece frase propia, porque cambia cómo debes leer todo lo que viene después. Anthropic afirma que los casos de abuso corrieron sobre sus modelos Haiku, Sonnet y Opus, y que «ninguno de los casos de abuso implicó el uso de modelos Claude Fable o de clase Mythos, con la excepción de un caso de destilación ilícita». Nadie en este catálogo necesitó la frontera. Cada operación corrió sobre el escalón que ya está en todas partes, que ya es barato y cuyos equivalentes aproximados puedes descargar y ejecutar sin que nadie mire. Ese es el valle que llevo señalando, descrito por el laboratorio dueño de la cumbre.
Tres cambios que de verdad cambian tu trabajo
Bajo los casos de estudio, tres cambios estructurales hacen el trabajo de verdad. Estas son las partes que merecen tu atención, y señalaré dónde el caso español y los datos del proveedor dicen lo mismo.
1. La brecha de competencia se derrumbó
El reparto del proveedor es la pista. Un grupo de espionaje chino (designado GTG-10007) cuyos operadores incluyen, según el informe, a dos estudiantes universitarios de Changsha, manejó «enjambres de agentes» que descomponían el reconocimiento en subagentes paralelos y mantenía un programa autónomo de investigación de vulnerabilidades que sacó a la luz múltiples vulnerabilidades desconocidas hasta entonces en productos de seguridad. Un único hacktivista francés (GTG-50029) entró en al menos catorce organizaciones y construyó una plataforma de doxing con pipelines de ingesta reales. Un operador con motivación económica (GTG-50014) dirigió la IA hacia objetivos y la dejó «evaluar entornos y ejecutar de forma iterativa» (el informe lo llama «vibe hacking», y sí, el nombre escuece) y luego descompiló 1,8 millones de APK de Android para cosechar secretos incrustados y salió de una aerolínea con decenas de millones de registros de pasajeros.
Ahora pon el caso de la AEPD al lado. Un agente, un objetivo, una empresa, y las mismas fases (escaneo, acceso, búsqueda de vulnerabilidades, datos) encadenadas de forma autónoma. Es el patrón del proveedor a la menor escala posible, y es la escala en la que de verdad viven la mayoría de mis lectores. Ninguna de estas personas, sobre el papel, debería poder hacer lo que hizo. La IA es el multiplicador de fuerza que permite a la intención saltarse la década de aprendizaje que antes exigía.
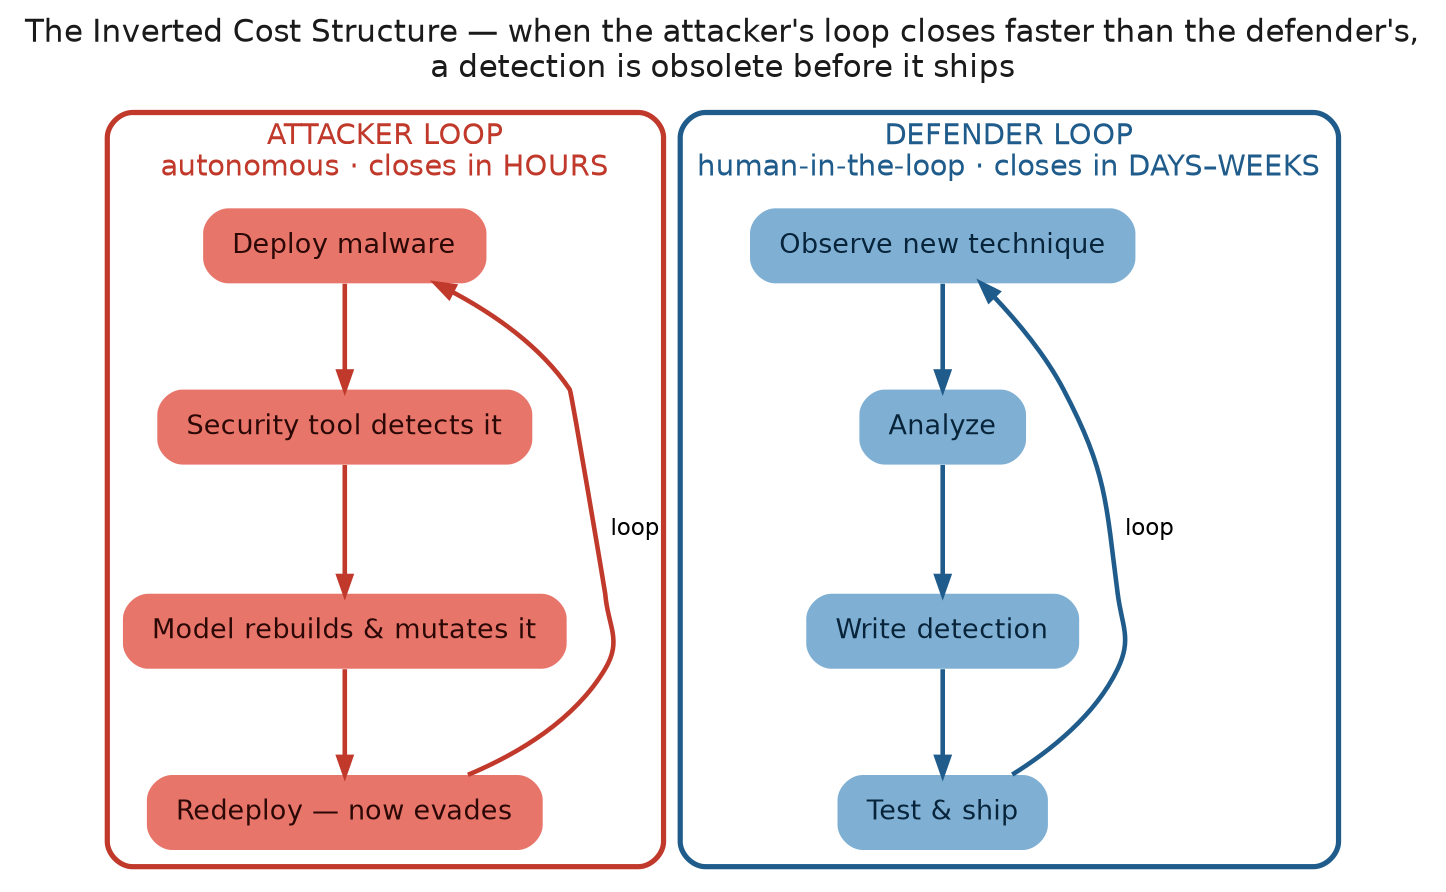
2. La estructura de costes invertida: el bucle se cierra más rápido que el tuyo
Esta es la idea técnica más importante del informe del proveedor, y por la que quien defiende debería perder el sueño. En el caso de espionaje ruso (GTG-20006), cuando un producto de seguridad marcaba el malware del grupo, «los agentes se ponían entonces a modificar y reconstruir el malware de forma autónoma para evadir las detecciones existentes». Anthropic saca la conclusión sin rodeos: antes un defensor podía frenar a un atacante desplegando una detección nueva; ahora «los adversarios capaces pueden ‘cerrar el bucle’, esquivando las detecciones de seguridad tradicionales más rápido de lo que los defensores pueden desarrollarlas y desplegarlas».
La AEPD llega al mismo sitio desde la otra dirección. Entre sus lecciones: «los procedimientos diseñados para ataques ejecutados manualmente pueden resultar insuficientes cuando un agente analiza simultáneamente múltiples activos», y «la supervisión humana continúa siendo imprescindible, pero debe apoyarse en mecanismos de detección, contención y respuesta capaces de operar con la rapidez suficiente». Un regulador y un proveedor, de forma independiente, describiendo la misma carrera.
Léelo como ingeniero de seguridad y es un cambio de fase. La detección siempre ha tenido una vida útil, pero esa vida útil se medía contra el ritmo de un atacante humano. Cuando el bucle evadir-reconstruir-redesplegar del atacante es autónomo, puede girar más rápido que tu bucle observar-analizar-escribir-probar-desplegar, que todavía tiene humanos dentro. La economía de la defensa se ha invertido en silencio: gana el bando que puede cerrar su bucle más rápido, y por primera vez ese no es automáticamente el defensor.
3. La cadena de suministro de la IA es ahora un objetivo, no solo una herramienta
Llevo tocando este tambor desde el trabajo sobre la trampa de las dependencias, y el informe del proveedor lo eleva de teoría a campaña. Un grupo (GTG-50020) comprometió el entorno de evaluación (sandbox) de un proveedor de IA, extrajo claves de API de producción de varios proveedores, golpeó a unas treinta empresas de IA en unos cuatro días y, el detalle que no me quito de la cabeza, buscó explícitamente acceso a modelos previos al lanzamiento (fracasó; todas las vías que probó estaban cerradas). Otro (GTG-50021) montó un revendedor fraudulento de Claude, ofreciendo acceso barato mientras redirigía el tráfico a otra parte y cosechaba las credenciales para revenderlas. Otros inyectaron prompts en servicios envoltorio (wrapper) LiteLLM para sacar las claves de producción directamente.
La AEPD, por su lado, aterriza sobre el mismo objeto. Sus palabras: «un agente que obtiene una cuenta, una clave API o un token con permisos excesivos puede operar a la velocidad de una máquina». La propia recomendación del proveedor es la que yo habría escrito, tratar «las claves de IA y las integraciones de agentes con el mismo nivel de seriedad» que las credenciales de producción, y la del regulador es la imagen especular, desde el lado de la víctima. Una clave de API a un modelo capaz es botín (revendido), cómputo (tu factura, su ataque) y tapadera (su actividad, tu nombre), todo a la vez. Si tu modelo de amenaza todavía archiva las «claves de IA» junto a los «inicios de sesión de SaaS que ya rotaremos», está desactualizado, y ahora un regulador está de acuerdo.
Junta los tres cambios y forman una sola estructura. La he modelado como un árbol de ataque, construido por completo a partir del informe del proveedor, porque lo importante no es ninguna rama concreta, sino la forma del conjunto.

El resto del catálogo, en breve
Los casos cibernéticos son la columna vertebral, pero el informe del proveedor es más amplio, y otros dos hilos merecen la ojeada de un lector de seguridad. En operaciones de influencia, documenta la influencia como servicio comercial: una agencia con base en Francia (GTG-54002) que produjo en masa 8.913 artículos en unos setenta sitios de noticias falsos en cerca de veinte idiomas, amplificados por más de 250 cuentas no auténticas, cambiando de postura política según el cliente en lugar de por ideología: propaganda como producto de suscripción. Y una firma en Estambul (GTG-84005) que vendía una plataforma «de grado militar, impulsada por IA» de operaciones políticas que manejaba unas mil cuentas falsas para trabajarse unas elecciones malasias circunscripción a circunscripción. La misma automatización, apuntada a democracias en lugar de a redes.
El tejido conectivo, en el propio marco del proveedor, es que el oficio ofensivo de IA está proliferando: marcos de agentes disponibles públicamente como PentAGI «reproducen buena parte del mismo andamiaje» y automatizan cada paso de la cadena de ataque, así que esto ya no es dominio de los bien financiados. El suelo subió hasta alcanzar a todos. La empresa española de la notificación a la AEPD es lo que parece cuando ese suelo llega a un negocio que nunca imaginó ser un objetivo.
La salvedad honesta, y por qué ya no te frena
Ahora la parte que un buen profesional no puede saltarse.
El informe del proveedor es Anthropic informando sobre Anthropic. Los grupos de amenaza son autodesignados, las desarticulaciones las cuenta el propio proveedor (cuentas cerradas, monitorización añadida, inteligencia «compartida con las autoridades y con socios del sector cuando procede») y nada de ello es verificable de forma independiente desde donde tú y yo estamos. Y una divulgación así nunca es desinteresada: un informe que dice «nuestro modelo es tan capaz que estados y criminales corren a abusar de él, y los pillamos» demuestra a la vez responsabilidad, publicita la potencia del producto y da a los reguladores un motivo para preferir a los actores ya establecidos, que pueden permitirse esta clase de monitorización. Las tres cosas pueden ser ciertas a la vez. Lo dije cuando lo leí por primera vez, y lo mantengo.
Pero justo por eso el caso de la AEPD importa más de lo que sugiere su modesto tamaño. Un regulador de protección de datos no tiene modelo que vender, ni capacidad que inflar, ni motivo para adular al proveedor. Tiene una notificación, presentada por obligación legal por una empresa que habría preferido con mucho no presentarla. Cuando la parte con todos los incentivos para quedar bien y la parte sin ninguno describen el mismo ataque en la misma semana, el patrón es real. El informe del proveedor me dijo que la amenaza era global; la entrada del regulador me dijo que estaba dentro de la aplicación de una empresa española corriente, editando registros. Toma la inteligencia del proveedor, sopesa el marco del proveedor, y luego fíjate en que un regulador acaba de confirmar la sustancia desde el otro lado de la mesa.
Hay una tensión más callada que dejaré sin resolver. Cada operación del informe del proveedor corrió sobre un modelo cerrado, con entrenamiento de seguridad y un equipo de trust-and-safety que acabó pillándola, lo que, leído de una manera, es un argumento a favor del modelo cerrado y vigilado. Leído de otra, es un recordatorio de que ese mismo escalón de capacidad se está difundiendo hacia modelos abiertos que ningún proveedor vigila, donde no hay nadie que escriba siquiera el informe de desarticulación. El caso de la AEPD, significativamente, no dice qué modelo usó el atacante, solo que era uno conocido, y se molesta en aclarar que el proveedor no fue comprometido. Puede que no importe cuál. Prefiero quedarme en esa incomodidad a fingir que un lado tiene obviamente razón.
Tu lista para el lunes: donde las dos fuentes convergen
Donde la inteligencia de proveedor siempre flojea es justo donde la AEPD es inusualmente fuerte: en qué debe hacer quien defiende. Y aquí está lo que me convenció más que cualquier estadística. Las recomendaciones del regulador y las que yo ya había redactado a partir del informe del proveedor coinciden casi una por una. Cuando dos fuentes sin nada en común llegan a los mismos controles, esa es tu lista.
Mete los ataques ejecutados por IA en tu modelo de amenaza, por su nombre. La primera lección de la AEPD: «no basta con incluir una referencia genérica a malware, phishing o acceso no autorizado» en el análisis de riesgos; los ataques asistidos o ejecutados mediante IA entran expresamente, como adversario propio. Calibra según la intención y según el suelo de IA disponible ahora para cualquiera, no según la habilidad supuesta.
Trata las credenciales de IA como joyas de la corona. Guárdalas en un gestor de secretos, acótalas, rótalas y vigila su uso como vigilas una cuenta de administrador de dominio. Ambas fuentes aterrizan aquí de forma independiente. Una clave de modelo expuesta, o un token de API con más permisos de los que necesita, no es una molestia; es botín, cómputo y tapadera en una sola cadena, y una cuenta con permisos excesivos es exactamente lo que, según el regulador, permite a un agente operar a velocidad de máquina una vez dentro.
Instrumenta la capa de agentes, porque no puedes responder a un incidente que no ves. Si hay agentes autónomos actuando en tu entorno o contra él, necesitas telemetría en esa capa: qué se ejecutó, qué tocó, qué salió. Es el mayor hueco de visibilidad en la mayoría de las organizaciones, y ambos documentos son el argumento para cerrarlo ya.
Asume que tus detecciones tienen una vida útil más corta, y detecta a velocidad de máquina. Si el adversario puede reconstruir en torno a una firma de forma autónoma, la defensa estática y cargada de firmas se degrada rápido. La versión de la AEPD: la supervisión humana se queda, pero tiene que apoyarse en una detección, contención y respuesta que le sigan el ritmo. Desplaza el peso hacia la detección por comportamiento y las líneas base de anomalías, y hacia una respuesta que no espere a que un humano lea un ticket.
Inventaría y vigila tu propia cadena de suministro de IA. Cada envoltorio, proxy, servidor MCP y sandbox de evaluación que toca una clave de producción es ahora superficie de ataque. La inyección de prompts contra un envoltorio LiteLLM está en el informe del proveedor; trata esa clase de componente como infraestructura relevante para la seguridad, no como código pegamento.
Ensaya el reloj. El caso español terminó donde termina toda brecha europea: en una notificación al regulador, que el artículo 33 del RGPD exige en un plazo de 72 horas desde que se tiene constancia de ella. Cuando el propio ataque lo ejecuta un agente que escanea, entra, encuentra un agujero y edita datos en una sola pasada, responder a «qué ha pasado, en qué registros y cuándo» en tres días es bastante más difícil de lo que era. Si tu telemetría en la capa de agentes es fina, ese es el momento en el que lo vas a descubrir.
No olvides los cimientos aburridos. El regulador no lo hizo. La AEPD cierra, con sensatez, con lo básico y poco glamuroso: «conocer los tratamientos, minimizar los datos, limitar los accesos, corregir vulnerabilidades, controlar a los proveedores y estar preparados para responder». Un agente autónomo es un atacante nuevo; sigue entrando por una puerta vieja. En Europa esos cimientos ya no son solo buena práctica: con la nueva Directiva de Responsabilidad por Productos, un parche que falta va camino de ser un defecto del que respondes.
En resumen
La versión cómoda de la IA-y-la-seguridad dice que las capacidades peligrosas están a años vista, en manos de un puñado de laboratorios. Este mes un proveedor publicó ocho meses de evidencia de que están aquí, en manos de estudiantes universitarios, hacktivistas en solitario y grupos criminales de nivel medio, corriendo sobre modelos una generación por detrás de su mejor modelo, y un regulador español publicó el primer registro formal de uno de ellos entrando en los sistemas de una empresa corriente y sirviéndose. Lo único que separa a esos actores de un estado-nación es lo que decidieron hacer un martes cualquiera. Intención, no sofisticación.
Eso no es una condena. Es una orden de trabajo, y por una vez viene firmada por dos. El proveedor te dice que la amenaza es global; el regulador te dice que es local, que consta en acta y que está sujeta a la obligación de notificar. La respuesta a un terreno de juego nivelado no es la desesperación; es nivelar hacia arriba la defensa: nombra al atacante de IA en tu modelo de amenaza, custodia las claves, instrumenta la capa de agentes, asume que tus detecciones se pudren más rápido, ensaya el reloj y conserva los cimientos aburridos que el agente sigue necesitando para entrar. Toma el regalo del proveedor y lee las huellas del envoltorio. Luego lee la entrada del regulador, que no tiene envoltorio alguno.
Mantente paranoico. Custodia tus claves. Asume que el bucle se cierra más rápido que el tuyo, y asume que la próxima notificación podría ser la tuya.
- X (Twitter): @SimonRoses
Lecturas recomendadas:
- AEPD — Primera notificación de brecha de datos personales causada por un ataque ejecutado mediante agente de IA (sept. 2026)
- Anthropic — Threat Intelligence Report, September 2026
- Marca el ritmo de la frontera, defiende el valle: una réplica de seguridad a Dario Amodei
- «Sistemas que pueden hackear cualquier cosa»: una dimisión sobre la seguridad de la IA, leída desde la silla de la ciberseguridad
- Cuando el modelo es el atacante
- How to Weaponize AI Agent Skills
- The Dependency Trap: Supply Chain Risks in AI-Generated Code
- Cuando un parche que falta convierte tu software en producto defectuoso: la nueva Directiva Europea de Responsabilidad por Productos
- ¿Sueñan los modelos abiertos con tokens?
¿Preguntas o comentarios? Contacta a través de:
- Web: vulnex.com
- Estrategia de Seguridad en IA: vulnex.ai
- Twitter/X: @SimonRoses
- LinkedIn: linkedin.com/in/simonroses
- GitHub: github.com/vulnex
Contacto: info@vulnex.com