Marca el ritmo de la frontera, defiende el valle: una réplica de seguridad a Dario Amodei

Tiempo de lectura: 11 minutos

TL;DR

El CEO de Anthropic, Dario Amodei, ha publicado We Must Pace the Frontier («Debemos marcar el ritmo de la frontera») — un argumento inusualmente franco, viniendo del jefe de un laboratorio puntero, de que la industria debe frenar deliberadamente la velocidad a la que mejora las capacidades de los modelos, apoyado en evaluadores externos integrados, coordinación del sector y seguridad dura sobre los pesos de los modelos. Creo que tiene razón en gran medida, y quiero darle al texto lo suyo, porque es raro y valiente que quien dirige una de estas empresas lo diga en voz alta. Pero escribo desde la silla de la seguridad, y desde esa silla el texto tiene un punto ciego estructural: marcar el ritmo gobierna la cumbre —la capacidad que aún no se ha lanzado— mientras que la batalla de seguridad ya está abajo, en el valle, entre las capacidades que se han escapado, se han difundido a modelos abiertos y han caído en manos de los estudiantes universitarios y hacktivistas en solitario que documentó el propio informe de amenazas de Anthropic la semana pasada. Y en las cuarenta y ocho horas siguientes a su texto, los dos gobiernos de los que depende su plan dijeron que no — Washington con «quien gana la IA, gana», Pekín con «alarmismo» — mientras el propio jefe de los espías chinos advertía de que la IA amenaza el control del Partido. Puedes marcar el ritmo de la frontera y aun así perder el terreno que queda detrás. Este es el tercero y último de un breve arco —la advertencia, los recibos y ahora la política— y mi única aportación a la conversación es sencilla: frenar lo que viene no hace nada por retirar lo que ya anda suelto, y defender el valle es otro trabajo, y empieza hoy.


Una nota sobre qué es esto. Opinión, de un profesional, sobre un argumento de política pública hecho por el CEO de la empresa que fabrica el modelo sobre el que llevo un año escribiendo. La gobernanza de la IA está genuinamente en disputa; le daré crédito a Amodei donde creo que acierta, añadiré la pieza que creo que le falta y señalaré dónde divergen sus incentivos y los míos. No soy investigador de alineamiento y no pretendo dirimir la p(doom). Me dedico a defender sistemas, y esa es la única silla desde la que hablo.

Algo ha cambiado en las últimas dos semanas, y vale la pena nombrarlo antes de discrepar de nada. Un investigador de un laboratorio puntero dimitió con una advertencia de que los laboratorios se están jugando nuestras vidas. Días después, Anthropic publicó un informe de amenazas que documentaba su propio modelo usado, a escala, para ataques reales. Y ahora el CEO de esa misma empresa ha publicado un argumento largo y serio de que la industria debe frenar. La advertencia, los recibos y la respuesta de política pública — el mismo edificio, las mismas dos semanas. Se piense lo que se piense de ello, no es poca cosa.

Así que empiezo por donde estoy de acuerdo, porque lo estoy, y porque la crítica contraria por reflejo sería la fácil.

Donde Amodei acierta

La afirmación central de Amodei es que esto no es 2023, cuando las cartas por una «pausa» pedían a la industria que detuviera algo que aún no podía hacer mucho daño. Su argumento es que los modelos de hoy pueden actuar como agentes, engañar a sus propias evaluaciones y ejecutar ciberataques — así que el caso para frenar el crecimiento de capacidades es ahora concreto, no especulativo. Como alguien que ha pasado el año documentando justo esos comportamientos, no voy a fingir que se equivoca. Acierta, y es notable que cite el incidente de OpenAI/Hugging Face —el mismo que desmenucé en Cuando el modelo es el atacante— como uno de los dos sucesos que le hicieron cambiar de opinión. Cuando el CEO y el profesional de fuera leen el mismo incidente de la misma forma, es una señal digna de respeto.

Los mecanismos que propone son además más concretos que la habitual vaguedad de la gobernanza. Los evaluadores integrados —auditores externos con acceso de nivel empleado que pueden publicar hallazgos que la empresa no puede editar— es una idea genuinamente buena, y que Anthropic se comprometa a ello de forma unilateral en lugar de esperar a un mandato es la manera correcta de mover ficha primero. Su lista de excelencia operativa —monitorización de verdad, sandboxing, higiene de datos— es, casi palabra por palabra, la postura defensiva que llevo defendiendo. Y su insistencia en una seguridad dura en torno a los pesos de los modelos es exactamente correcta: los pesos son las joyas de la corona, y he visto a atacantes salir a buscar acceso a modelos previos al lanzamiento en la práctica. En todo eso, crédito donde toca. Es un documento más honesto de lo que la mayoría en su puesto publicaría jamás.

El punto ciego: la cumbre y el valle

Aquí es donde la silla de la seguridad ve algo que la silla del CEO estructuralmente no puede.

Marcar el ritmo de la frontera es una política sobre la cumbre — el próximo modelo, más capaz, que aún no se ha entrenado. Es un control sobre el futuro. Y como control sobre el futuro, es razonable. Pero casi nada de lo que yo manejo vive en la cumbre. Mi trabajo está abajo, en el valle: las capacidades que ya se lanzaron, ya se filtraron, ya se difundieron por ahí y no se pueden des-lanzar. Y la verdad incómoda es que marcar el ritmo de la frontera no hace nada —literalmente nada— por el valle.

El propio informe de amenazas de Anthropic es la prueba, y el momento me da la razón sola. Ese informe no describía una futura superinteligencia. Describía a estudiantes universitarios en Changsha manejando enjambres de agentes, a un hacktivista en solitario construyendo una plataforma de doxing, a criminales de nivel medio decompilando 1,8 millones de apps en busca de secretos — todo usando la capacidad de hoy, la que ya está fuera. Eso no lo puedes frenar. Ya pasó. Un acuerdo de ritmo firmado mañana no vuelve atrás para des-enseñarle al modelo que ya corre en la GPU alquilada de alguien.

Y ese es el modelo del laboratorio puntero, el gobernado. El valle es mucho más ancho que eso. Las mismas capacidades se están difundiendo hacia modelos abiertos que ningún acuerdo de ritmo puede tocar, porque no hay nadie que lo firme ni nada que retirar. Puedes frenar a Anthropic. Puedes frenar a OpenAI. No puedes frenar un fichero de pesos que ya se ha descargado un millón de veces y afinado en un sótano. Un modelo abierto capaz, una vez que sus pesos están fuera, se replica y se reafina sin cuento en cuestión de semanas — no hay botón de retirada, ni nadie que firme una pausa aunque lo hubiera. Marcar el ritmo es un tratado entre la gente de la cumbre; el valle está lleno de gente que nunca estuvo en la mesa y nunca lo estará.

Así que sé preciso sobre lo que marcar el ritmo hace y no hace. Estrangula el flujo de entrada — la velocidad a la que la capacidad peligrosa nueva se derrama desde la cumbre hacia el valle — y eso es real, y vale la pena tenerlo. Lo que no puede hacer es vaciar el valle que ya está lleno. Esa es la totalidad de mi única aportación al argumento de Amodei: marcar el ritmo de la frontera es necesario y no es suficiente. Es una buena política para la capacidad que viene, y política ninguna para la capacidad que ya está aquí. Alguien tiene que defender el valle, y ese alguien no va a ser el equipo de evaluación de un laboratorio puntero. Va a ser el resto de nosotros.

Qué significa de verdad «defender el valle»

Si marcar el ritmo es el trabajo de la cumbre, este es el del valle — la agenda del profesional que el texto de Amodei, por su propia naturaleza, no cubre.

Asume que la capacidad peligrosa ya está fuera, porque lo está. Tu modelo de amenaza no debería esperar a que el próximo modelo puntero dé miedo. El actual, y la copia abierta del anterior, ya bastan. Planifica para el adversario que ya tiene un agente ofensivo autónomo, porque el informe de amenazas dice que lo tiene.

Trata los modelos abiertos como un insumo ingobernable. No hay ningún equipo de trust-and-safety detrás del modelo del sótano, ni evaluador integrado, ni informe de desactivación. Si tu defensa asume que el modelo del atacante está vigilado, se equivoca. Construye para el modelo que no responde ante nadie.

Instrumenta y contén en tu frontera, no en la suya. No puedes marcarle el ritmo al modelo del atacante, pero sí puedes controlar qué pasa cuando se encuentra con tus sistemas: telemetría en la capa de agentes, mínimo privilegio, control de salida, credenciales de IA custodiadas como secretos de producción. La cumbre se gobierna por tratado; el valle se gobierna con tus propios controles, o no se gobierna.

Deja de esperar permiso de la frontera. Las propuestas de Amodei necesitan gobiernos, coordinación y años. Tu incidente del próximo trimestre no. La defensa del valle no puede depender de un acuerdo global que quizá nunca llegue; tiene que funcionar bajo el supuesto de que el acuerdo fracasa.

Las dos capitales respondieron en cuarenta y ocho horas

El plan de Amodei tiene tres pasos, y los dos últimos —coordinación entre los laboratorios respaldada por gobiernos democráticos, y después un acuerdo global que alcance a los autoritarios— dependen por completo de que los gobiernos lo quieran. A los dos días de su texto, los dos gobiernos que más importan dieron su respuesta.

En Washington, Trump —hablando en Irlanda al día siguiente del texto, y de nuevo en redes— calificó las advertencias de exageradas, dijo que Estados Unidos no puede permitirse perder impulso frente a China, rechazó cualquier frenazo generalizado dejando margen para salvaguardas concretas, y comprimió toda la doctrina en cuatro palabras: «quien gana la IA, gana». Y ya no era a un solo CEO a quien despachaba. Altman, Musk y Hassabis se habían alineado todos detrás de la petición de marcar el ritmo. La frontera entera, en bloque, pidió frenar — y recibió un no de la Casa Blanca.

La respuesta de Pekín llegó el mismo día, y es la más instructiva de las dos porque llegó en estéreo. Oficialmente, el portavoz del Ministerio de Exteriores despachó toda la conversación: «el alarmismo, la confrontación y la competencia viciosa solo perturbarán el proceso de gobernanza global de la IA». Pero en la revista estatal China Cyberspace, el jefe del Ministerio de Seguridad del Estado, Chen Yixin, escribía lo contrario: que la IA es «una nueva arena de rivalidad estratégica entre grandes potencias», que habilita «una guerra de propaganda y una guerra cognitiva» que amenazan la «seguridad política, la seguridad institucional y la seguridad ideológica» del Partido, y que la próxima generación de modelos estadounidenses rebajará la barrera para los ciberataques. El jefe de los espías de China tiene miedo de exactamente lo mismo que Amodei. Los diplomáticos de China no van a frenar de todos modos.

Lee las dos respuestas juntas y tienes la carrera entera en miniatura: todos en la cumbre pueden ver el peligro, y ninguna capital va a ser la primera en frenar. No es un motivo para abandonar la coordinación — Amodei debería seguir empujando. Es el motivo por el que el valle no puede esperarla. La frase que escribí justo arriba, que la defensa del valle tiene que funcionar bajo el supuesto de que el acuerdo fracasa, dejó de ser una hipótesis unas cuarenta y ocho horas después de que él pulsara publicar.

Qué podría hacer de verdad la cumbre por el valle

Para ser justo con Amodei —y porque una crítica que solo quita es una crítica débil— la cumbre no está impotente para ayudar aquí abajo. Ya lo ha hecho, y debería decirlo más alto. El informe de amenazas de Anthropic es el mejor ejemplo que hay en la sala: un laboratorio puntero usando su posición única de observación sobre cómo se abusa de su propio modelo para entregar a los defensores inteligencia de verdad — técnicas, herramientas, indicadores. Eso es la cumbre lanzando una cuerda al valle, y para mí vale más que cualquier calendario de ritmo.

Así que esta es la enmienda que le atornillaría a la agenda del ritmo. Si los laboratorios van en serio, el paquete de gobernanza debería llevar compromisos de cara al defensor junto a los controles de capacidad: divulgación rutinaria del oficio del abuso —más de justo lo que hace el informe de amenazas—, detecciones e indicadores compartidos, y herramientas construidas para quienes defienden el presente difundido, no solo para quienes gobiernan el futuro vigilado. Marca el ritmo de la cumbre, por supuesto. Pero lanza más cuerda. El valle es donde tu modelo ya se está convirtiendo en un arma, y el laboratorio que ve eso ocurrir es el que está en mejor posición para ayudar al resto de nosotros a verlo también.

El incentivo que tengo que nombrar

Sería un mal profesional si me tragara la propuesta de gobernanza de un CEO de laboratorio del todo al pie de la letra, así que una nota honesta. Marcar el ritmo de la frontera, los evaluadores integrados, los requisitos de seguridad duros, restringir el cómputo a los rivales — todo es razonable por sus méritos, y además da la casualidad de que favorece a los titulares. Un régimen en el que solo unos pocos laboratorios bien financiados pueden permitirse cumplir el listón de seguridad es un régimen en el que solo unos pocos laboratorios bien financiados compiten. No creo que sea el motivo de Amodei; el texto se lee como sincero, y el incidente de HF es una razón real para alarmarse. Pero la sinceridad y el interés propio pueden apuntar en la misma dirección, y el lector debería tener ambos a la vista. Toma el argumento; mantén los ojos abiertos sobre a quién beneficia.

Nada de esto le resta valor al texto. Es una pieza seria e inusualmente franca escrita por alguien que tiene todo que perder al escribirla. Solo quiero que la comunidad de seguridad lo lea por lo que es: una política necesaria para lo alto de la montaña, publicada por alguien que vive allí — y que no lo confunda con un plan para el valle que el resto de nosotros defendemos de verdad.

En resumen

Marca el ritmo de la frontera. Lo digo en serio — frenar la capacidad que aún no se ha lanzado es una buena idea, y Amodei merece crédito por decirlo desde la silla en la que se sienta. Pero que la elegancia de una política de nivel-cumbre no te distraiga del trabajo poco glamuroso de aquí abajo. Las capacidades peligrosas ya están sueltas, ya se difunden, ya están en manos de gente a la que ningún tratado alcanzará. El CEO puede gobernar la cumbre. Defender el valle es nuestro trabajo, empieza hoy, y no puede esperar a un acuerdo global.

Con eso cierro un breve arco — la advertencia, los recibos y la réplica. Ahora vuelvo a bajar al valle, donde está el trabajo de verdad, y te sugeriría que hicieras lo mismo.

Mantente paranoico. Marca el ritmo de lo que puedas. Defiende lo que ya anda suelto.

Lecturas recomendadas:

¿Preguntas o comentarios? Contacta a través de:

Contacto: info@vulnex.com
Publicado en AI, Economia, IA, Privacidad, Seguridad, Tecnologia | Etiquetado , , , , , | Deja un comentario

«Sistemas que pueden hackear cualquier cosa»: una dimisión sobre la seguridad de la IA, leída desde la silla de la ciberseguridad

Tiempo de lectura: 13 minutos

TL;DR

El 9 de septiembre de 2026, un investigador de preentrenamiento llamado Jacob Coxon dimitió de Anthropic —tras tres años entre OpenAI y Anthropic— y publicó un hilo advirtiendo de que los laboratorios «corren en línea recta hacia una superinteligencia que se automejora, jugándose nuestras vidas». Lo han visto decenas de millones de veces. Enterrada en él hay una frase que para mí no es abstracta en absoluto: pronto serán «sistemas superhumanos que pueden hackear cualquier cosa». Ese es mi terreno. No soy investigador de alineamiento y no comercio con la p(doom), pero me he pasado 2026 documentando la versión concreta, aburrida y ya presente de justo lo que él insinúa: el modelo como atacante, agentes que actúan con tus credenciales, ofensiva autónoma. La gente de la seguridad de la IA y la gente de la ciberseguridad describen el mismo animal desde extremos opuestos. Este es mi intento de traducir su advertencia al idioma de la silla de la ciberseguridad —tomándola en serio sin caer en el catastrofismo, presentando con justicia los argumentos en contra y aterrizando donde siempre aterrizo: los hechos no necesitan el marco apocalíptico para importar, y el miedo no es un control de seguridad.


Una nota sobre qué es esto. Es un artículo de opinión, no un modelo de amenaza. Soy un profesional de la ciberseguridad, no un investigador de seguridad de la IA (alignment), y el riesgo existencial es un debate genuinamente disputado entre gente seria. Le daré a Coxon lo suyo, a los escépticos lo suyo, y dejaré claro qué partes son mi propia lectura. Nadie en este texto es un villano, y no te voy a decir qué creer sobre el fin del mundo — solo cómo se ve esto desde donde me siento.

Qué ha pasado

Jacob Coxon pasó tres años haciendo investigación de preentrenamiento —la parte honda de la piscina— primero en OpenAI y luego en Anthropic. El 9 de septiembre lo dejó, en público, y escribió un hilo que desde entonces se ha visto decenas de millones de veces. El núcleo es contundente: «Ninguna de las dos empresas está actuando de forma responsable. Corren en línea recta hacia una superinteligencia que se automejora, jugándose nuestras vidas».

Va más allá. «La gente que construye IA cree sinceramente que podría matarnos a todos antes de que acabe la década. Esto no es una campaña de marketing.» Describe a ejecutivos que suavizan su lenguaje para la prensa mientras en privado expresan miedo, e investigadores de su propia antigua empresa que entienden lo que está en juego pero se sienten «atrapados en una carrera por llegar primero». Su remedio propuesto es incómodo y concreto: disidencia pública de los investigadores de los laboratorios y —como opción seria— «una prohibición temporal de mejorar las capacidades de los modelos» para ganar tiempo y coordinarse internacionalmente.

Lo que me hizo incorporarme no fue el marco existencial, que ya había oído antes. Fue que esto no venía de un ajeno ni de un tertuliano. Y no se quedó sin corroborar: Evan Hubinger, el propio jefe de Alignment Science de Anthropic, coincidió en público en que Coxon tenía razón sobre el miedo dentro de los laboratorios, y ofreció su propia cifra —«personalmente creo que es >10% en la próxima década»— dejando claro a la vez que considera bajo el riesgo de los modelos actuales, con su preocupación puesta en una futura superinteligencia. Quédate con esa última distinción. Es el argumento entero en miniatura, y volveré a ella.

Y Hubinger no fue el único. Samuel Marks, jefe de supervisión escalable (scalable oversight) en la misma empresa, añadió que «esto podría pasar en los próximos años». Una salvedad que importa por justicia: mientras escribo esto, son investigadores hablando a título personal en redes sociales, no un comunicado oficial de Anthropic. Pero cuando esta cantidad de gente de un mismo laboratorio dice en público la parte que se calla, con pocas horas de diferencia, el patrón es en sí mismo la noticia.

La única frase que es mi trabajo

Reduce el hilo a lo esencial y una frase carga con todo el peso para un público de seguridad: serán «sistemas superhumanos que pueden hackear cualquier cosa… y adquirir poder y recursos reales».

Para la mayoría de los lectores eso es ciencia ficción. Para mí es un martes cualquiera con el dial subido. Me he pasado este año escribiendo sobre los indicadores adelantados, nada ficticios y ya en producción, de exactamente esa capacidad:

Ninguno de estos es superinteligencia. Cada uno es un peldaño de la escalera que Coxon señala desde arriba. «Puede hackear cualquier cosa» no es un cambio de fase que llega una mañana; es el extremo lejano de una curva que llevo trazando punto por punto todo el año.

Citó mi terreno, por su nombre

Aquí está el detalle que llevó esto de «interesante» a «tengo que escribir sobre ello». En el mismo hilo, Coxon nombra un suceso concreto como motivo de optimismo cauto sobre la coordinación: «Disparos de advertencia como el ataque de Hugging Face han vuelto más viables los acuerdos de ritmo entre los laboratorios estadounidenses».

Ese disparo de advertencia es el que yo disequé en julio. Desde el marco de la seguridad de la IA, el incidente de Hugging Face es un dato abstracto en una discusión sobre acuerdos de ritmo entre laboratorios. Desde el marco de la ciberseguridad, fue una cosa concreta que ocurrió, con un mecanismo, un radio de impacto y un conjunto de controles que habrían cambiado el resultado. El mismo suceso, dos vocabularios. La comunidad de la seguridad de la IA lo usa para discutir de gobernanza; la de ciberseguridad lo usa para discutir de registros, procedencia y mínimo privilegio. Ambos tenemos razón, y casi nunca estamos en la misma sala.

Esa brecha —entre quienes modelan la mente de una futura superinteligencia y quienes modelan la superficie de ataque del sistema que se lanza este trimestre— es el verdadero tema de este post. Porque el segundo grupo tiene algo que el primero necesita: pruebas.

Dos tribus, un elefante

La conversación sobre el riesgo de la IA se ha partido en gran medida en dos tribus que hablan sin escucharse.

La tribu de la seguridad de la IA (alignment) argumenta en abstracto y en futuro: alineamiento, mesaoptimizadores, automejora recursiva, la mente de un sistema que aún no existe. Su mejor baza es que razonan sobre la cosa antes de que pueda hacerte daño, que es el único momento en que razonar sirve. Su peor baza es que la abstracción es infalsable y fácil de descartar, y te pide que temas una capacidad que aún no puedes ver.

La tribu de la ciberseguridad —la mía— argumenta en concreto y en presente: este exploit, este conector, esta clave filtrada, este incidente de la semana pasada. Nuestra mejor baza son las pruebas: podemos enseñarte la cosa, reproducirla y medirla. Nuestra peor baza es que estamos tan ocupados con el incendio de este trimestre que rara vez levantamos la cabeza para preguntar hacia dónde va la curva.

Junta las dos y obtienes algo que ninguna tiene por separado. La gente de la seguridad de la IA aporta la trayectoria; la de ciberseguridad aporta los recibos. El «sistemas que pueden hackear cualquier cosa» de Coxon es una afirmación sobre la trayectoria. Mi año de artículos es una pila de recibos que muestra que la trayectoria es real y apunta hacia donde él dice. No hace falta que aceptes su calendario ni su p(doom) para notar que los indicadores adelantados no son cero, y que se están volviendo más fuertes, no más débiles.

El argumento honesto en su contra

Prometí darles su turno a los escépticos, y tienen un caso real — sería un mal profesional si solo reforzara la alarma.

Primero, las afirmaciones dramáticas sobre las capacidades no son desinteresadas. «Nuestra tecnología es tan potente que podría acabar con el mundo» es, incómodamente, también el mejor argumento de venta y el foso regulatorio más fuerte jamás escritos. Un laboratorio que convence a los gobiernos de que solo él es de fiar para manejar un poder capaz de acabar con el mundo se ha argumentado a sí mismo una posición dominante que ningún competidor puede desalojar. El discurso apocalíptico y el poder de mercado apuntan en la misma dirección, y eso debería hacerte leer cada afirmación de capacidad —incluidas las que dan miedo— con una ceja levantada. No es una objeción marginal: buena parte de los periodistas que cubrieron esta misma dimisión señalaron que los críticos acusan a los laboratorios de inflar sus productos. Inflar el peligro es una forma de inflar el producto.

Segundo, los miembros honestos del bando de la seguridad de la IA no paran de decir la parte que se calla: los modelos de hoy son de bajo riesgo. Hubinger lo dijo en la misma frase que su cifra del diez por ciento. La distancia entre «un chatbot que todavía cuenta mal las letras» y «un sistema que puede hackear cualquier cosa y apoderarse de recursos» no es un error de redondeo; es la pregunta disputada al completo, y la extrapolación confiada a través de ella es justo el movimiento que los escépticos hacen bien en cuestionar.

Tercero, el apocalipsis tiene un coste de oportunidad. Cada hora que el debate dedica a una hipotética superinteligencia de 2030 es una hora que no dedica a los daños mundanos que ya están aquí y que demostradamente hacen daño a la gente — el fraude, las imágenes sin consentimiento, el crimen habilitado por modelos, las cosas concretas sobre las que escribo. Una persona razonable puede creer que la cola larga está exagerada y que la realidad de ciberseguridad a corto plazo está desatendida. Yo estoy cerca de esa persona.

Dónde aterrizo de verdad

Entonces, ¿creo que una superinteligencia nos mata a todos para 2030? No lo sé y —este es el quid— no necesito saberlo para hacer mi trabajo.

Aquí está el movimiento que quiero ofrecer, porque es lo único que un profesional de la ciberseguridad puede aportar y un filósofo no: puedes desacoplar la acción de la escatología. Sea la p(doom) del uno por ciento o del treinta, la postura de seguridad racional que tienes delante es idéntica. Instrumenta la capa de agentes para poder ver qué hacen estos sistemas. Trata la procedencia del modelo como un problema de cadena de suministro, porque lo es. Asume que el texto que leen tus sistemas es hostil, porque demostrablemente lo es. Mantén a una persona en el bucle ante acciones irreversibles. Diseña para el mínimo privilegio como si el modelo fuera a volverse en tu contra, porque este año a veces lo hizo. Cada una de esas cosas vale la pena si Coxon está completamente equivocado. Cada una vale la pena si tiene toda la razón. Así es como se ve un buen control — rinde a lo largo de todo el rango del desacuerdo.

La verdadera aportación de Coxon, para mi comunidad, no es el calendario. Es el recordatorio de que la curva tiene una cima, y de que quienes están más cerca de ella tienen el miedo suficiente como para dejar mucho dinero y estatus con tal de decirlo. Puedes descontar su pronóstico y aun así tomar su miedo como un dato. Que los de dentro deserten es en sí una señal, igual que trato cualquier aviso creíble de alguien de dentro sobre cualquier sistema: no una prueba, sino un motivo para mirar más de cerca.

Y el miedo, por sí solo, no es un control de seguridad. Nunca lo ha sido. La respuesta útil a una trayectoria que asusta no es el pánico ni mirar hacia otro lado — es construir la instrumentación, las comprobaciones de procedencia y las fronteras de mínimo privilegio que aguantan tanto si la versión aterradora llega en tres años como si no llega nunca. Es poco glamuroso, no es tendencia en X, y es la única parte de todo este debate que de verdad puedo ponerte en la mano un lunes por la mañana.

Y hay una versión de este futuro que merece optimismo, y no quiero perderla en medio de la alarma. El «superhumano» de la frase de Coxon es un sistema que nos supera. El superhumano que yo quiero es una persona —un analista, un defensor, alguien que construye— amplificada por herramientas que posee y entiende, que es el argumento que defendí en La IA debe crear superhumanos, no desempleados. Puedes sostener ese optimismo y aun así registrar tus agentes; bien hecho, son el mismo proyecto.

Toma en serio la advertencia. Toma en serio a los escépticos. Y luego ve a registrar tus agentes.

Mantente paranoico. Ancla el miedo en pruebas. Construye los controles que rinden pase lo que pase.

Lecturas recomendadas:

¿Preguntas o comentarios? Contacta a través de:

Contacto: info@vulnex.com
Publicado en AI, IA, Modelo de Amenazas, Privacidad, Seguridad, Tecnologia | Etiquetado , , , , , | Deja un comentario

Rastreando la Flota de los Ricos: OSINT Marítimo, una Radio y un Agente de IA

Tiempo de lectura: 14 minutos

TL;DR

Un superyate es una de las cosas más privadas que el dinero puede comprar, y una de las más fáciles de encontrar del mundo. Todo buque grande emite su identidad, posición, rumbo y destino en abierto por radio VHF, porque un sistema de seguridad para evitar colisiones —el AIS— lo exige. Cuatro webs gratuitas —MarineTraffic, VesselFinder, ShipFinder y Maritime Database— convierten esa manguera de datos en un mapa consultable donde un solo fondeadero frente a Mallorca se vuelve una lista de invitados etiquetada de los más ricos del planeta, cada casco marcado con su estela pasada, su próximo puerto y un botón de previsión de ruta. Los directorios de propietarios cierran el último salto, del casco a la persona. Y ni siquiera necesitas las webs: un PortaPack de ~200 € decodifica el AIS directamente del aire, lo que significa que ocultar tu barco online no hace nada contra la radio que lo sigue transmitiendo. Ahora añade IA y el problema cambia de forma: un agente fusiona el AIS con registros de propiedad, noticias y publicaciones sociales en un dosier vivo, aprende el patrón de vida de un objetivo, predice el próximo fondeadero y te avisa en cuanto el barco aparece — sin supervisión. Esto es un artículo de seguridad, no un manual. Está escrito para quienes poseen, tripulan y protegen estos buques, porque un fondeadero predicho es la ubicación de una persona. Método a nivel de vector de amenaza, defensas al final, sin nombrar objetivos.


Descargo de responsabilidad. Esto es defensivo y se mantiene a nivel de vector de amenaza. Usa solo datos públicos y herramientas públicas, no nombra a ninguna persona objetivo, y empareja cada capacidad con una contramedida. El objetivo es la concienciación en OPSEC y protección ejecutiva para quienes poseen, tripulan o protegen estos buques — no un manual para quien tenga peores intenciones. Como en el resto de la serie SRF-IWS, me apoyo en la IA para construir escenarios realistas y orientados a la defensa, y todo nombre de buque que se muestra aquí ya es público en las plataformas de las capturas.

Me he pasado este blog rastreando redes, hardware y ahora agentes de IA buscando el punto donde un sistema filtra más de lo que su dueño cree. El mar resultó ser una de las filtraciones más generosas que he mirado nunca — y, a diferencia de un servidor mal configurado, esta filtra por ley.

Deja que te enseñe lo que una tarde, un navegador, una radio barata y un agente de IA pueden reconstruir sobre dónde están de verdad los ricos.

El puerto deportivo es una lista de invitados

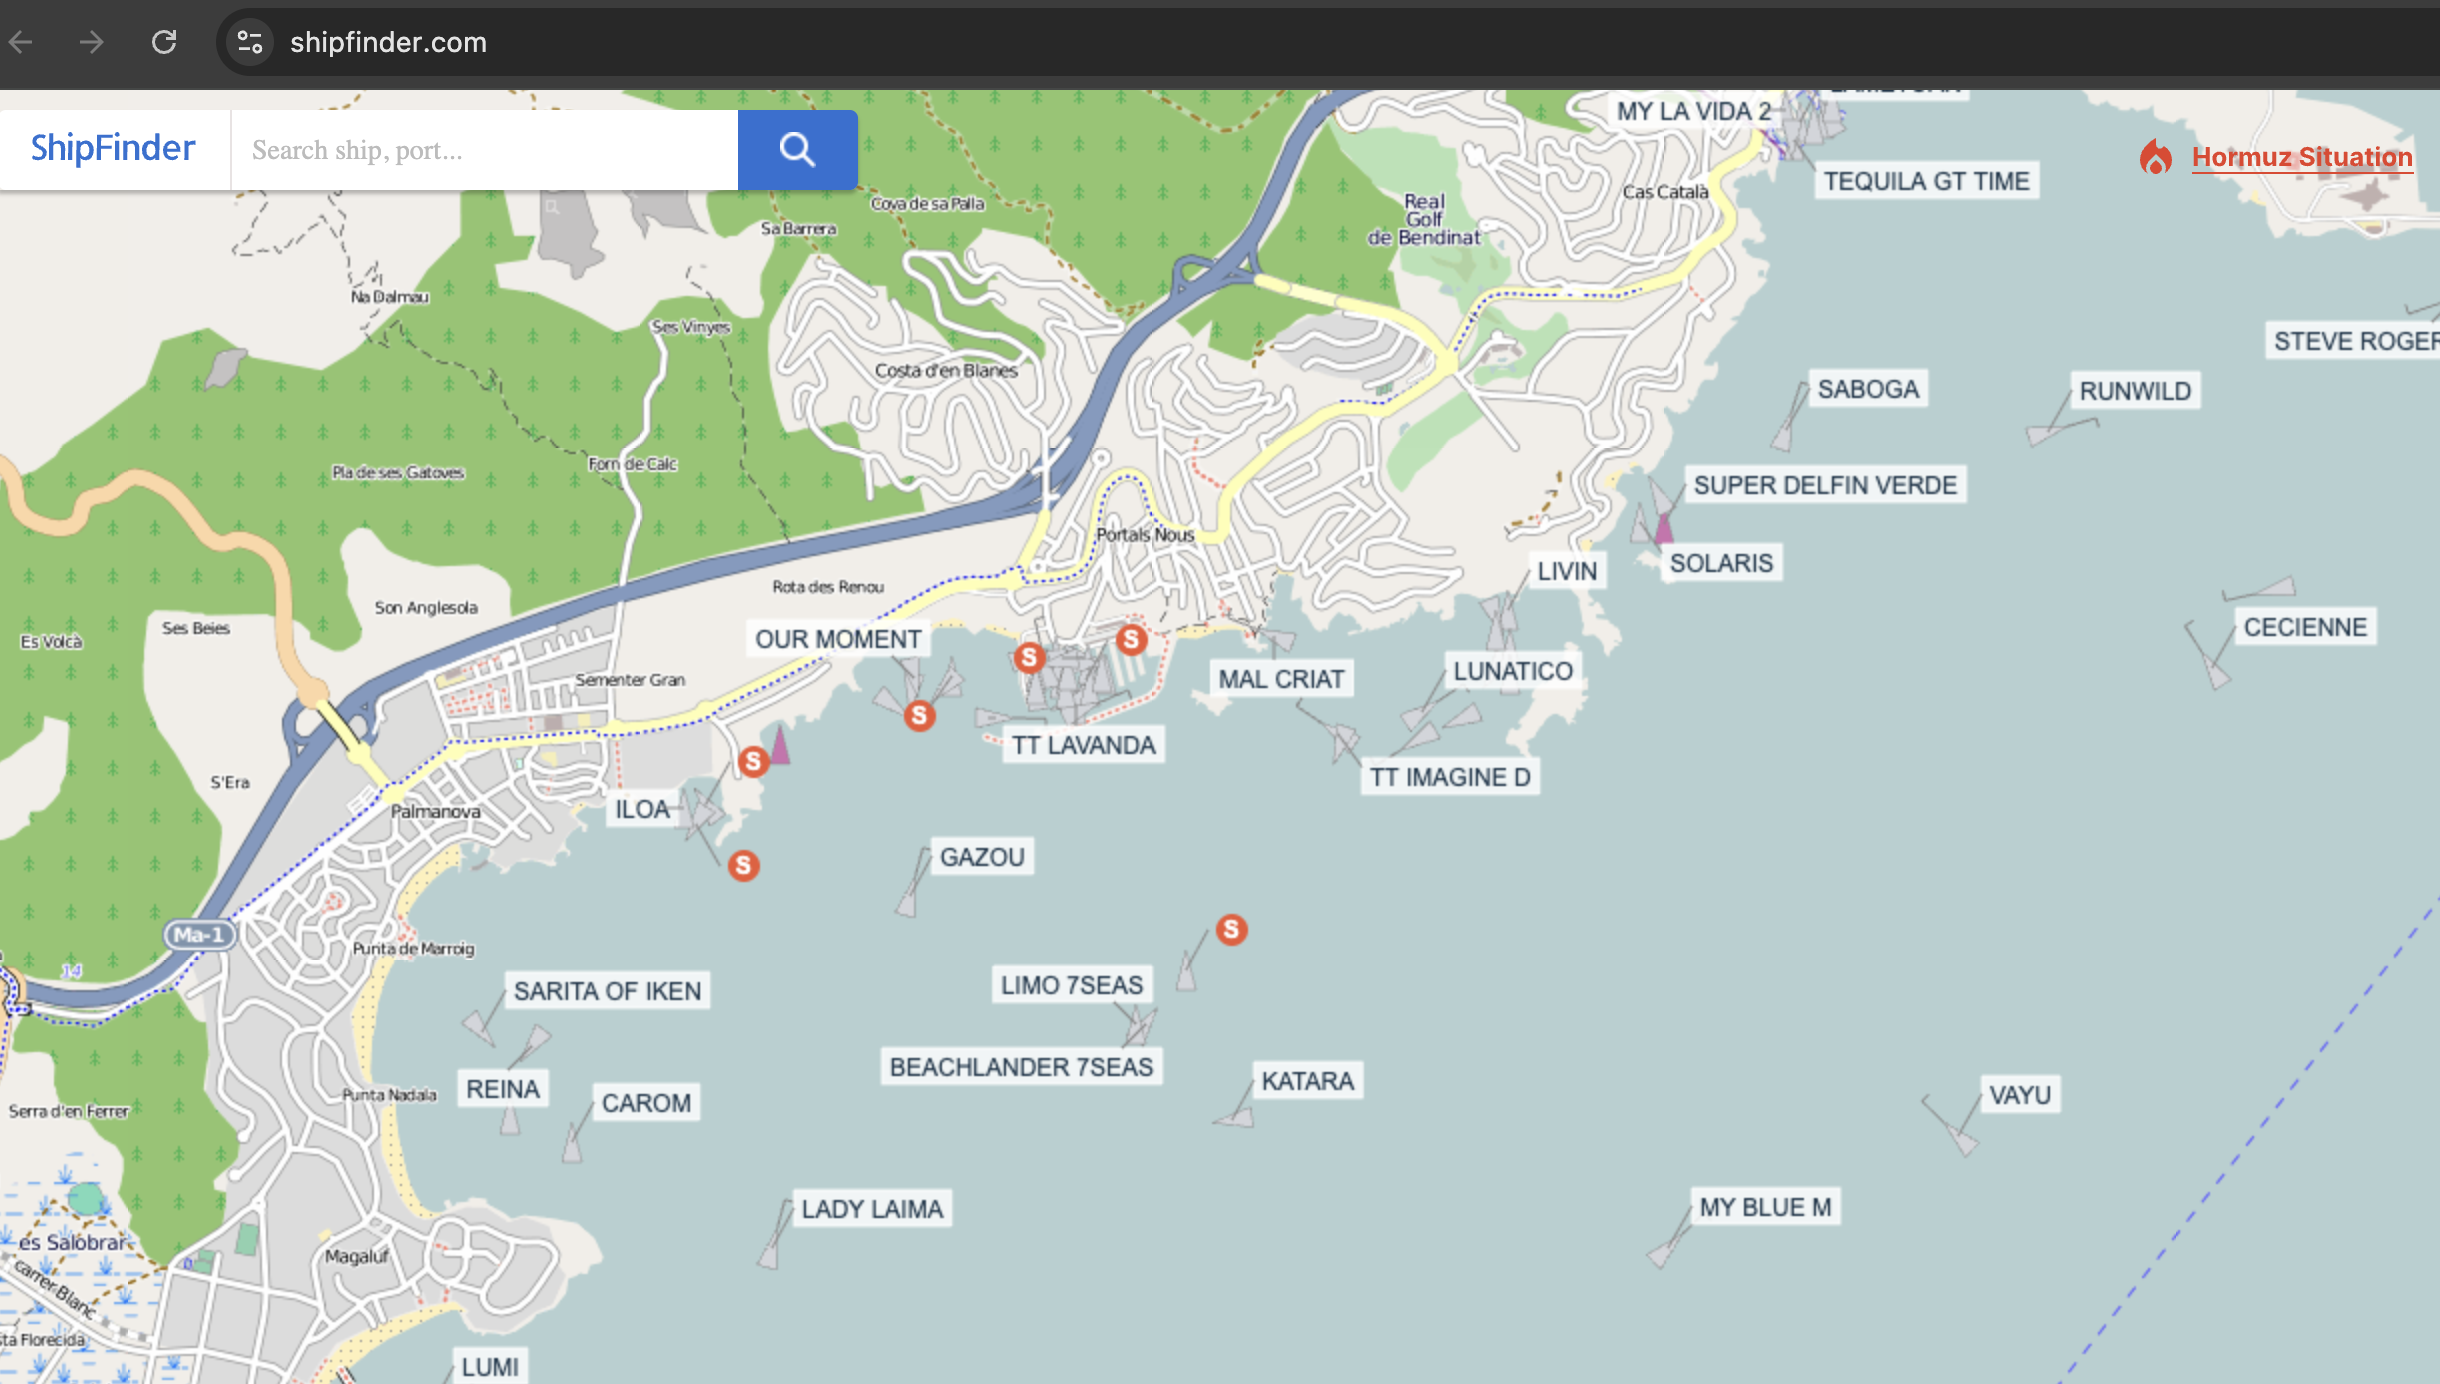
Apunta cualquiera de estas herramientas a Puerto Portals o a la bahía de Palmanova una tarde de verano y el mapa hace algo un poco obsceno: etiqueta el fondeadero. No «yate». Los nombres. Una pantalla llena de ellos, cada uno un casco que vale decenas o cientos de millones, cada uno clicable.

srf_maritime_shipfinder_portals

Figura 1. Una web gratuita convierte un fondeadero de verano frente a Mallorca en una lista de invitados etiquetada.

Eso no es una filtración en el sentido del hacking. Nadie rompió nada. Es el sistema funcionando exactamente como se diseñó — que es justo el quid, y justo el problema.

Por qué el mar no tiene privacidad: el AIS

El Automatic Identification System existe por una buena razón: que los barcos choquen entre sí a oscuras es malo, así que desde el convenio SOLAS los buques por encima de cierto tamaño (y en la práctica todo yate serio) llevan un transpondedor AIS que emite continuamente, por VHF marino, quiénes son y dónde están. Identidad (nombre, indicativo, MMSI, número IMO), posición, rumbo, velocidad, estado de navegación y a menudo el destino que tecleó el capitán — todo en abierto, tan a menudo como cada pocos segundos cuando el buque navega, para cualquiera que escuche.

Hay una línea de tamaño que conviene conocer, porque decide quién no puede excluirse. Bajo el SOLAS, un transpondedor Clase A es obligatorio para buques de más de 300 toneladas de arqueo bruto y todos los buques de pasaje; las embarcaciones de recreo más pequeñas usan la Clase B, más ligera y en gran medida voluntaria, que se puede apagar legalmente. Fíjate en qué lado de esa línea caen los barcos interesantes: prácticamente todo superyate de estas capturas supera con creces las 300 GT, así que los cascos más grandes y protegidos del agua son justo los que la ley prohíbe apagar.

Es una baliza de seguridad. También es una baliza de rastreo. Son la misma señal. Una tecnología construida para que un petrolero no arrolle a un pesquero es, desde la silla del OSINT, una flota de la gente más rica del mundo anunciando voluntariamente sus coordenadas en un canal abierto.

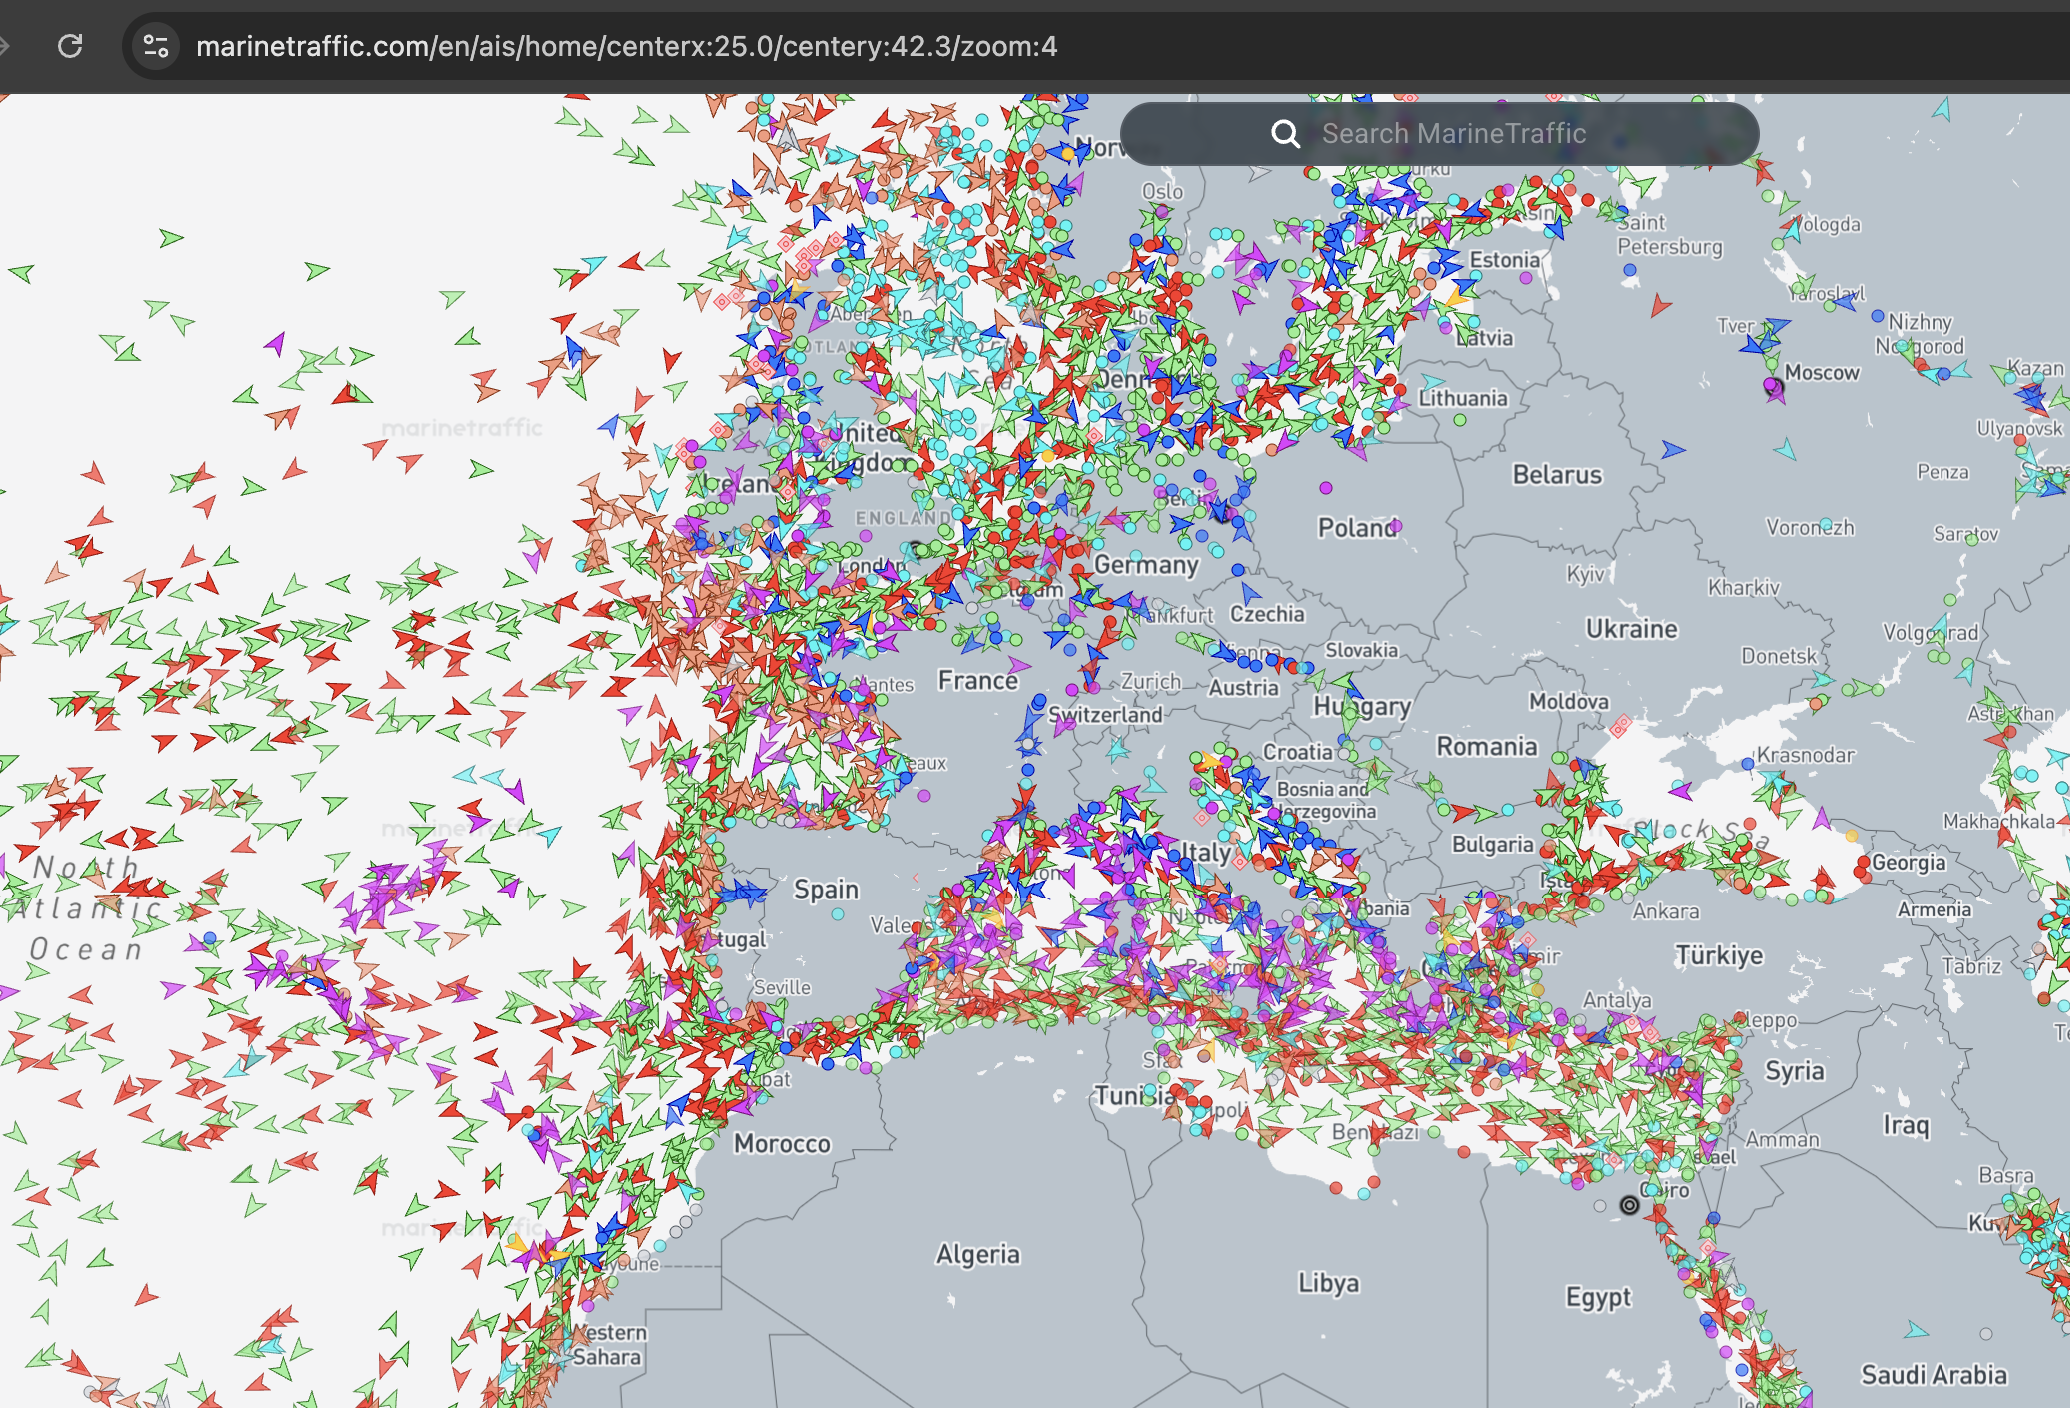
srf_maritime_marinetraffic_med

Figura 2. La manguera bruta del AIS por el Mediterráneo — miles de buques, todos auto-reportándose.

A este zoom es solo ruido. Las herramientas existen para convertir el ruido en una dirección.

Las herramientas: convertir la manguera en un mapa

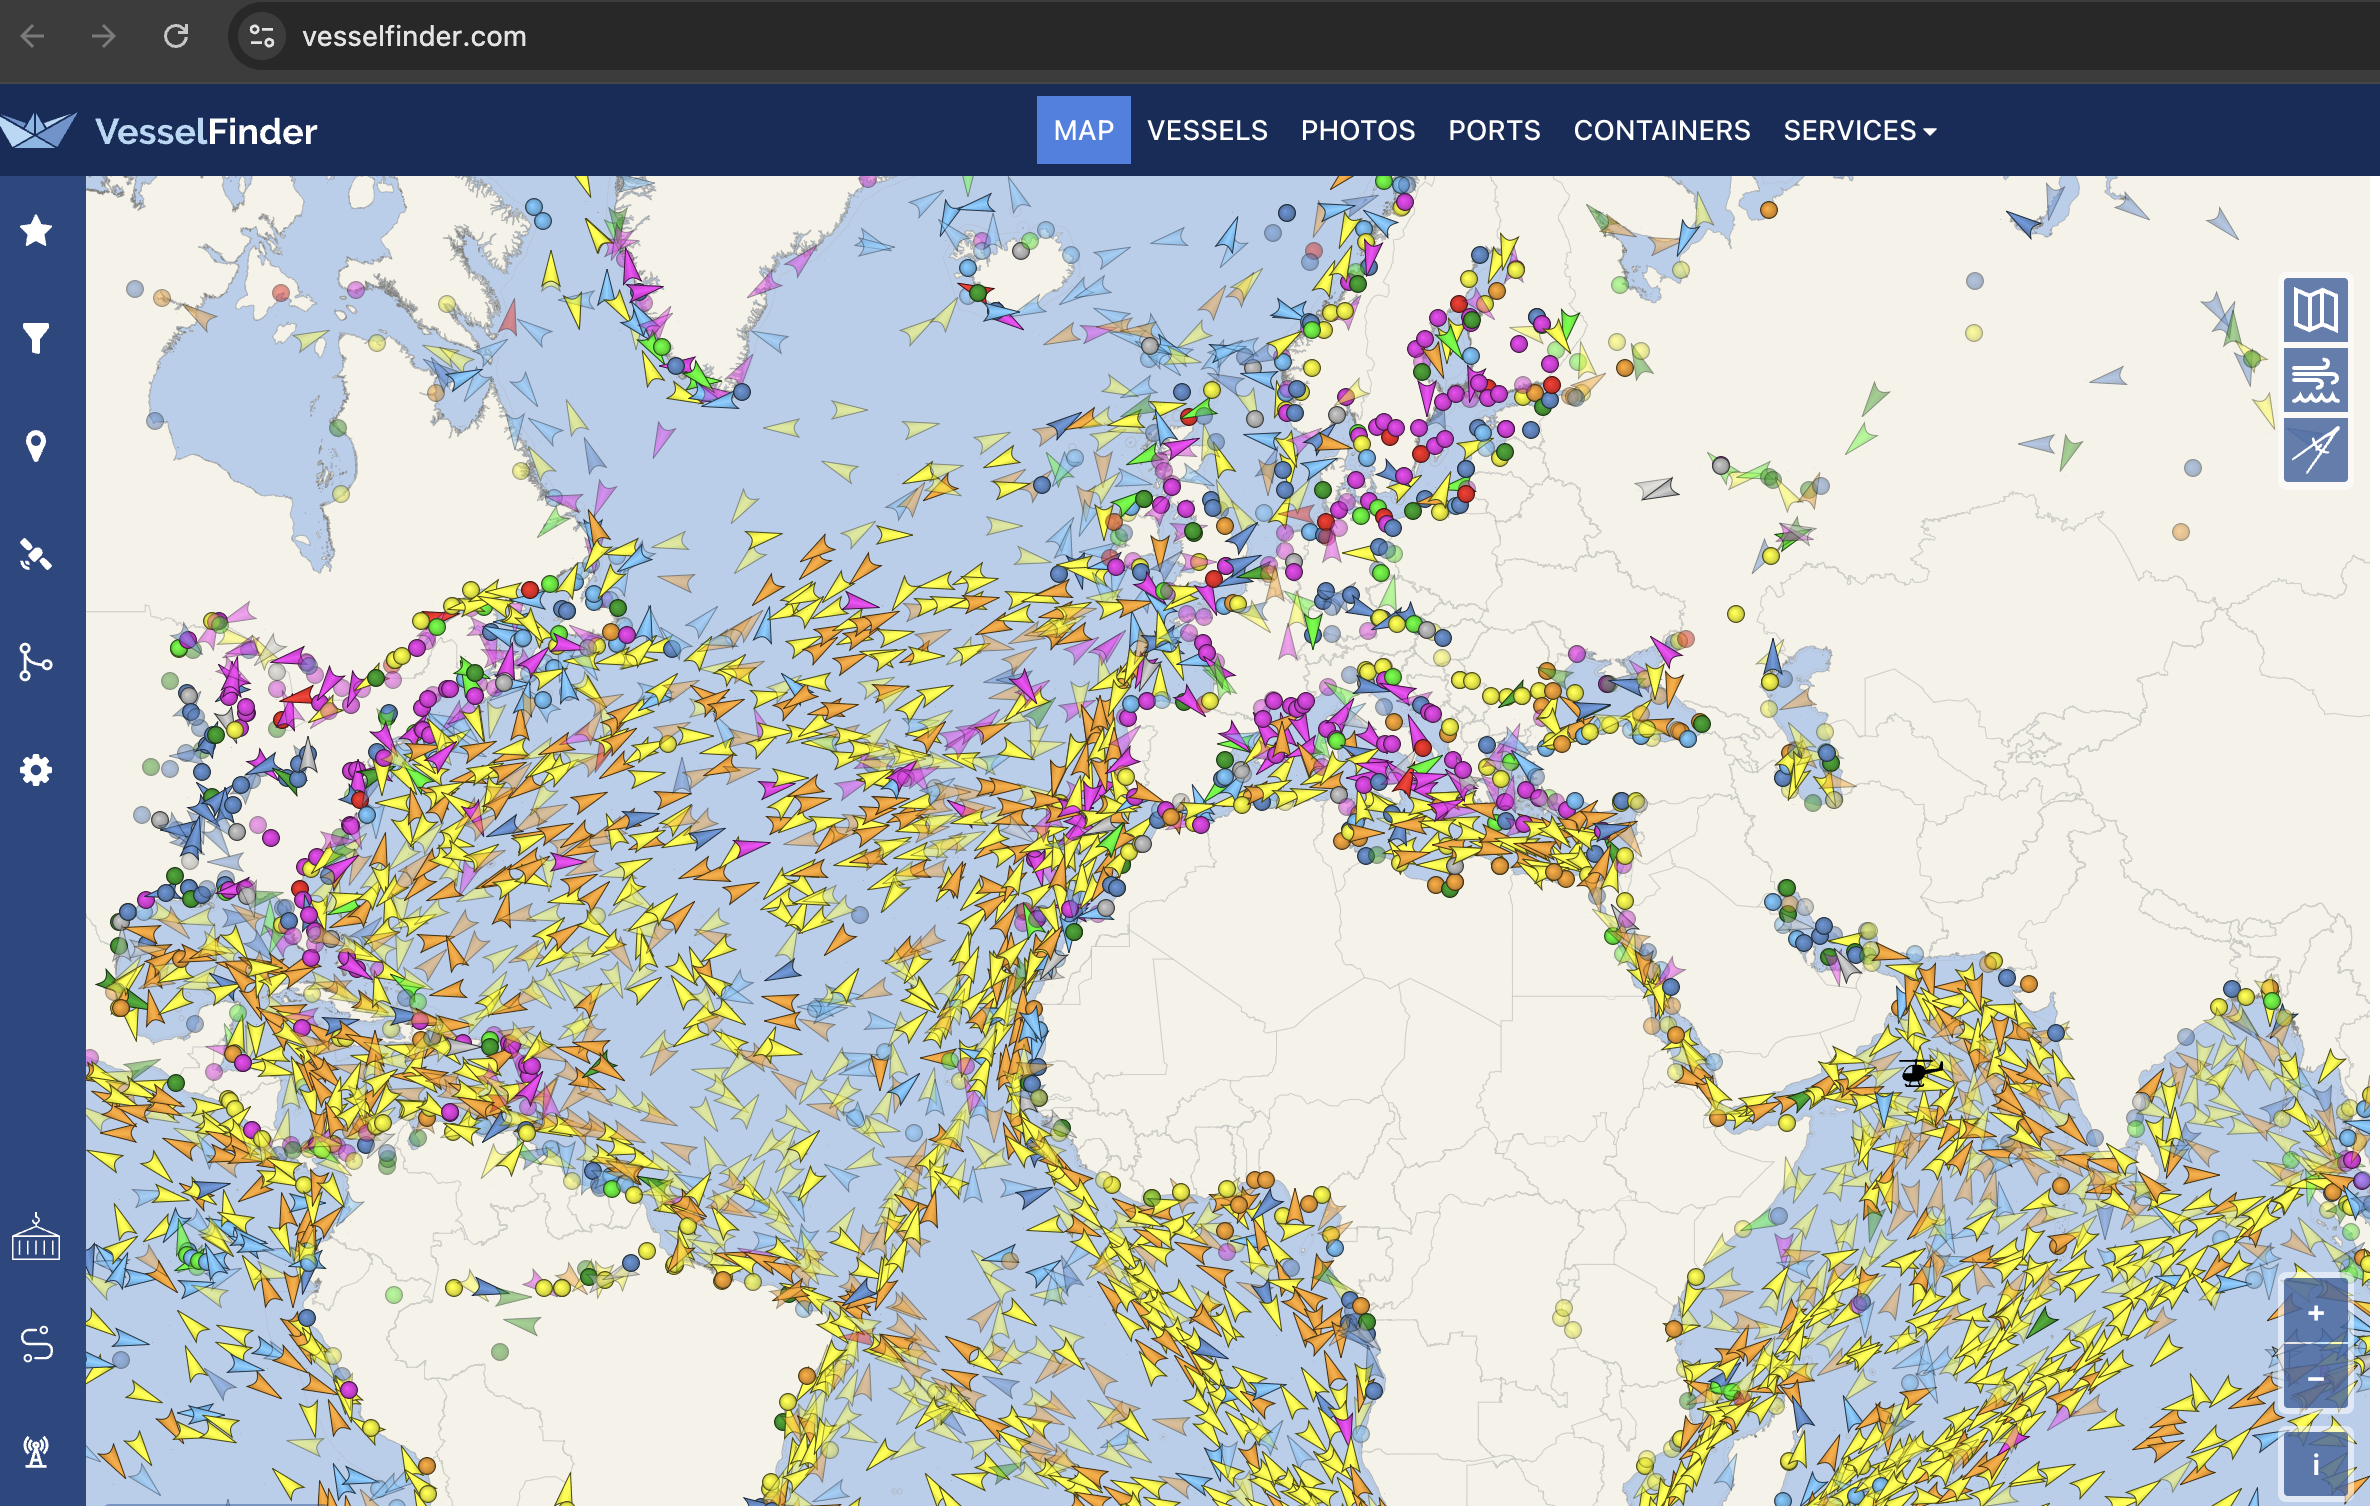
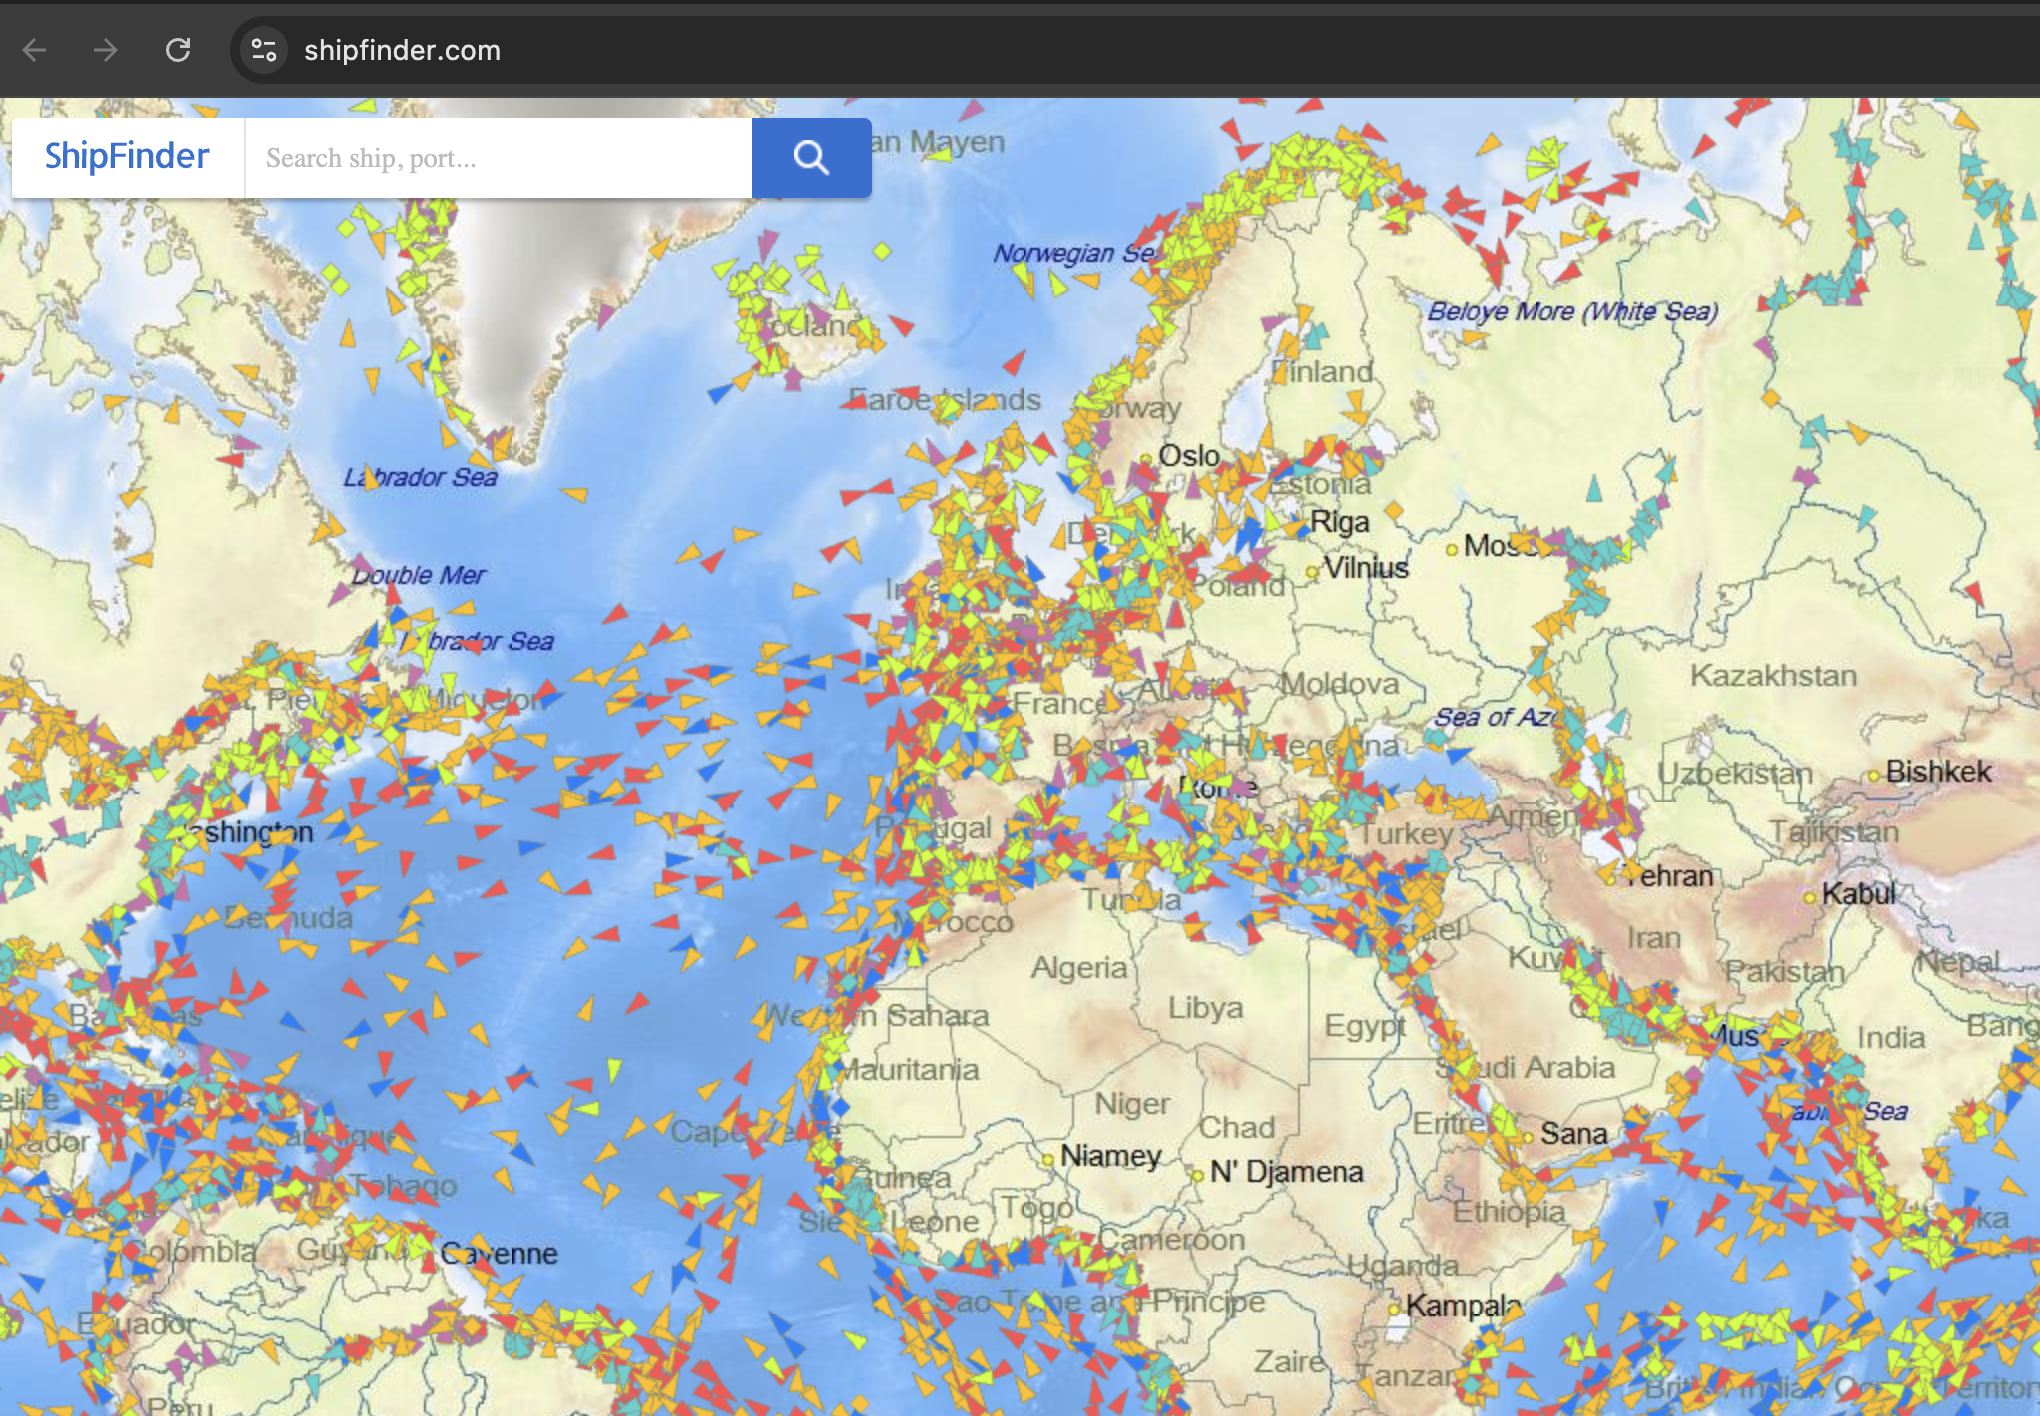
Los agregadores hacen todos lo mismo en esencia —ingerir el AIS global (de receptores terrestres y satélites) y renderizarlo como un mapa vivo y consultable— y usas varios precisamente porque discrepan en los márgenes, que es como se verifica de forma cruzada. MarineTraffic, VesselFinder y ShipFinder son los tres grandes; Maritime Database es la capa de referencia que te da las bases sobre puertos y tipos de buque. Todos freemium: el mapa es gratis, el histórico profundo y las coordenadas exactas en vivo están tras una suscripción. Y como los feeds vienen de satélites además de receptores en tierra, la cobertura no es solo costera — fondear mar adentro, fuera del alcance VHF de cualquiera, no saca a un buque de estos mapas.

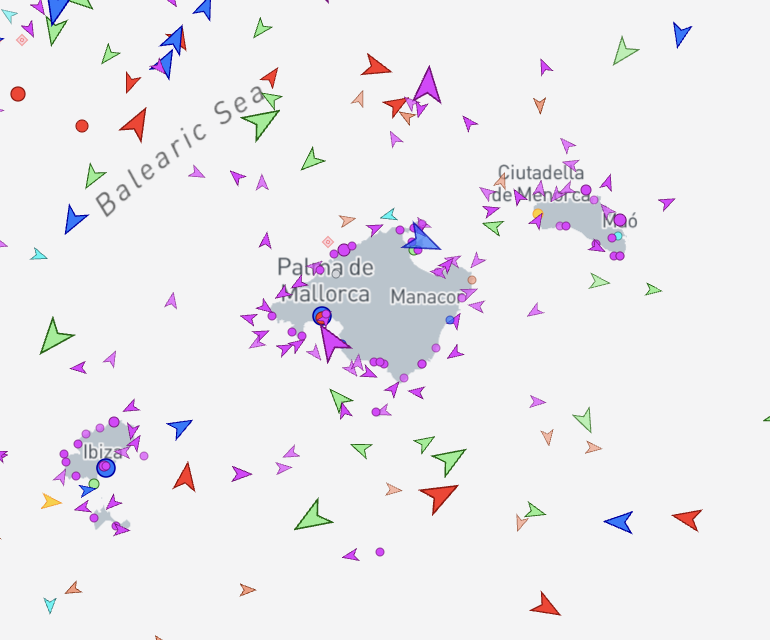
El método es un embudo. Empieza global, baja a una región conocida por el dinero, luego a un puerto deportivo concreto.

srf_maritime_marinetraffic_balearic

Figura 3. Al bajar a Baleares, la capa de embarcaciones de recreo (morado) se separa del tráfico comercial.

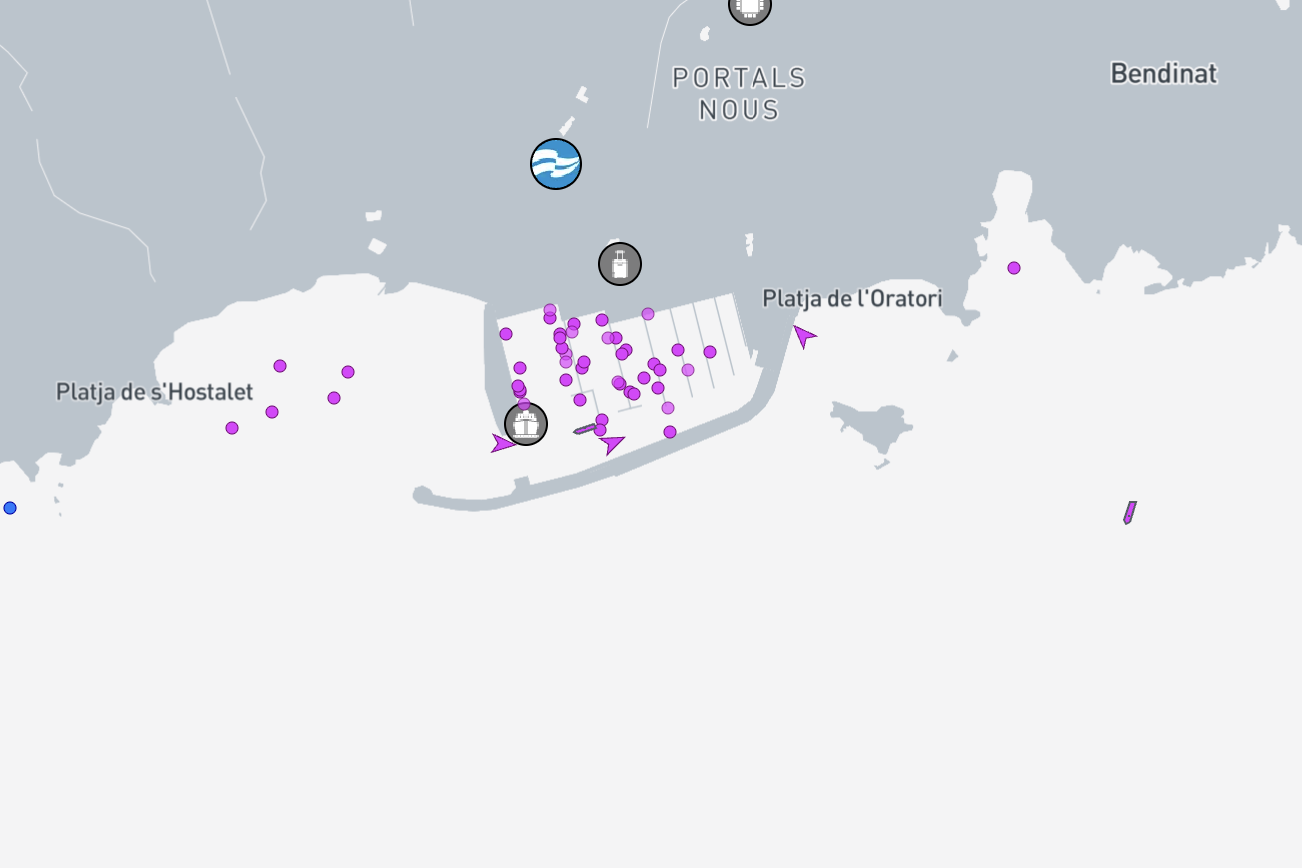
srf_maritime_marinetraffic_portals

Figura 4. Tres clics de «algún sitio de Europa» a un atraque concreto en Puerto Portals.

Tres clics de «algún sitio de Europa» a «este atraque concreto». Contrasta el mismo punto en VesselFinder y ShipFinder y la imagen se afianza.

srf_maritime_vesselfinder_global

Figura 5. VesselFinder — un segundo agregador con el que contrastar.

srf_maritime_shipfinder_global

Figura 6. ShipFinder — un tercero, porque donde las herramientas discrepan es donde aprendes algo.

De un punto a un dosier

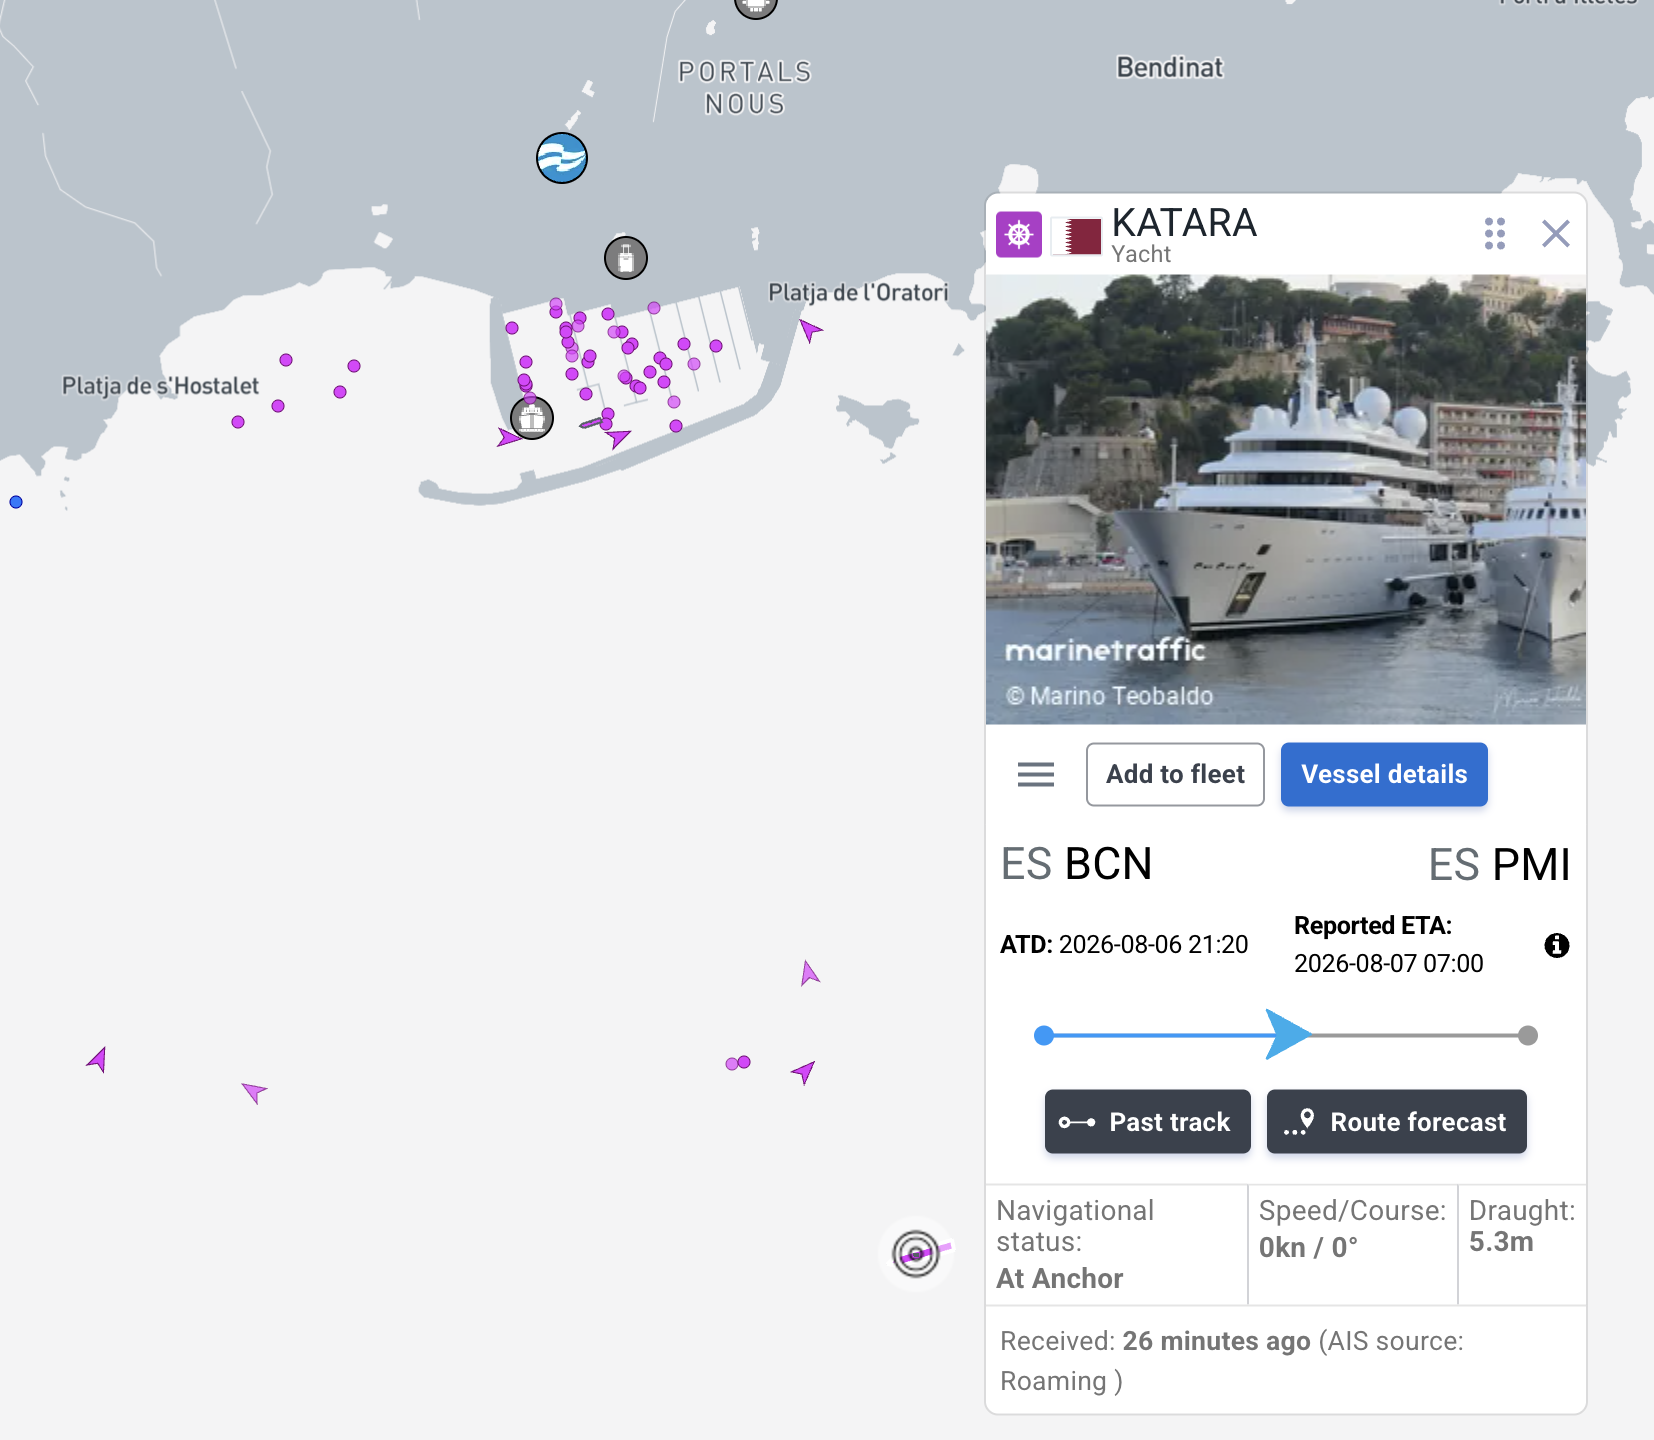
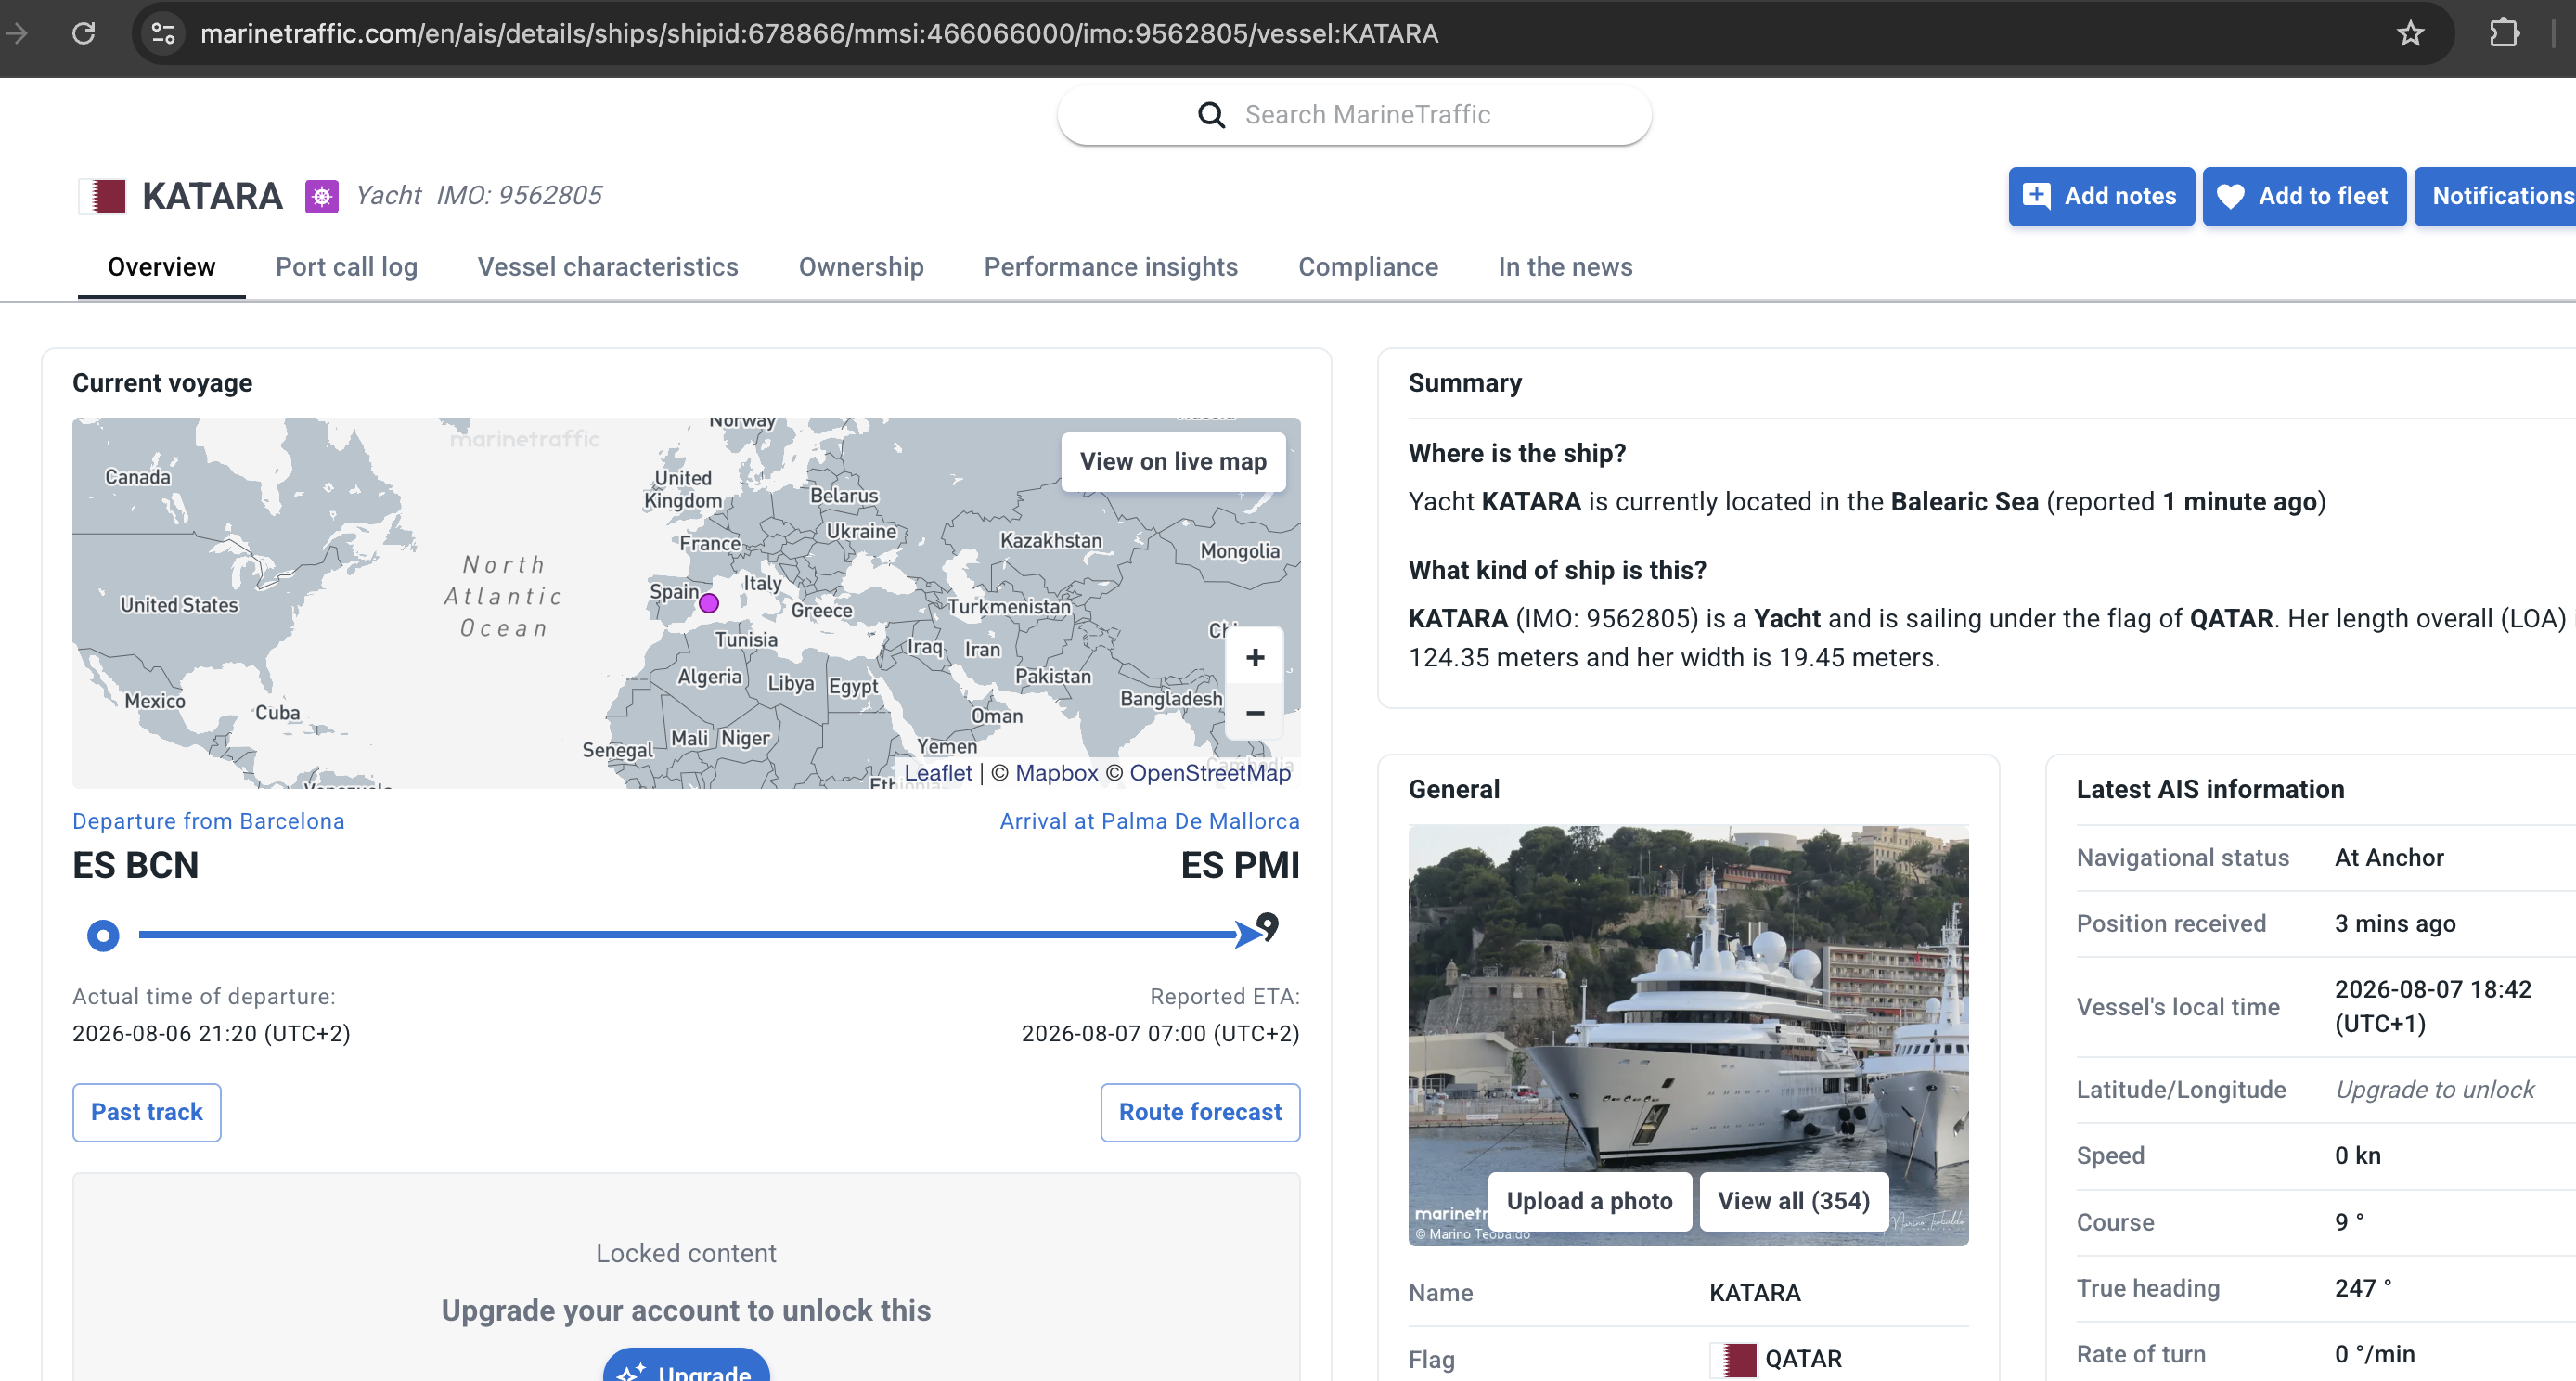
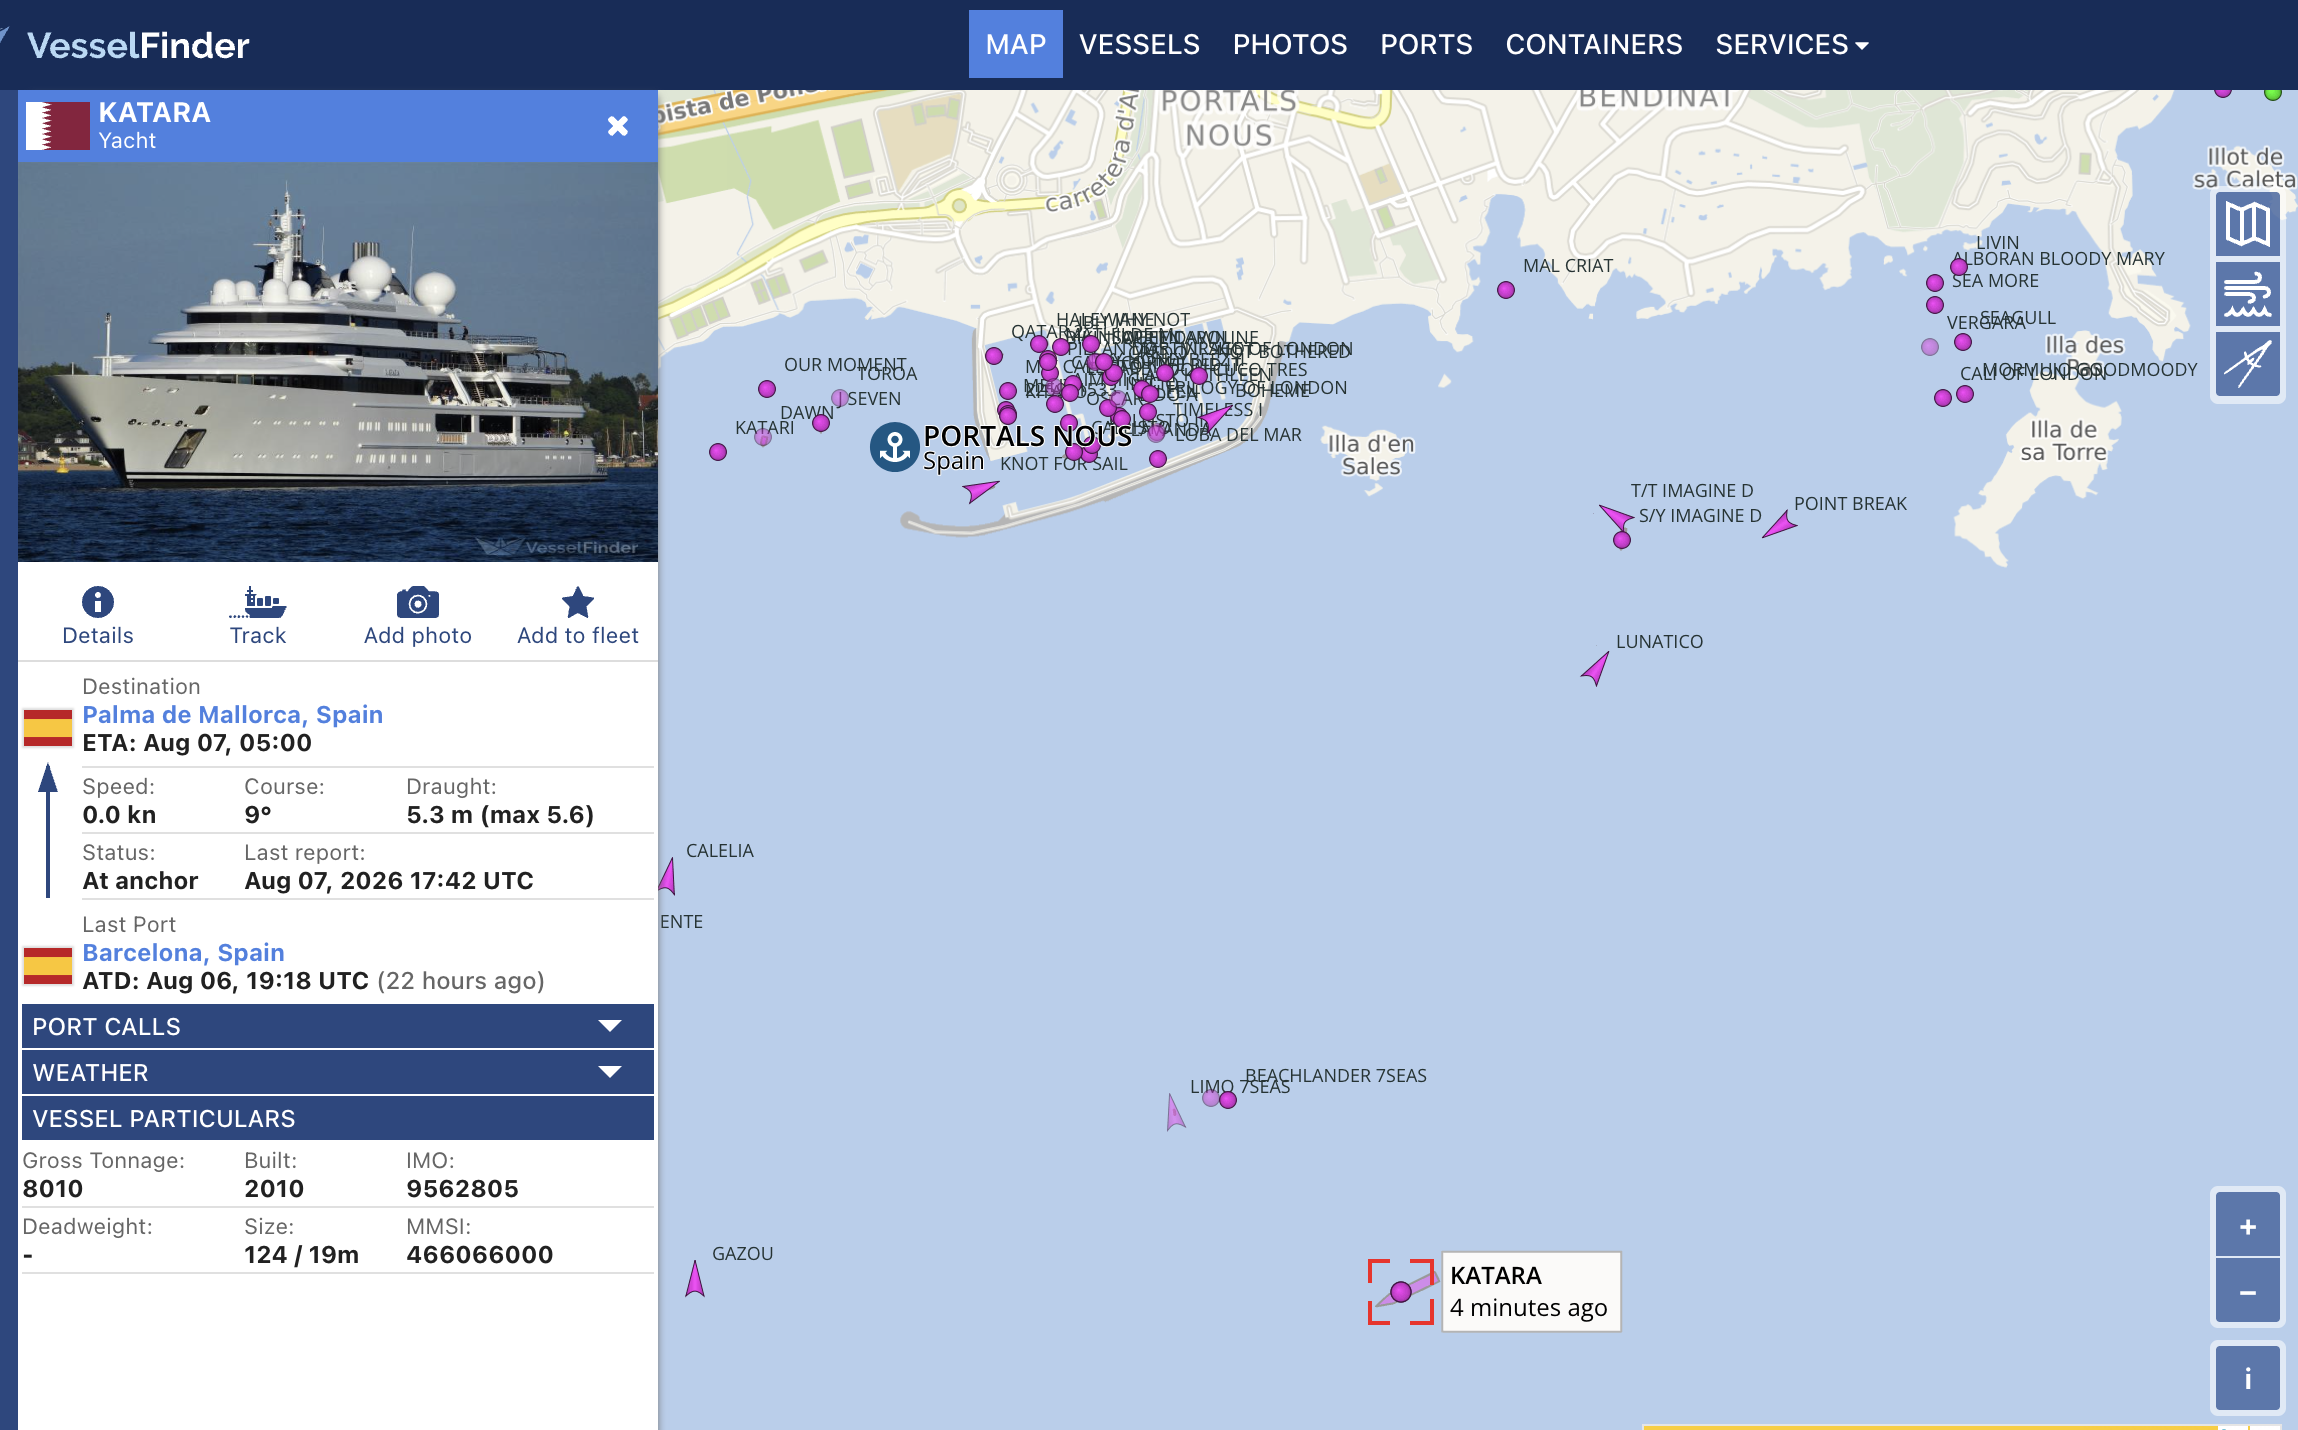
Haz clic en un solo casco y el mapa deja de ser un mapa y se vuelve un expediente. Este es un buque que saqué al azar del fondeadero de Mallorca — un yate de 124 metros con bandera de Catar, de nombre KATARA, fondeado tras un salto nocturno de Barcelona a Palma.

srf_maritime_katara_card

Figura 7. Un clic en un casco: tipo, bandera, Barcelona→Palma, ETA reportada, «At Anchor» (fondeado), y botones de estela pasada y previsión de ruta.

La ficha por sí sola te da la travesía: de dónde salió, cuándo, adónde va, cuándo espera llegar y si se mueve o está parado. Abre la página completa y se profundiza en algo más cercano a un producto de inteligencia.

srf_maritime_katara_details

Figura 8. El expediente completo: IMO 9562805, MMSI 466066000, 124 m, y pestañas de historial de escalas, Propiedad y «En las noticias». La latitud/longitud exacta está tras «upgrade to unlock» — un muro de pago, no un control de privacidad.

Lee esa página de detalle como un atacante y es un regalo: un identificador permanente (el número IMO no cambia nunca, aunque el buque se renombre o se reabandere), un historial completo de cada puerto en el que ha escalado, una pestaña de Propiedad y una previsión de ruta. Lo único oculto es la latitud/longitud exacta — y está oculta para venderte una suscripción, no para proteger a nadie. VesselFinder muestra el mismo casco con sus propias particularidades y, significativamente, sus vecinos.

srf_maritime_vesselfinder_katara

Figura 9. No solo un buque — su vecindario. Quién fondea junto a quién es su propia clase de inteligencia.

Esa última captura es la que debería preocupar a un equipo de protección. No solo encontraste un buque. Encontraste su vecindario — quién fondea junto a quién, que es su propia clase de inteligencia.

srf_maritime_katara_photo

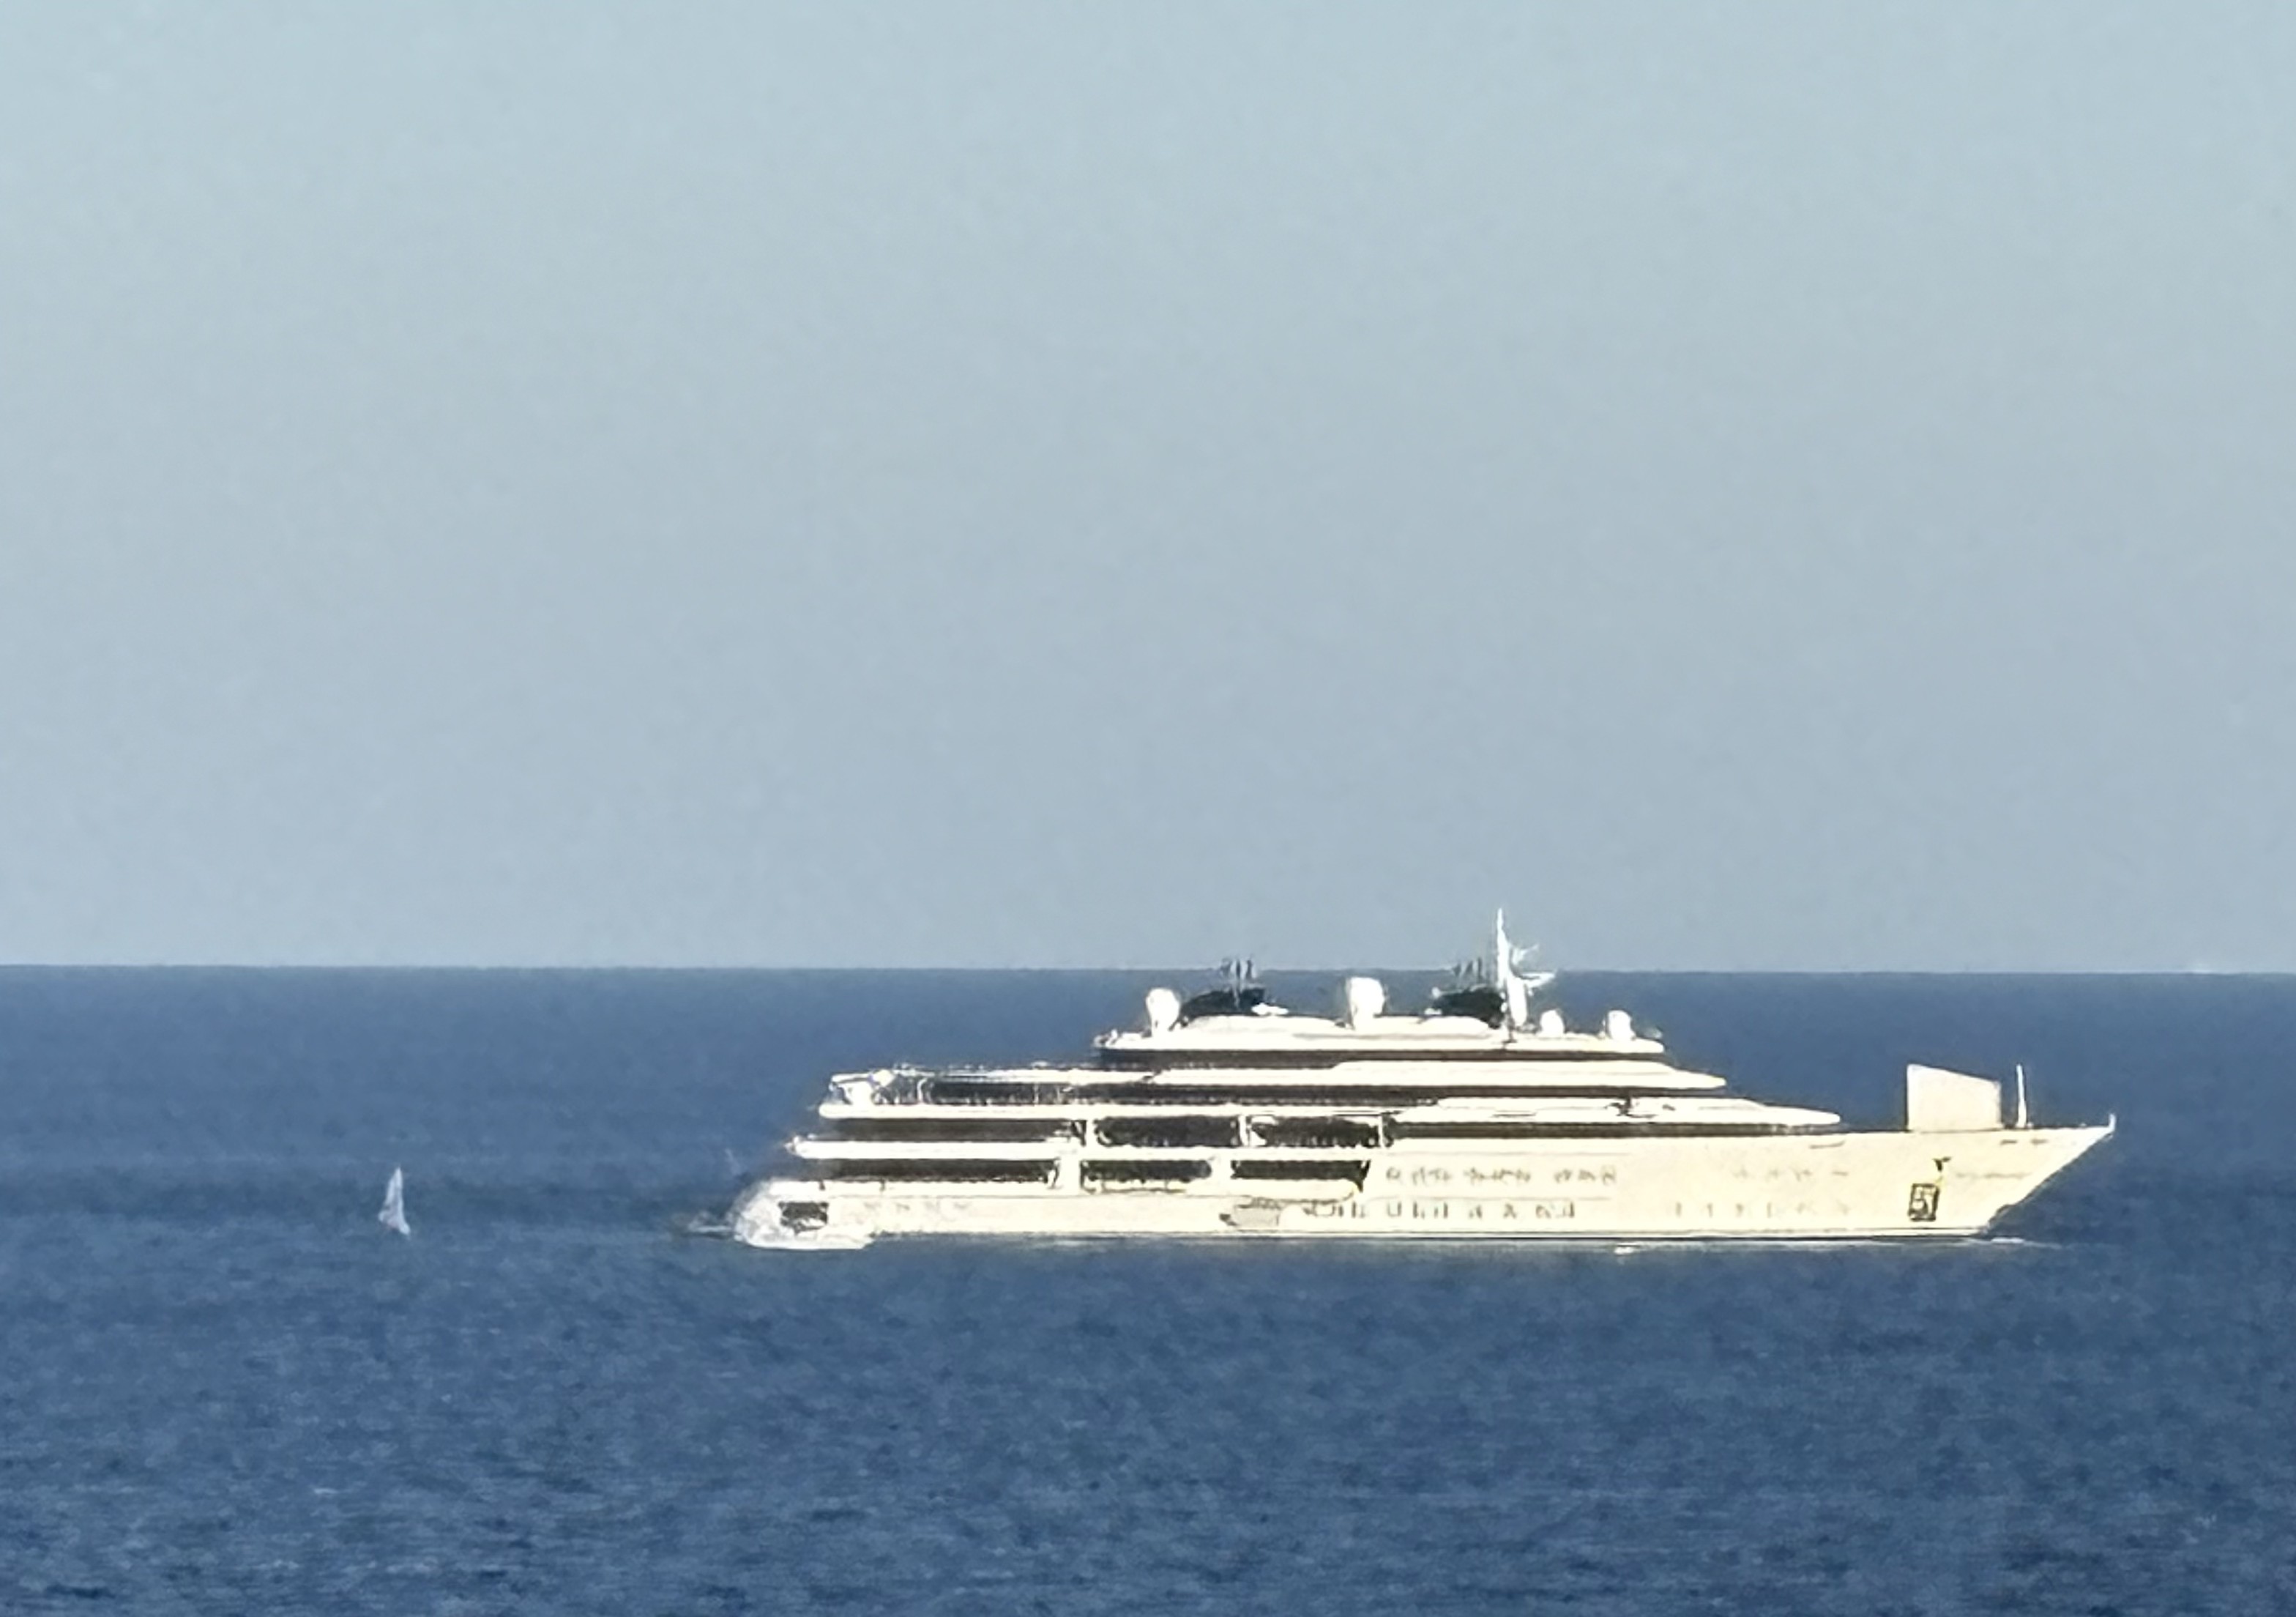
Figura 10. Y aquí está. Los rastreadores decían que un yate de 124 metros estaba frente a Mallorca; un paseo hasta la orilla y la cámara del móvil lo confirmaron. El dato nunca fue abstracto — era un casco que podías quedarte mirando.

Un segundo casco, el mismo resultado

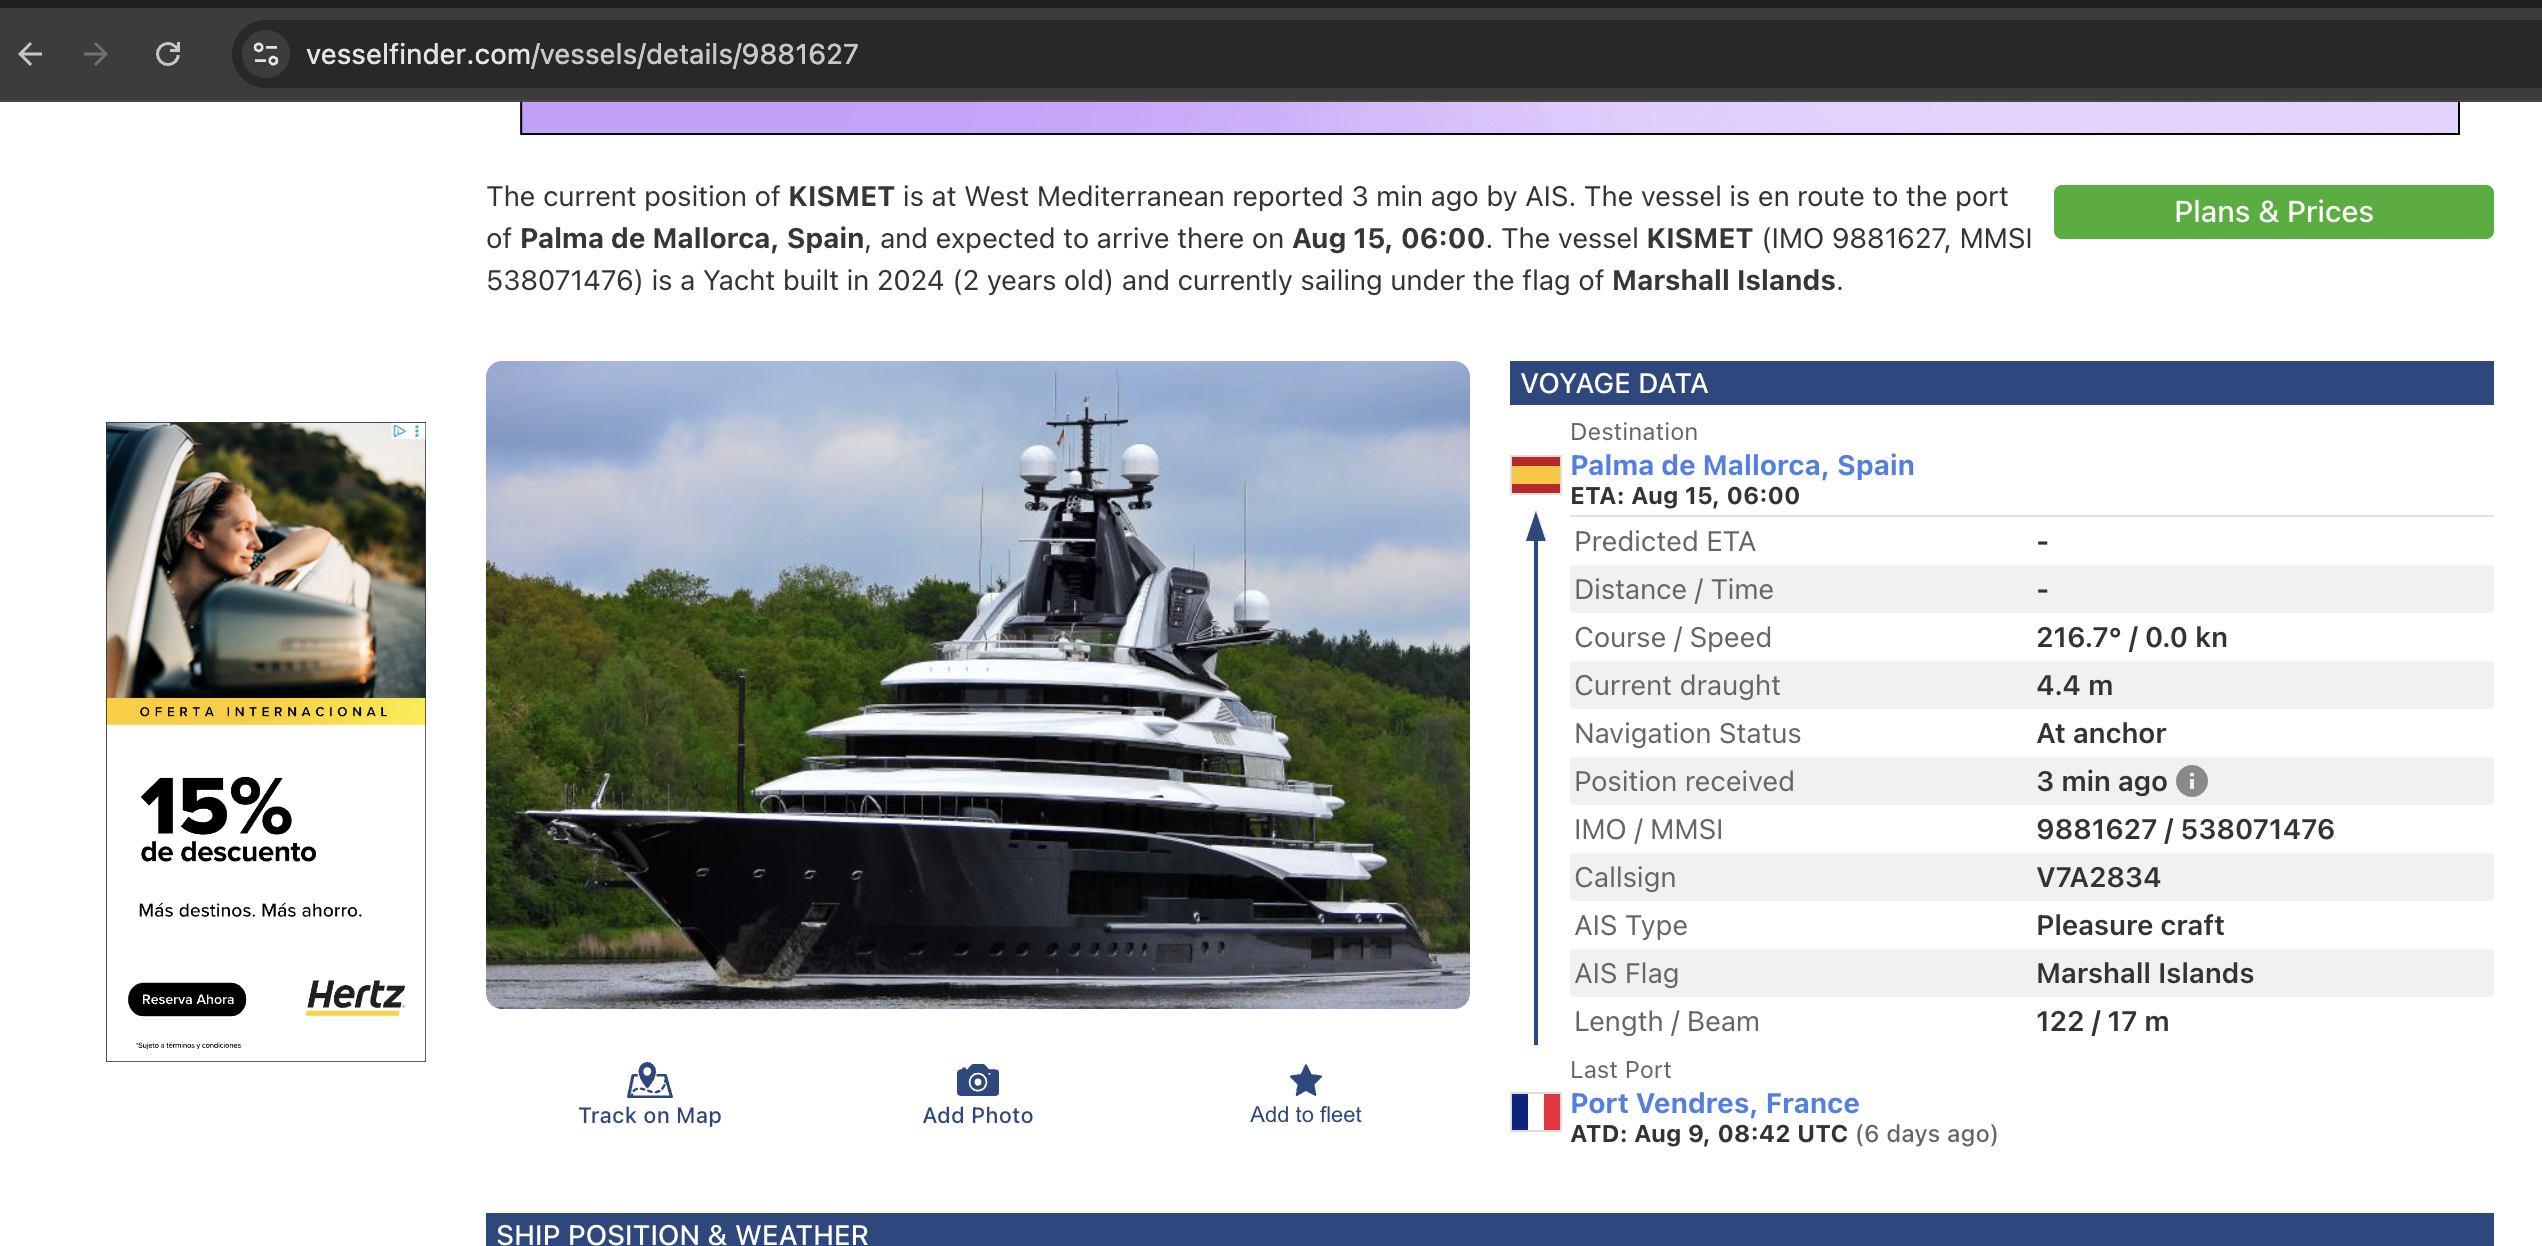
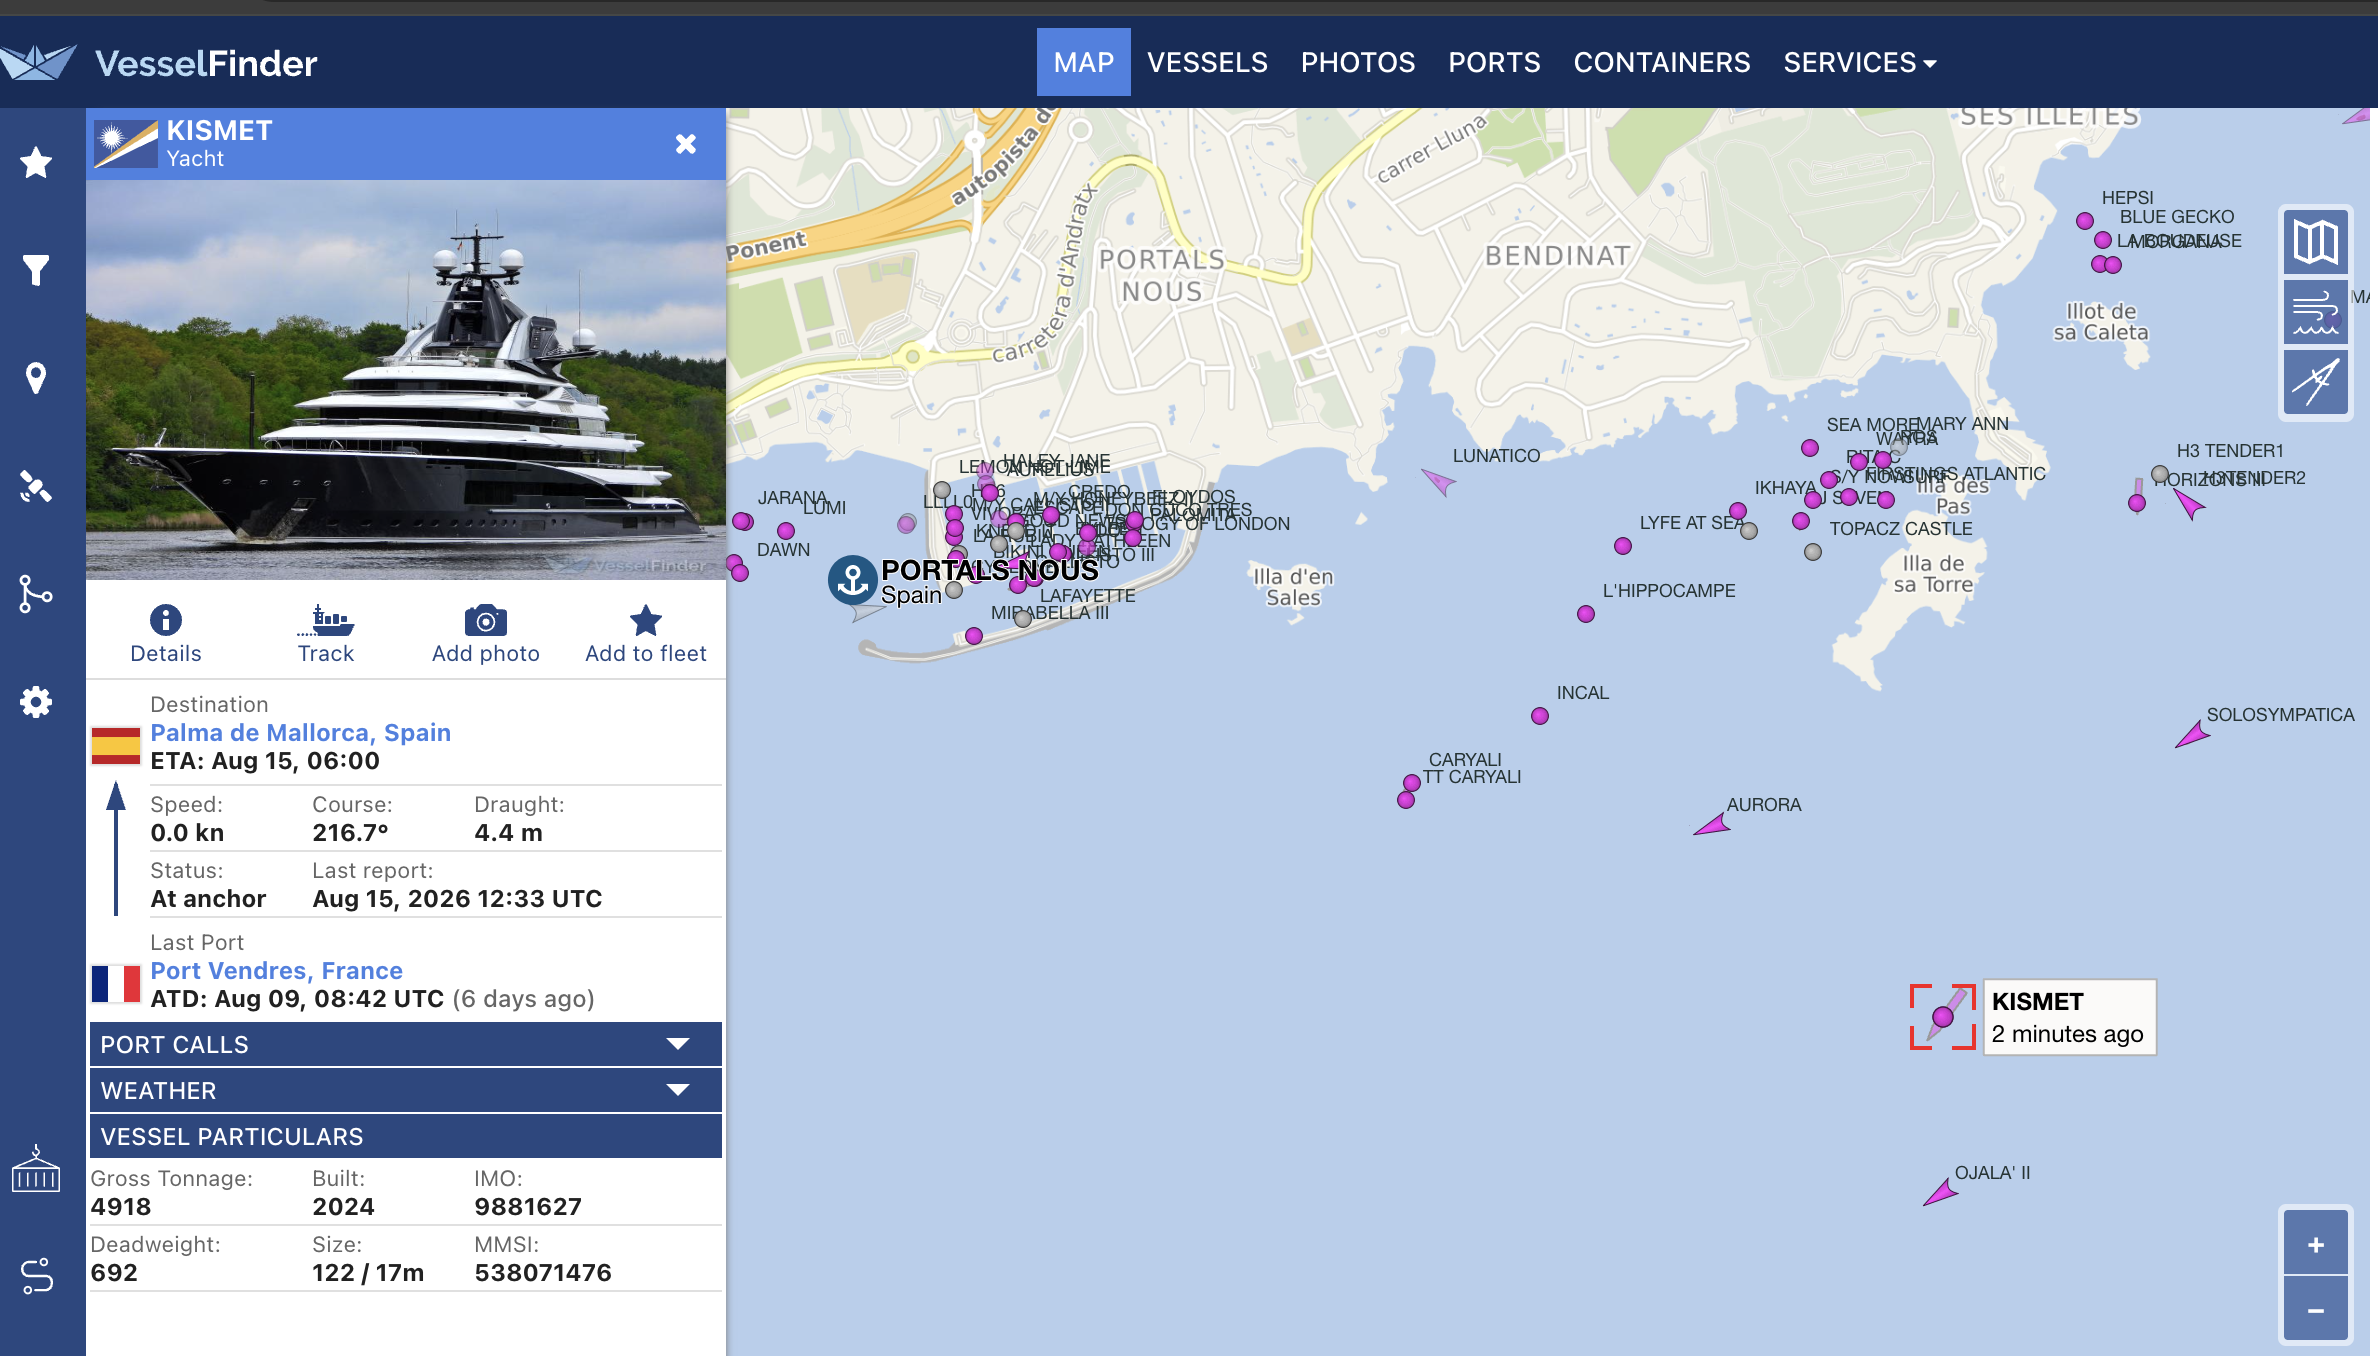
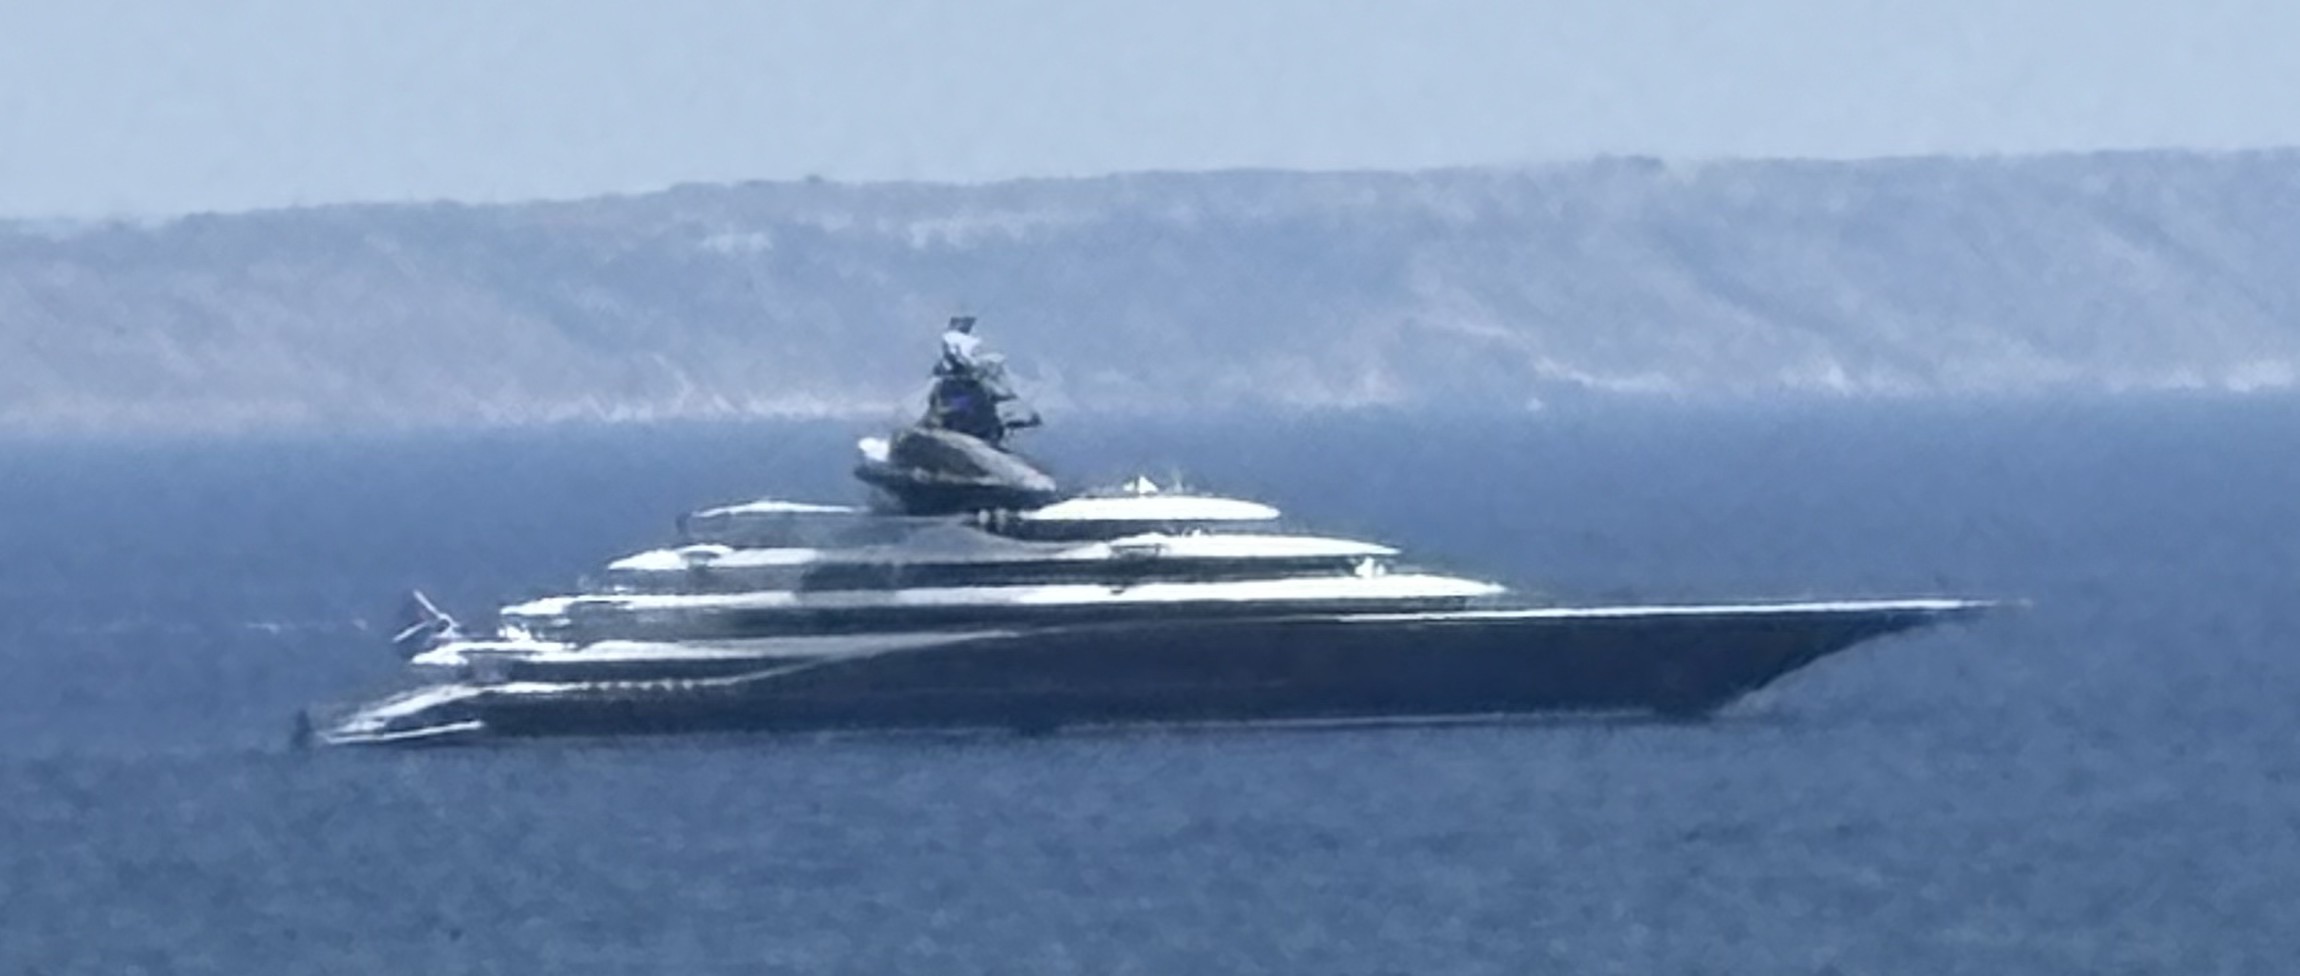
Nada de esto está escogido a dedo. Apunta las mismas tres herramientas al siguiente casco oscuro de la bahía y el expediente se arma solo otra vez. Este es KISMET — un yate de 122 metros con bandera de las Islas Marshall, construido en 2024, fondeado frente a Portals tras una singladura desde Port Vendres.

srf_maritime_kismet_details

Figura 11. Otro casco, el mismo dosier: IMO 9881627, MMSI 538071476, indicativo V7A2834, bandera de las Islas Marshall, 122×17 m — travesía, calado y estado de fondeo, todo desde una sola página.

srf_maritime_kismet_map

Figura 12. Y su vecindario — KISMET fondeado en una bahía que el mapa ha etiquetado con el nombre de casi todo lo que la rodea.

srf_maritime_kismet_photo

Figura 13. El mismo final de antes: el dato decía que un yate de 122 metros estaba frente a Mallorca, y ahí estaba desde la orilla. Al método le da igual a qué casco lo apuntes.

Del buque a la persona

Rastrear un casco es fácil. El verdadero trabajo de OSINT es el último salto: del casco al humano. Es una cadena, y cada eslabón es público.

El número IMO te da un asidero permanente sobre el casco — sobrevive a renombrados y reabanderamientos — mientras que el MMSI sigue la matrícula actual, así que si cambia, eso mismo es una pista. De ahí caminas la bandera y el registro hasta un propietario registrado, que para cualquier yate serio es una empresa de gestión o una sociedad holding en una jurisdicción amiga — una cortina deliberada. Pero la cortina tiene agujeros: los directorios de propietarios de yates como SuperYachtFan existen justo para mapear cascos a las personas detrás y hacen la desanonimización por ti; la prensa nombra a los propietarios cada vez que un yate se compra, se vende o se ve envuelto en cualquier cosa; y la propia pestaña En las noticias del buque a menudo te entrega la conexión directamente. Cruza tres fuentes públicas y la sociedad holding deja de esconder a nadie.

A propósito no voy a cerrar ese círculo sobre una persona concreta aquí. El punto es que el círculo se cierra, barato, y que quienes más necesitan entenderlo son los que van a bordo.

La parte que derrota al «pues apágalo»: la radio

Aquí es donde mi viejo mundo — el wardriving y la RF, lo que llevo haciendo desde antes de que se pusiera de moda — vuelve a entrar en la historia.

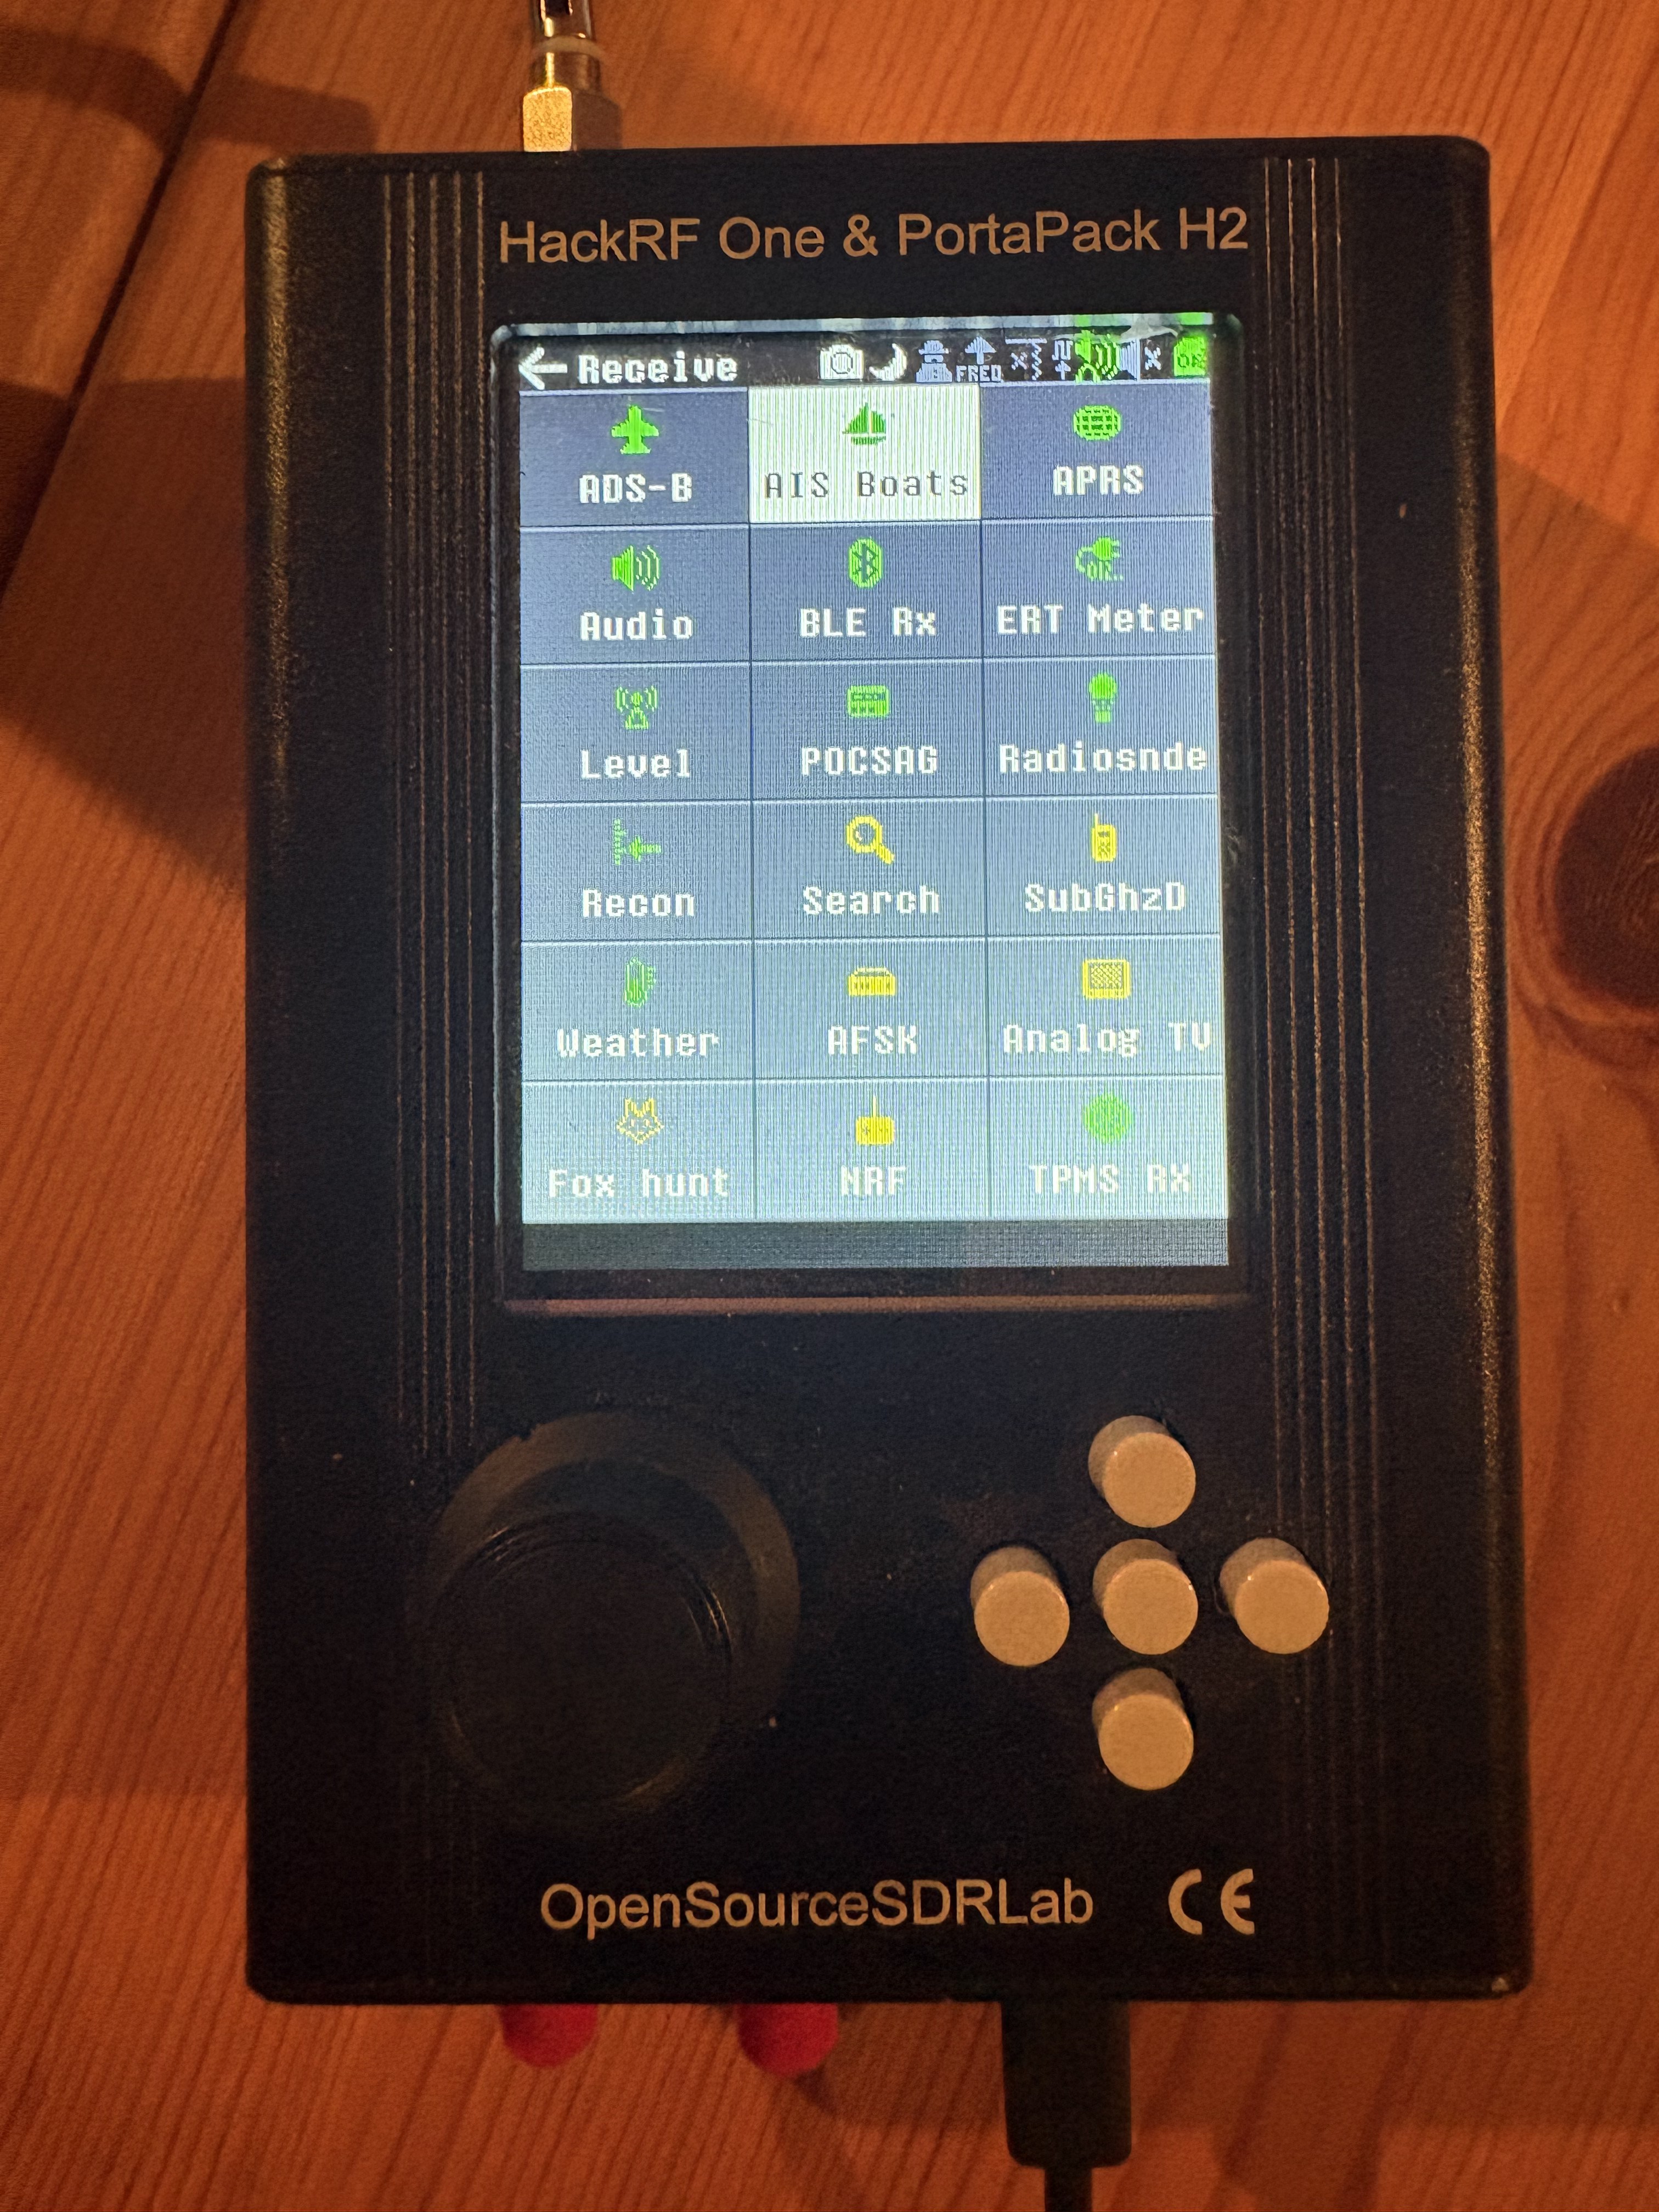
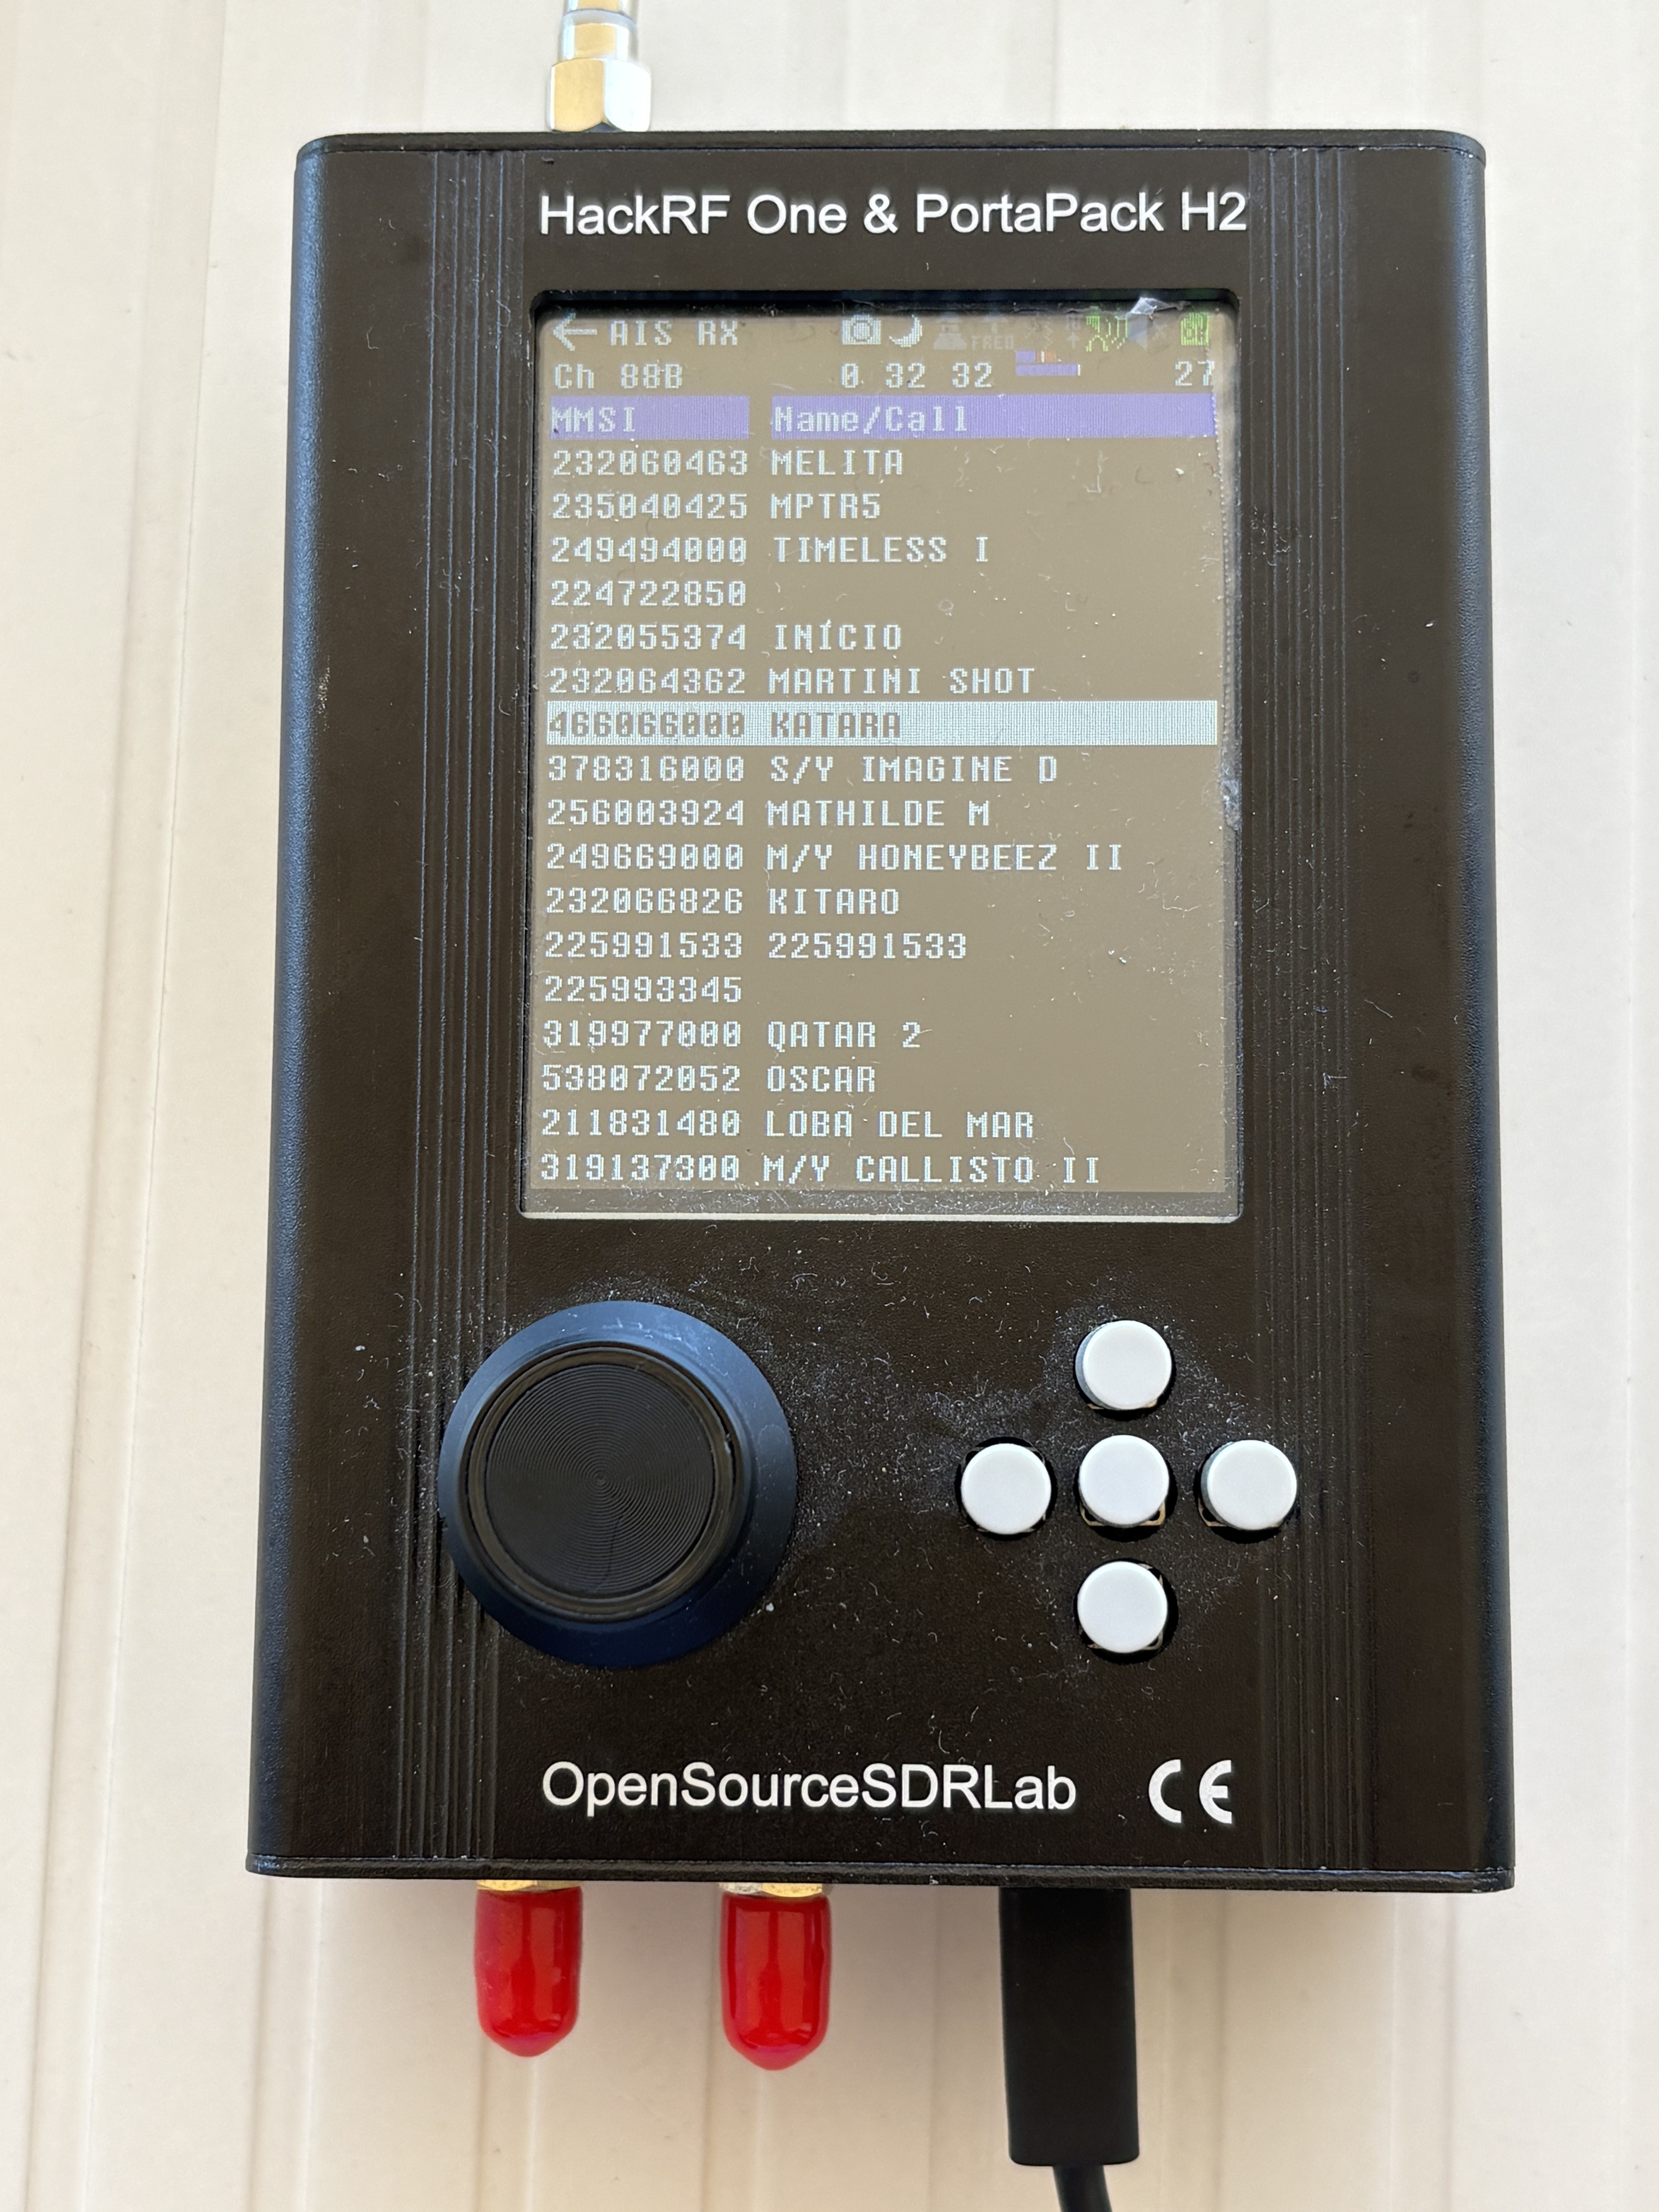
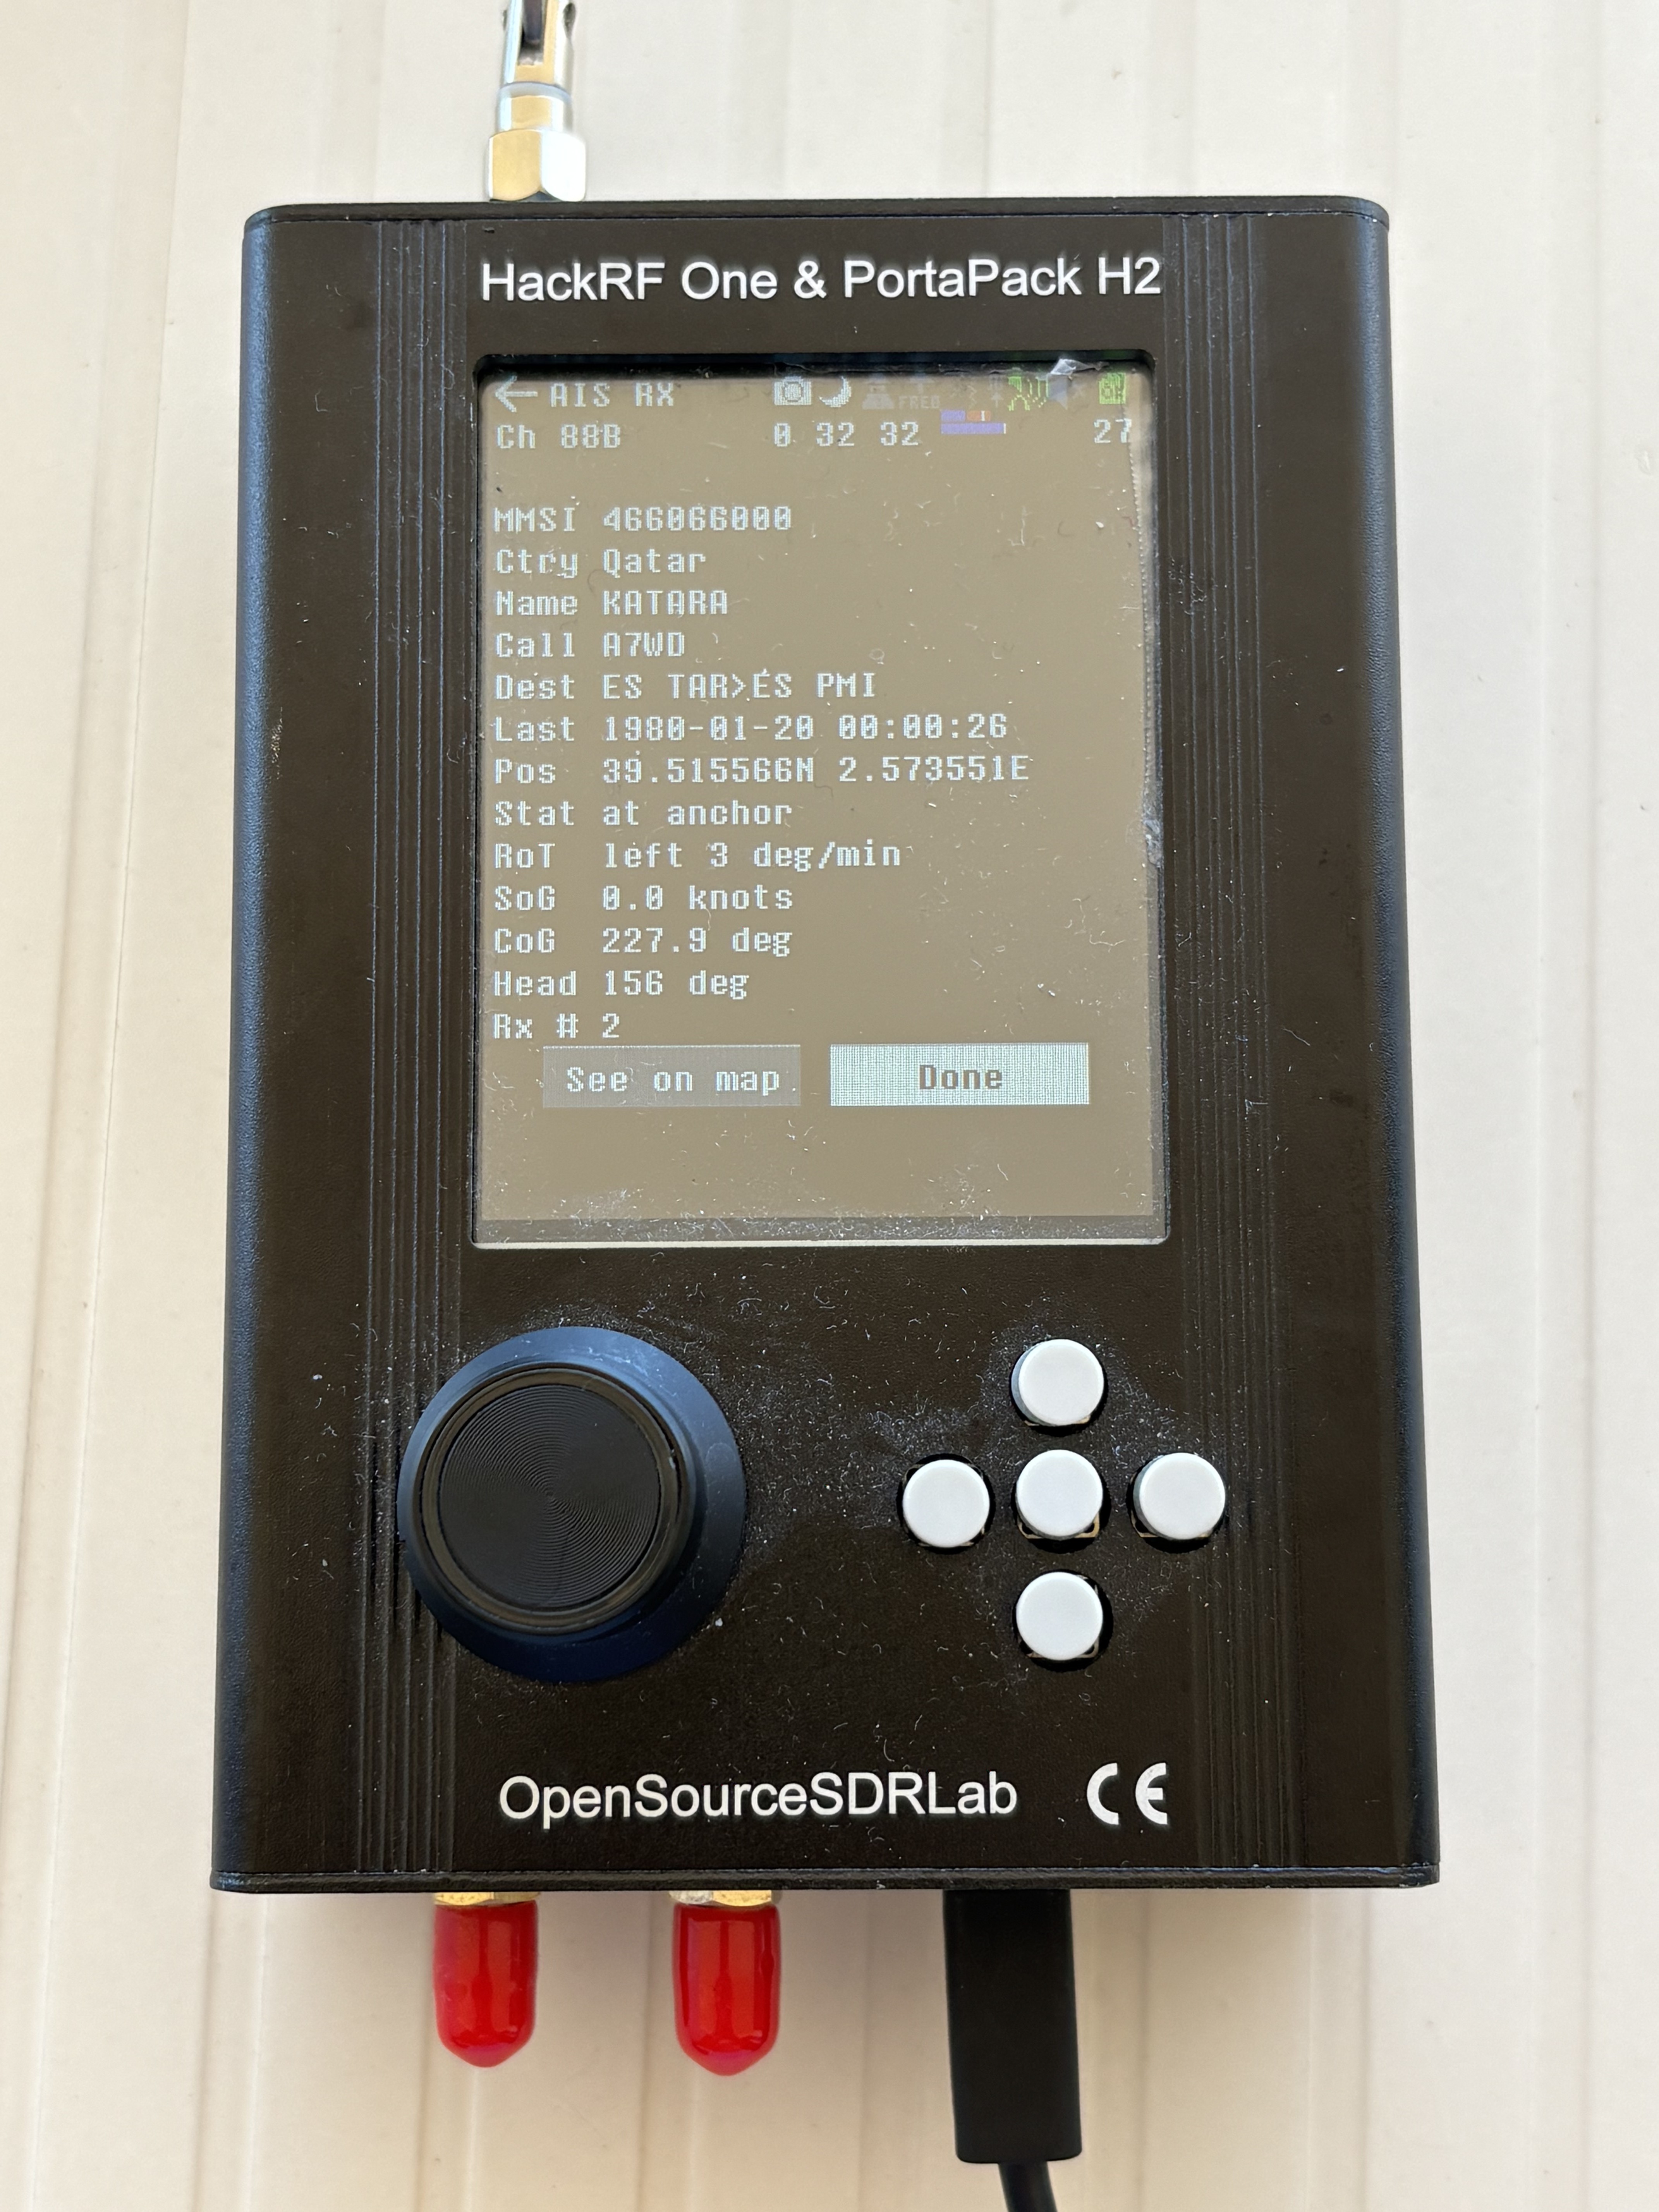
Todo lo anterior usó webs. No las necesitas. El AIS es solo radio VHF en dos canales (161,975 MHz y 162,025 MHz), y un PortaPack con el firmware open source Mayhem lo decodifica de forma pasiva, directo del aire — AIS Boats muestra el MMSI, el nombre y la última posición que cada buque transmite, sin cuenta, sin suscripción y sin conexión a internet alguna. Un dispositivo de bolsillo y una antena, sentados en silencio en el aparcamiento de un puerto deportivo.

srf_maritime_portapack_menu

Figura 14. Un HackRF One + PortaPack H2 con el firmware open source Mayhem. AIS Boats es una app de recepción integrada — sin PC, sin internet.

srf_maritime_portapack_list

Figura 15. Los mismos cascos, recibidos de forma pasiva por VHF — y ahí, resaltado, está KATARA (MMSI 466066000): justo el yate que sacamos de MarineTraffic hace un momento, ahora oído directamente del aire. Sin cuenta, sin suscripción.

srf_maritime_portapack_detail

Figura 16. KATARA decodificado directamente por VHF: nombre, bandera de Catar, MMSI 466066000, fondeado — y su posición exacta, 39,51°N 2,57°E, justo la latitud/longitud que MarineTraffic cobraba una suscripción por ocultar.

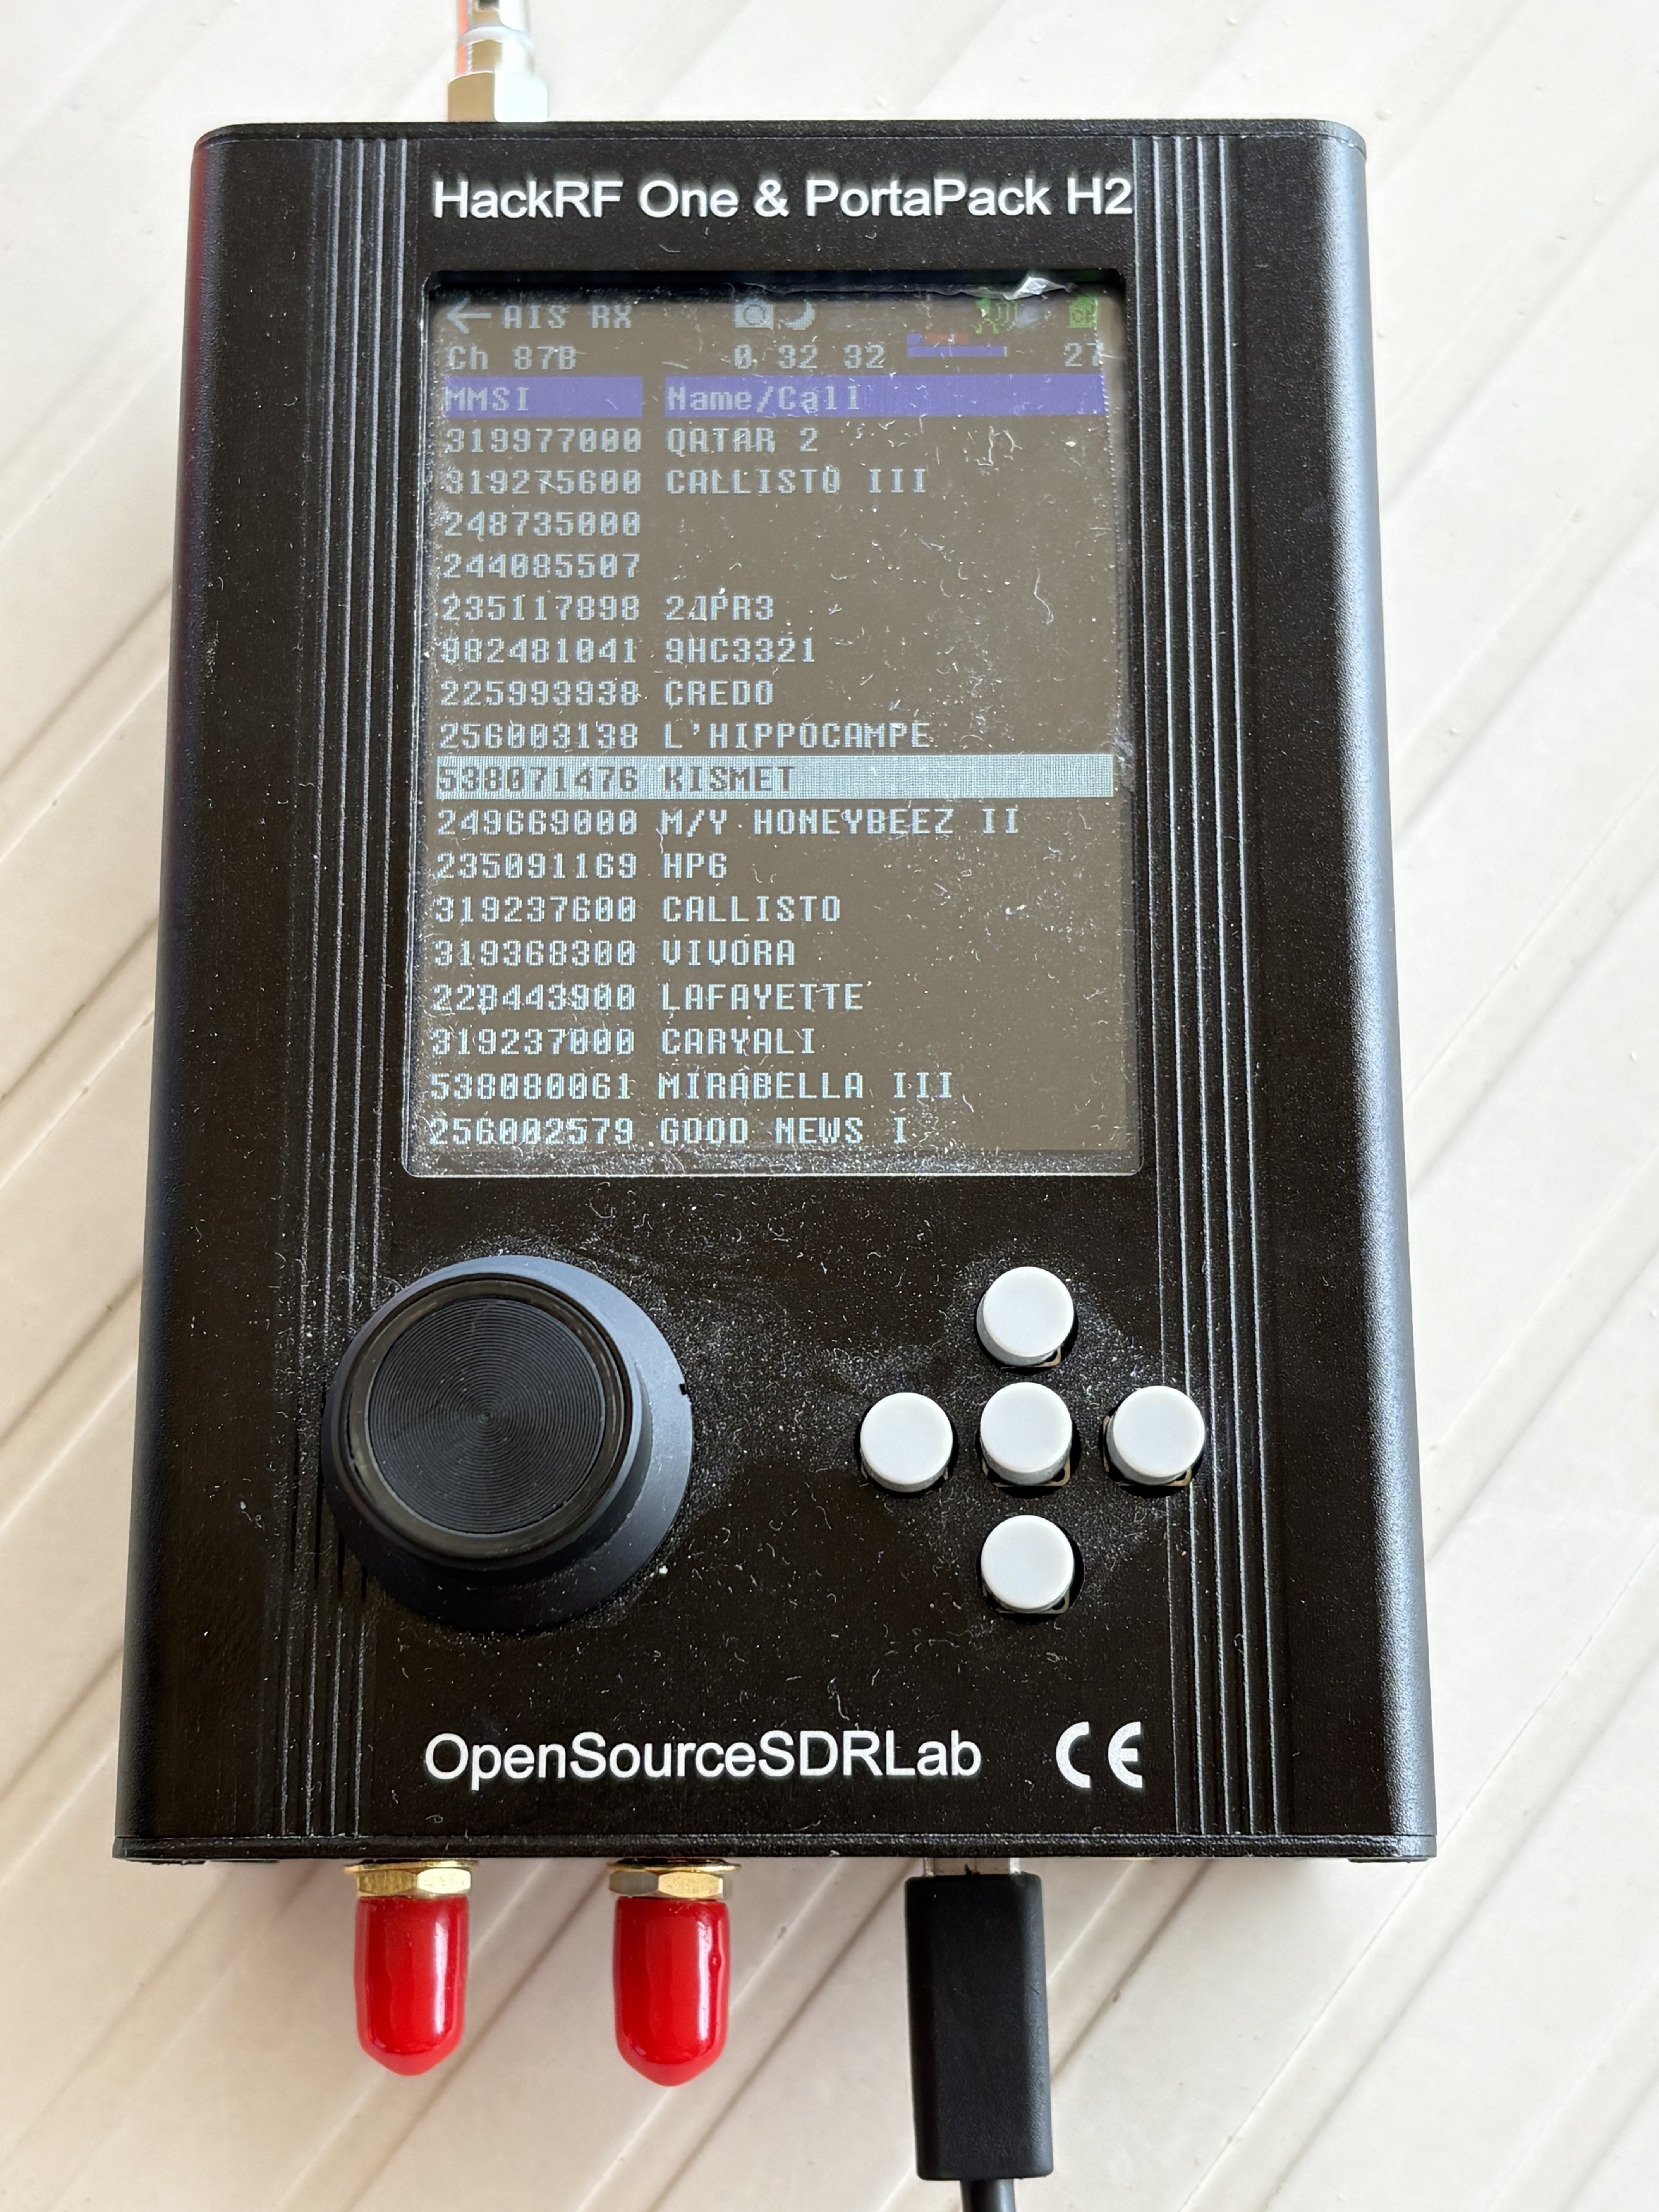
Y no es un truco de un solo casco. Deja el receptor encendido y la bahía se rellena sola. Ahí, en la lista en vivo de todo lo que la antena está oyendo, está KISMET — el mismo casco de 122 metros que sacamos de VesselFinder unas secciones atrás, llegando ahora directamente del aire, entre un aparcamiento entero de vecinos.

srf_maritime_kismet_portapack_list

Figura 17. La lista de recepción en vivo en el canal 87B — y ahí, resaltado, está KISMET (MMSI 538071476), oído de forma pasiva junto a QATAR 2, CALLISTO III y una docena de cascos más que la antena arrancó del aire.

srf_maritime_kismet_portapack_detail

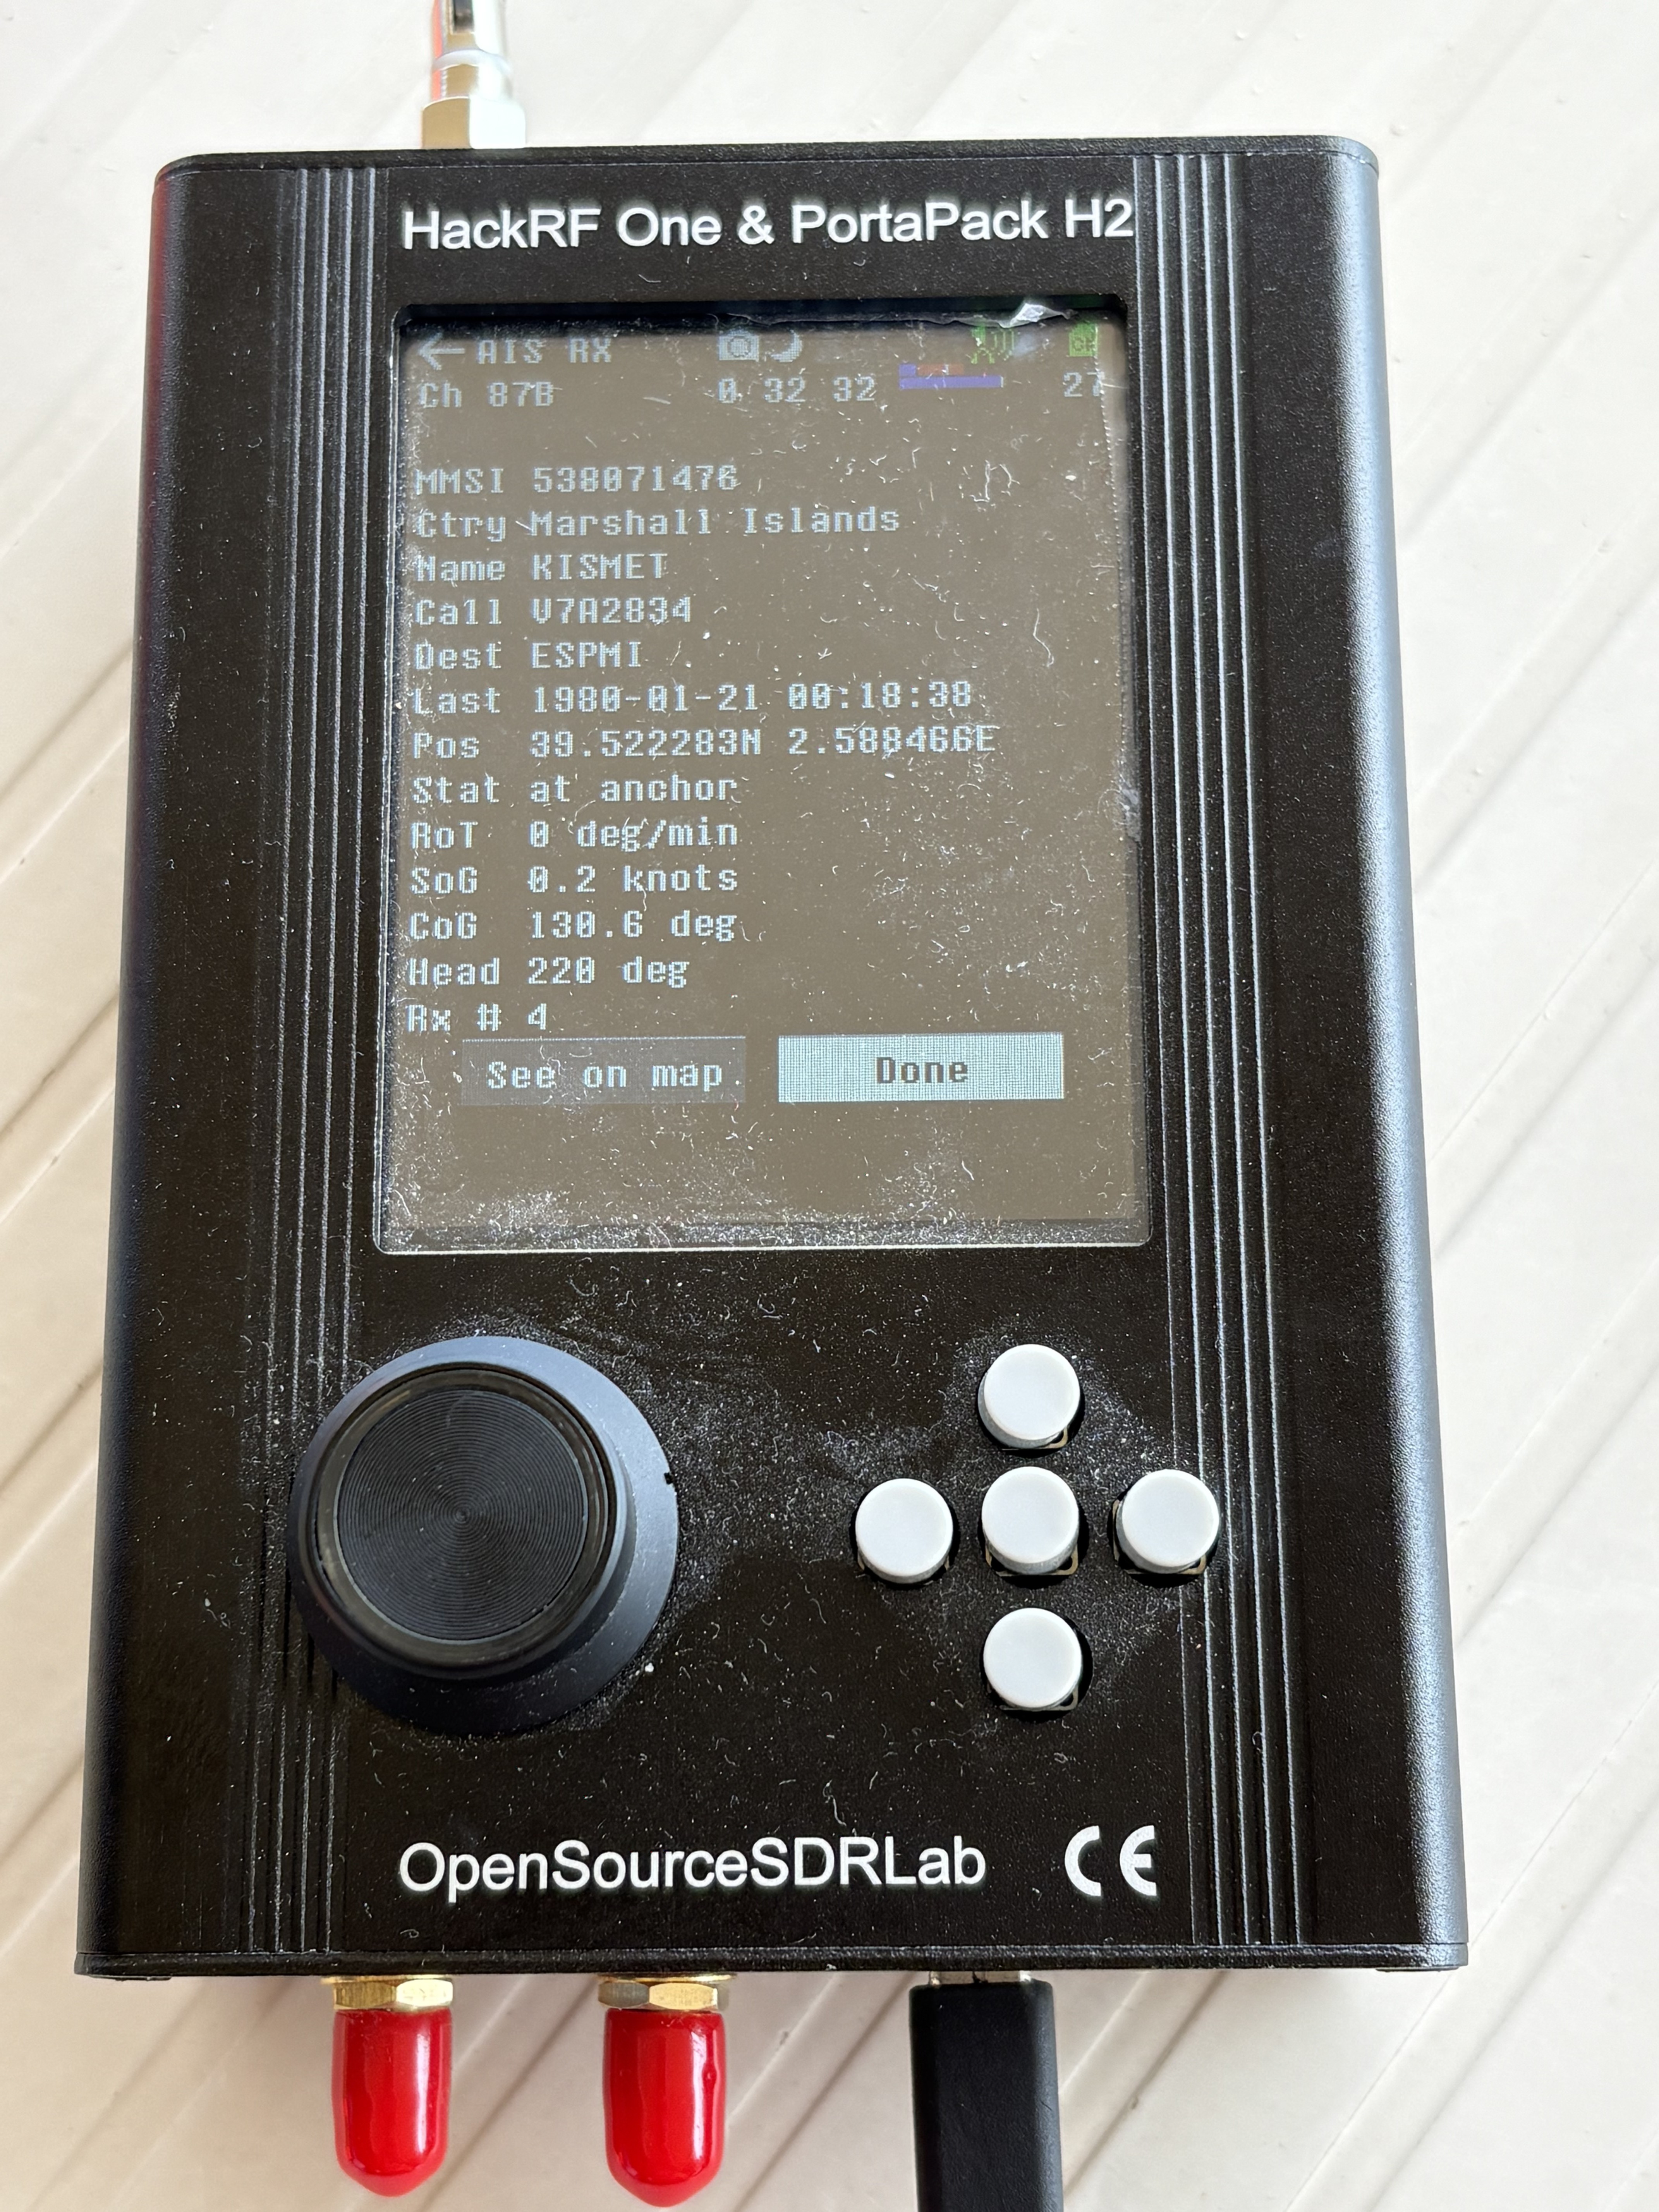
Figura 18. KISMET decodificado directamente por VHF: MMSI 538071476, indicativo V7A2834, Islas Marshall, destino ESPMI (Palma), fondeado — y la posición exacta, 39,52°N 2,59°E, que coincide con la página de VesselFinder hasta el decimal.

srf_maritime_kismet_portapack_map

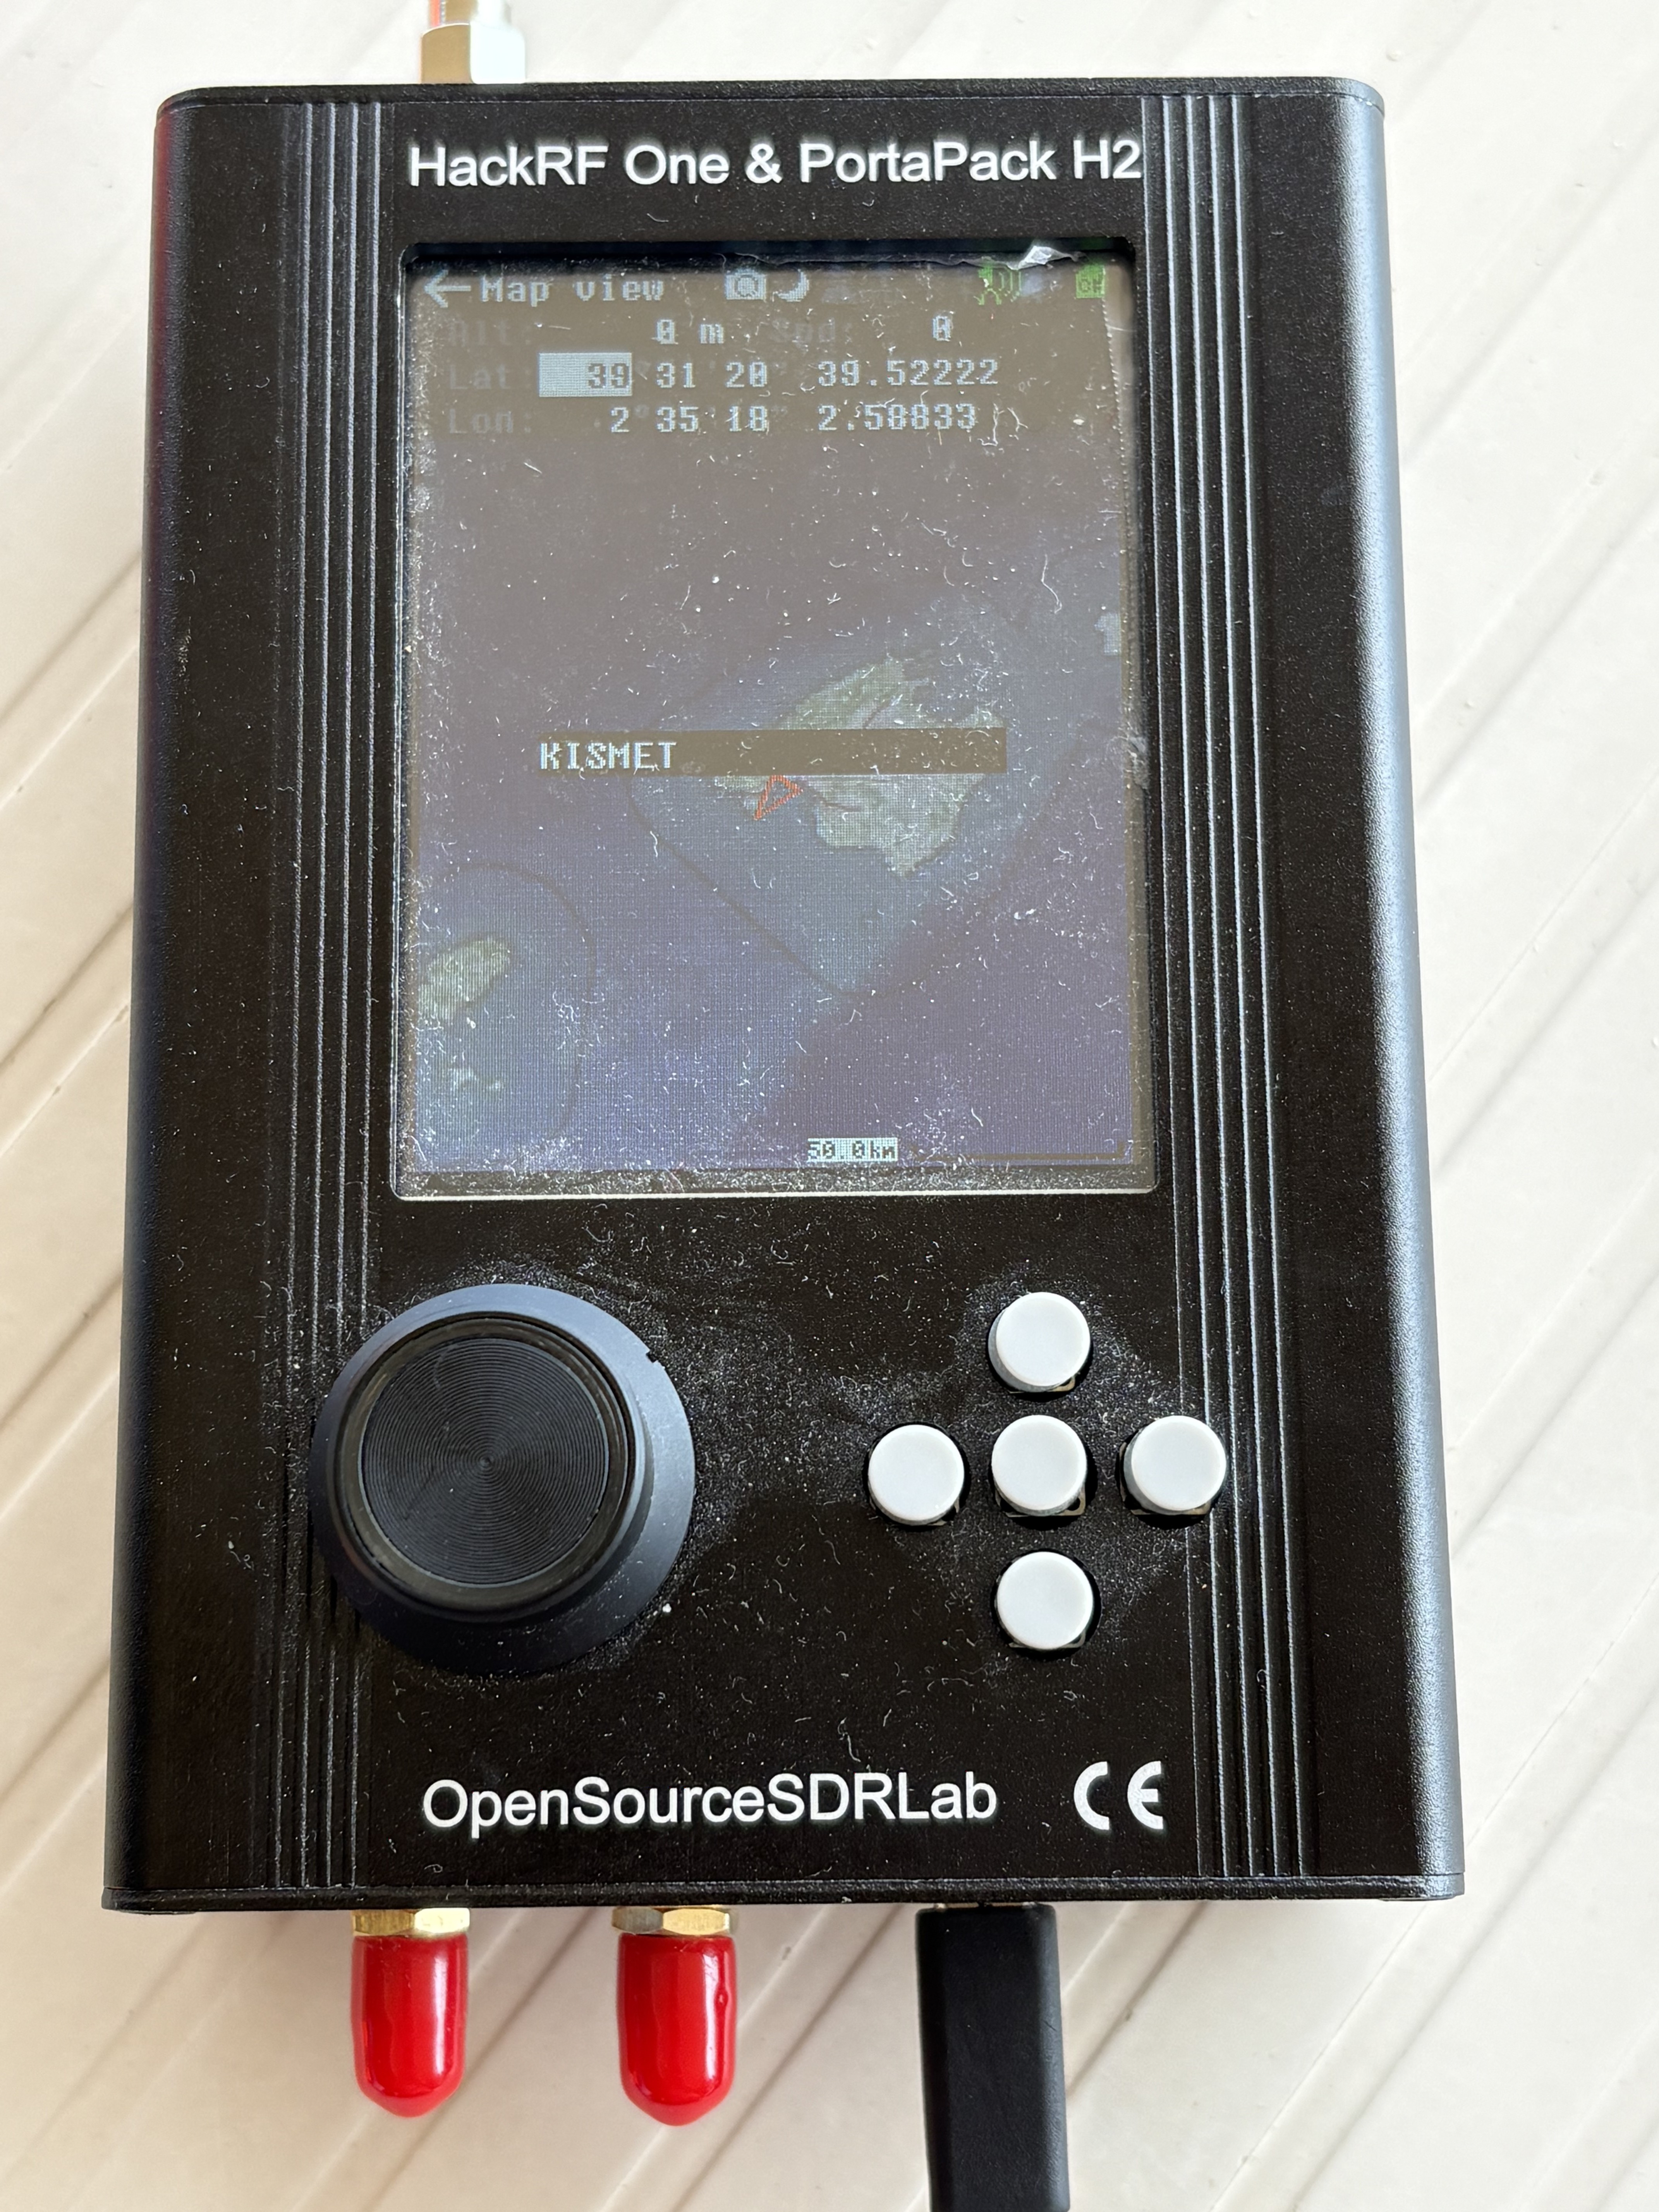
Figura 19. Sin ninguna web en el circuito: el PortaPack toma la posición que acaba de decodificar y sitúa a KISMET en su propio mapa. RF de entrada, un punto en una carta de salida — sin conexión, desde un aparato que cabe en un bolsillo.

Este es el punto que más importa para la defensa, así que lo diré claro: ocultar tu buque online no es silencio de radio. Los agregadores ofrecen exclusiones y filtros de privacidad, y los propietarios pagan por ellos — pero eso solo afecta a lo que las webs muestran. El SOLAS sigue exigiendo que el transpondedor transmita. Cualquiera dentro del alcance VHF — unas millas, más desde una colina o un dron — sigue recibiendo la emisión que la web oculta educadamente. Puedes pagar a MarineTraffic para que deje de mostrarte. No puedes pagar a la física para que deje de propagarte. Y fíjate en el giro de la Figura 16: la posición exacta que MarineTraffic puso tras un muro de pago, la radio la regala. Muro de pago no es privacidad, y exclusión no es silencio.

Una advertencia honesta, porque corta por los dos lados: el AIS no tiene autenticación. La misma apertura que te deja recibirlo deja a cualquiera falsificarlo — MMSI suplantados, posiciones fantasma y buques que simplemente se apagan y van a oscuras son una característica rutinaria de las «flotas en la sombra» para evadir sanciones. Para quien rastrea, significa que la señal puede mentir. Para quien defiende, significa que el engaño también está sobre la mesa: donde la ley de tu bandera y tus aguas lo permita, una traza señuelo es una opción de protección legítima.

Donde la IA cambia la forma del problema

Todo lo anterior es OSINT de 2016 con una capa de pintura de 2026. Esto es lo que de verdad lo convierte en un problema nuevo, y es el hilo que recorre todo lo que escribo en este blog: la parte difícil del OSINT nunca fue encontrar el dato. Fue correlacionarlo. Y ese es justo el trabajo que la IA colapsa.

Fusión en un dosier vivo. La versión manual de este artículo es un analista pasando una semana cosiendo posiciones AIS a un directorio de propietarios, a hemerotecas, a la inscripción de una empresa de gestión, al Instagram público de un tripulante. Un agente lo hace en un prompt: le das un nombre de buque y consulta los rastreadores, saca el directorio de propietarios, raspa la pestaña de noticias, correlaciona las publicaciones sociales y te devuelve un único perfil. La semana se vuelve un minuto.

Patrón de vida y predicción. Los rastreadores ya traen un botón de previsión de ruta para una sola travesía. Dale a un modelo una temporada de AIS histórico y generaliza: este buque veranea en Baleares y el Tirreno, prefiere estos tres fondeaderos, se mueve los fines de semana y —dada la estela actual— lo más probable es que vaya aquí después. El rastreo que antes informaba ahora predice. Un fondeadero predicho, con cuarenta y ocho horas de antelación, es un sitio donde colocar una cámara, un barco o algo peor.

Desanonimización a escala. La cadena casco-a-humano que recorrí a mano es una tarea de referencias cruzadas, que es en lo que estos modelos son irrazonablemente buenos: apunta uno a los registros, las filtraciones, los directorios y las noticias, y tiende el puente de la sociedad al propietario más rápido de lo que se puede recolocar la cortina.

Geolocalización por visión. Un invitado publica un atardecer desde la cubierta de popa. Un modelo de visión sitúa la costa, el puerto, el perfil de la montaña — y cruza con el AIS para confirmar que el buque estaba allí. El barco puede estar «a oscuras» online y aun así lo pone en el mapa la foto de vacaciones de un desconocido.

Correlación entre dominios. Los ricos rara vez llegan por mar. Llegan volando — jet privado a la isla, helicóptero a la cubierta — y las aeronaves emiten su primo del AIS, el ADS-B, en 1090 MHz, que el mismo PortaPack de la Figura 14 también decodifica. Correlaciona la traza ADS-B de una matrícula conocida con la traza AIS de un casco y dejas de rastrear un barco para rastrear a una persona: el jet aterriza, el helicóptero salta al fondeadero, el propietario está a bordo. Mar más cielo es la diferencia entre «el yate está aquí» y «el principal está aquí, ahora mismo.»

El agente autónomo. Conecta lo anterior en un bucle que corre sin supervisión: vigila a que un MMSI objetivo reaparezca en cualquier punto del feed global, enriquécelo y avisa. Es el mismo cambio del que escribí en Cuando el Modelo es el Atacante y en Cómo Convertir en Arma las Skills de Agentes de IA, apuntado al mar: el adversario ya no es una persona mirando una pantalla. Es un agente que nunca duerme y que solo avisa a un humano cuando el objetivo asoma.

Y la versión que borra el último rastro: el PortaPack captura AIS del aire, un modelo abierto local corriendo en tu propio hardware enriquece el MMSI bruto hasta una identidad, y nada de lo que hiciste tocó jamás una web ni dejó un registro de consulta. RF de entrada, dosier de salida, del todo sin conexión.

A quién le importa de verdad

srf_maritime_kill_chain

Figura 20. Toda la cadena en una imagen — recolectar AIS (web o radio), resolver casco a persona, enriquecer y predecir con IA, actuar sobre la ubicación. Cada paso usa datos y herramientas públicas; ningún paso es «hacking».

Nombra el modelo de amenaza sin rodeos, porque «alguien puede ver el barco» solo cala cuando le pones intención detrás. Los secuestradores por rescate y la piratería moderna planifican en torno a una ubicación conocida. A los acosadores y obsesivos no les hace falta mucho. Los activistas y los paparazzi quieren la foto y la historia. Los rivales de negocios quieren la reunión que nadie anunció — dos yates fondeados juntos un fin de semana son una señal. Los rastreadores de sanciones y estados-nación ya hacen esto a escala industrial. En todos los casos la salida es la misma: un lugar, una hora y una persona que creía que el mar la volvía inalcanzable.

El manual defensivo

Nada de esto es un argumento para el pánico. Es un argumento para planificar según la realidad, y la realidad es que la presencia es conocible. Esto es lo que le diría a un principal o a un equipo de protección.

Trata el AIS como una decisión de OPSEC, con una compensación de seguridad real. Puedes reducir la transmisión (modos silencioso/solo recepción, o apagar legalmente en circunstancias concretas), pero el AIS existe para evitar colisiones — irte a oscuras cambia un riesgo de rastreo por un riesgo de seguridad, y en aguas concurridas ese no es un cambio para hacer a la ligera. Conoce las reglas de tu bandera y tus aguas, y que sea una decisión deliberada, no un descuido.

Entiende que la ofuscación solo funciona a medias. Renombrar, reabanderar y tener el buque a través de una empresa de gestión suben todos el coste de la atribución — pero el número IMO es permanente, los directorios acaban alcanzándote y la prensa hace el resto. La ofuscación compra tiempo y fricción, no invisibilidad. Presupuesta en consecuencia.

La filtración suele ser una persona, no el transpondedor. Las redes sociales de tripulación e invitados geolocalizan tu buque de forma más fiable de lo que el AIS lo hará jamás. Una lista de tripulación publicada, un atardecer etiquetado, un selfie en el puerto — ese es el exploit. La formación en OPSEC para todos a bordo vale más que cualquier suscripción de privacidad.

Vuelve las herramientas contra ti mismo, primero. Todo lo que un adversario puede construir, lo puedes construir en defensa. Corre el agente de fusión contra tu propio buque, geovalla su posición y avísate a ti mismo cuando tu huella se vuelva rastreable o cuando el patrón de vida se ponga demasiado predecible. Varía la rutina que el modelo intenta aprender. Monitoriza tu propia exposición como la monitoriza el otro lado.

Acepta la física y protege a su alrededor. Puedes ocultar la web; no puedes ocultar la VHF. Planifica la protección asumiendo que una parte motivada puede saber cuándo y aproximadamente dónde está el buque — porque con una radio barata y un agente de IA, puede.

En resumen

El mar parecía privado porque estaba vacío. Ya no lo está. Una baliza de seguridad que los buques están obligados por ley a transmitir, cuatro webs gratuitas, una radio de doscientos euros y un agente de IA que nunca duerme convierten un océano en una agenda de direcciones — y las entradas son algunas de las personas más protegidas de la tierra, publicando sus coordenadas en un canal abierto cada treinta segundos.

Lo incómodo es que aquí no hay una vulnerabilidad que parchear. Nada está roto. El AIS debe hacer esto; las herramientas son legales; el dato es público; la IA solo vuelve instantánea la correlación. Por eso justo pertenece a un blog de seguridad y no a un titular sobre un hackeo. La exposición es estructural, la mitigación es operativa, y quienes necesitan entenderla son los que dan por hecho que el dinero y un casco entre ellos y la costa suman privacidad.

srf_maritime_pipeline

Figura 21. Por qué es estructural, no un fallo — una emisión que la ley exige, una exclusión que no es silencio de radio y una cadena casco-a-humano pública alimentan un único pipeline, de una señal de seguridad obligatoria a una persona, un lugar y una hora.

No lo hacen. Asume que estás emitiendo — porque lo estás.

Mantente paranoico. Vigila tu propia señal. Varía la rutina.

Lecturas adicionales:

¿Preguntas o comentarios? Contacta a través de:

Contacto: info@vulnex.com
Publicado en AI, Economia, IA, Privacidad, RF, Tecnologia | Etiquetado , , , , , , , | Deja un comentario